Was ist Mobile‑App‑Sicherheit?
Mobile‑App‑Sicherheit, auch Mobile‑Application‑Security genannt, bezeichnet Maßnahmen zum Schutz mobiler Apps, der von ihnen verarbeiteten Daten und der angebundenen Dienste vor unbefugtem Zugriff, Missbrauch und Cyberangriffen.
Das ist wichtig, weil mobile Apps häufig für sensible Tätigkeiten wie Online‑Banking, Einkäufe, Nachrichten‑Dienste oder den Zugriff auf Unternehmenssysteme verwendet werden. Eine Schwachstelle in einer App kann persönliche Daten, Zugangsdaten, Zahlungsinformationen oder Unternehmensunterlagen offenlegen.
Mobile‑App‑Sicherheit unterscheidet sich von der Gerätesicherheit, die das Telefon oder Tablet selbst schützt. Sie ist auch nicht identisch mit dem Thema Datenschutz, das sich darauf konzentriert, wie persönliche Daten erhoben und weitergegeben werden.
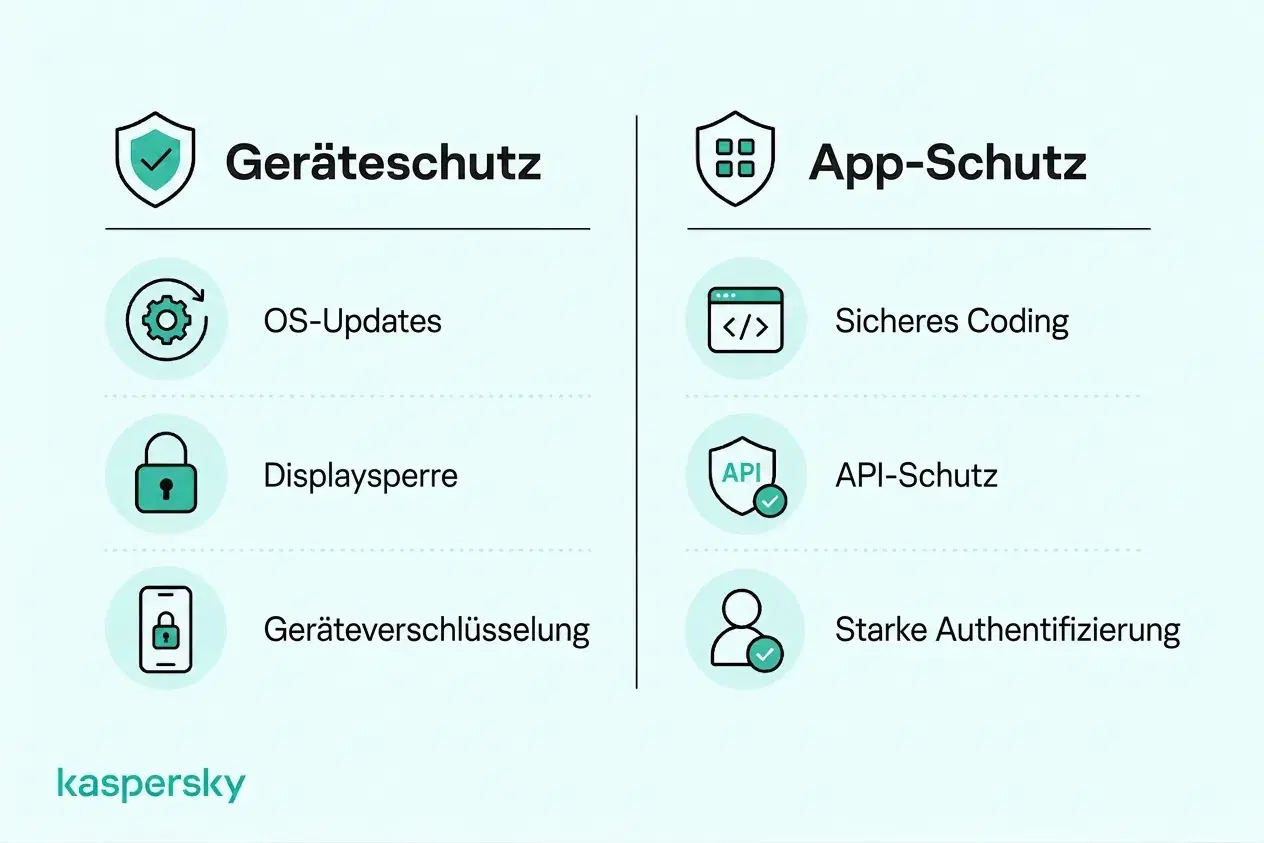
Die Verantwortung ist geteilt: Entwickler müssen Apps sicher entwickeln und testen, Organisationen müssen Zugriff steuern und angebundene Systeme schützen, und Nutzer sollten Apps aktuell halten sowie Konten und Daten sichern.
- Mobile‑App‑Sicherheit schützt Apps, Nutzerdaten und die Dienste, zu denen die Apps verbinden.
- Häufige Risiken sind unsichere Datenspeicherung, schwache Authentifizierung, verwundbare APIs, bösartige Apps und veraltete Komponenten.
- Entwickler sind für sicheres Design, sichere Programmierung, Tests und Wartung verantwortlich.
- Nutzer können Risiken verringern, indem sie vertrauenswürdige Apps installieren, Berechtigungen prüfen, Software aktuell halten und Konten schützen.
- Unternehmen sollten den Zugriff auf Unternehmens‑Apps und Daten kontrollieren, besonders auf Mitarbeiter‑ und BYOD‑Geräten.
- Mobile‑App‑Sicherheit steht in Verbindung mit Gerätesicherheit und Datenschutz, ist aber nicht dasselbe.
Was sind die häufigsten Bedrohungen und Schwachstellen bei Mobile‑Apps?
Eine Schwachstelle ist eine Verwundbarkeit in einer App oder ihren unterstützenden Systemen. Angriffsverfahren sind die Methoden, mit denen Schwachstellen ausgenutzt werden. Die Folgen reichen von Datenverlust bis hin zu unmittelbaren finanziellen Schäden.
Gängige Risiken betreffen sowohl Android‑ als auch iOS‑Apps und überschneiden sich mit den in den OWASP Mobile Top 10 genannten Problemen, etwa unsichere Datenverarbeitung, schwache Authentifizierung, unsichere Kommunikation und unsichere Softwarekomponenten. Diese Schwachstellen können alles von Banking‑ und Shopping‑Apps bis zu Messaging‑Plattformen und Geschäftsanwendungen beeinflussen.
Unsichere Datenspeicherung und Kommunikation
Sensible Informationen können offengelegt werden, wenn eine App sie unsicher auf dem Gerät speichert, über unzureichend geschützte Verbindungen versendet oder auf verwundbare APIs angewiesen ist.
Das kann persönliche Daten, Anmeldeinformationen, Zahlungsdaten und Geschäftsinformationen gefährden. Eine unsichere Finanz‑App könnte Transaktionsdetails freigeben, eine verwundbare Business‑App hingegen Kundenakten oder vertrauliche Dokumente leaken.
Schwache Authentifizierung und Zugriffskontrollen
Mangelhafte Authentifizierung, unsichere Sitzungsverwaltung und schwache Autorisierung können Angreifern Zugang zu Konten oder Informationen ermöglichen, die ihnen nicht zustehen.
Mögliche Folgen sind Kontenübernahmen, Privilegieneskalation oder der Zugriff auf Daten anderer Nutzer. In einer Shopping‑App könnte so gespeicherte Zahlungsinformationen offengelegt werden, in einer Business‑App könnten interne Akten einsehbar werden.
Malware, App‑Manipulation und Reverse Engineering
Mobile Bedrohungen umfassen bösartige Apps, Spyware, Banking‑Trojaner und gefälschte Versionen legitimer Anwendungen. Diese zielen darauf ab, Zugangsdaten zu stehlen, Aktivitäten zu überwachen oder Zahlungen umzuleiten.
Reverse Engineering bedeutet, den Code oder das Verhalten einer Anwendung zu analysieren, um ihr Innenleben zu verstehen. Das kann für legitime Sicherheitsforschung nützlich sein, Angreifer nutzen es aber, um Schwachstellen zu finden oder Schutzmechanismen zu umgehen. App‑Manipulation bezeichnet unautorisierte Änderungen, die Funktionalität verändern, Sicherheitskontrollen kompromittieren oder Betrug erleichtern. Auch legitime Apps können unbeabsichtigte Verwundbarkeiten enthalten, die ausgenutzt werden._
Veraltete Software und verwundbare Komponenten
Apps nutzen häufig Drittanbieter‑APIs, Bibliotheken und andere Softwarekomponenten. Sind diese veraltet oder unsicher, können sie Schwachstellen einbringen, selbst wenn der eigene Code der App gut gestaltet ist.
Nicht gepatchte Apps und nicht unterstützte Komponenten sind besonders riskant, weil bekannte Schwachstellen weiterhin ausnutzbar bleiben. Probleme in der Software‑Lieferkette können zudem viele Apps gleichzeitig betreffen, wenn sie dieselbe verwundbare Drittkomponente verwenden.
Was sollte eine Checkliste für Mobile‑App‑Sicherheit enthalten?
Eine Checkliste für Mobile‑App‑Sicherheit sollte fünf Kernbereiche abdecken: Architektur und Berechtigungen, Authentifizierung und Autorisierung, Datenspeicherung und Datenschutz, Netzwerkkommunikation und APIs sowie Anwendungsintegrität und Tests.
Diese Schutzmaßnahmen sollten während der gesamten Entwicklung und Wartung einer App berücksichtigt werden. Entwickler und Betreiber mobiler Dienste sind primär dafür verantwortlich und sollten Frameworks wie den OWASP Mobile Application Security Verification Standard (MASVS) neben den Sicherheitsleitlinien für Android und iOS nutzen.
Sichere Architektur und Berechtigungen
Apps sollten dem Prinzip der minimalen Rechte folgen. Komponenten und Dienste nur mit dem Zugriff ausstatten, den sie wirklich benötigen.
Entwickler sollten hardcodierte Passwörter, API‑Schlüssel und andere Geheimnisse vermeiden und die unnötige Offenlegung sensibler Daten minimieren. Drittanbieter‑Bibliotheken und Abhängigkeiten sollten über ihren Lebenszyklus hinweg auf Verwundbarkeiten geprüft werden, und die Anwendungsarchitektur sollte die Auswirkungen begrenzen, falls eine Komponente kompromittiert wird.
Authentifizierung und Autorisierung
Die Authentifizierung muss Nutzer sicher verifizieren, die Autorisierung regelt, auf welche Ressourcen jeder Nutzer zugreifen darf. Wichtige Zugriffsentscheidungen sollten serverseitig durchgesetzt werden und nicht ausschließlich in der mobilen App liegen.
Apps sollten geeignete MFA und sichere Konto‑Wiederherstellung unterstützen. Authentifizierungstokens sollten durch sichere Speicherung und sorgfältige Sitzungsverwaltung geschützt werden, damit Nutzer nicht auf Informationen oder Funktionen außerhalb ihrer Berechtigungen zugreifen können.
Sichere Datenspeicherung und Datenschutz
Verschlüsselung in mobilen Apps hilft, sensible Informationen sowohl auf Geräten als auch auf Backend‑Systemen zu schützen. In Kombination mit geeigneten Zugriffskontrollen und sicherem Schlüsselmanagement reduziert Verschlüsselung das Risiko unbefugter Datenfreigabe.
Android Keystore kann kryptografische Schlüssel sicher auf Android‑Geräten speichern. Der iOS Keychain bietet geschützten Speicher für Zugangsdaten und kleine sensible Datenteile. Beides sollte nicht als Vorwand dienen, mehr Informationen als nötig zu speichern.
Apps sollten außerdem unnötige Datenerhebung und -aufbewahrung minimieren und verhindern, dass sensible Daten in Logs, Backups, Benachrichtigungen oder offen zugänglichen Schnittstellen erscheinen.
Sichere Netzwerkkommunikation und APIs
Die Kommunikation zwischen App und ihren Servern sollte TLS mit angemessen konfigurierten Zertifikaten verwenden.
APIs sollten sichere Authentifizierung und Autorisierung verlangen und Anfragen serverseitig validieren. Zusätzliche Schutzmaßnahmen gegen Abfangen oder Manipulation können für risikoreiche Anwendungen sinnvoll sein; sensible Daten dürfen jedoch niemals über unsichere Kanäle gesendet werden.
Anwendungsintegrität und Sicherheitstests
Integritätskontrollen helfen, unautorisierte Änderungen zu erkennen oder zu erschweren, während Mobile‑App‑Sicherheitstests Verwundbarkeiten identifizieren, bevor Angreifer sie ausnutzen. Zusammengenommen reduzieren diese Maßnahmen Sicherheitsrisiken während des gesamten Lebenszyklus einer Anwendung.
Code‑Obfuskation, Integritätsprüfungen und Laufzeitschutz können Reverse Engineering und Manipulation erschweren. Diese Maßnahmen garantieren jedoch nicht vollständigen Schutz vor Angriffen.
Sicherheitstests sollten in die Entwicklung integriert werden und nicht erst kurz vor der Veröffentlichung stattfinden. Sie können unter anderem umfassen:
- SAST: Quellcode oder Binärdateien auf Sicherheitsmängel untersuchen.
- DAST: Die laufende Anwendung auf ausnutzbares Verhalten testen.
- Vulnerabilitätsbewertungen: Bekannte Schwachstellen identifizieren und priorisieren.
- Penetrationstests: Realistische Angriffe simulieren, um zu prüfen, ob Schwachstellen tatsächlich ausgenutzt werden können.
Tests sollten nach signifikanten Änderungen an der Anwendung und bei Auftreten neuer Bedrohungen oder Schwachstellen wiederholt werden.
|
Sicherheitsbereich |
Wichtige Prüf‑ und Verifizierungsfragen |
|
Architektur und Berechtigungen |
Folgt die App dem Prinzip der minimalen Rechte? Werden Drittanbieter‑Abhängigkeiten auf Verwundbarkeiten geprüft? |
|
Authentifizierung und Autorisierung |
Werden Nutzer sicher verifiziert? Werden Zugriffskontrollen serverseitig durchgesetzt? |
|
Datenspeicherung und Datenschutz |
Sind sensible Informationen im Speicher geschützt? Wird unnötige Datenerhebung vermieden? |
|
Netzwerkkommunikation |
Sind Verbindungen zwischen App und App‑Server verschlüsselt? Sind APIs angemessen gesichert? |
|
Anwendungsintegrität und Tests |
Ist die App gegen relevante Manipulationsrisiken geschützt? Werden Sicherheitstests regelmäßig durchgeführt? |
Wie können Sie die Mobile‑App‑Sicherheit verbessern?
Mobile‑App‑Sicherheit hängt sowohl davon ab, wie Anwendungen gebaut werden, als auch davon, wie sie genutzt werden. Entwickler sind für sicheres Design, sichere Programmierung, Tests und Schutz des Backends verantwortlich, während Privatpersonen und Unternehmen Risiken durch bewusste App‑Auswahl, Kontosicherheit, Berechtigungsverwaltung und Gerätemanagement verringern können.
Sicherheitssoftware kann eine zusätzliche Schutzschicht gegen bestimmte Bedrohungen wie Malware, Phishing und bösartige Links bieten, sie kann jedoch unsicheren App‑Code oder Schwachstellen im Backend eines Anbieters nicht reparieren.
Best Practices für Mobile‑App‑Sicherheit für Privatpersonen
- Apps nur aus vertrauenswürdigen Quellen herunterladen: Bevorzugen Sie renommierte App‑Stores, prüfen Sie den Entwickler und seien Sie vorsichtig bei unbekannten Installations‑Dateien oder Links.
- Berechtigungen prüfen: Beschränken Sie unnötigen Zugriff auf Standort, Kontakte, Kamera, Mikrofon und andere sensible Daten.
- Apps aktuell halten: Installieren Sie App‑ und Betriebssystem‑Updates zeitnah und entfernen Sie Apps, die ungenutzt oder nicht mehr unterstützt werden.
- Konten schützen: Verwenden Sie einzigartige Passwörter, einen Passwortmanager und Multi‑Faktor‑Authentifizierung, wo verfügbar.
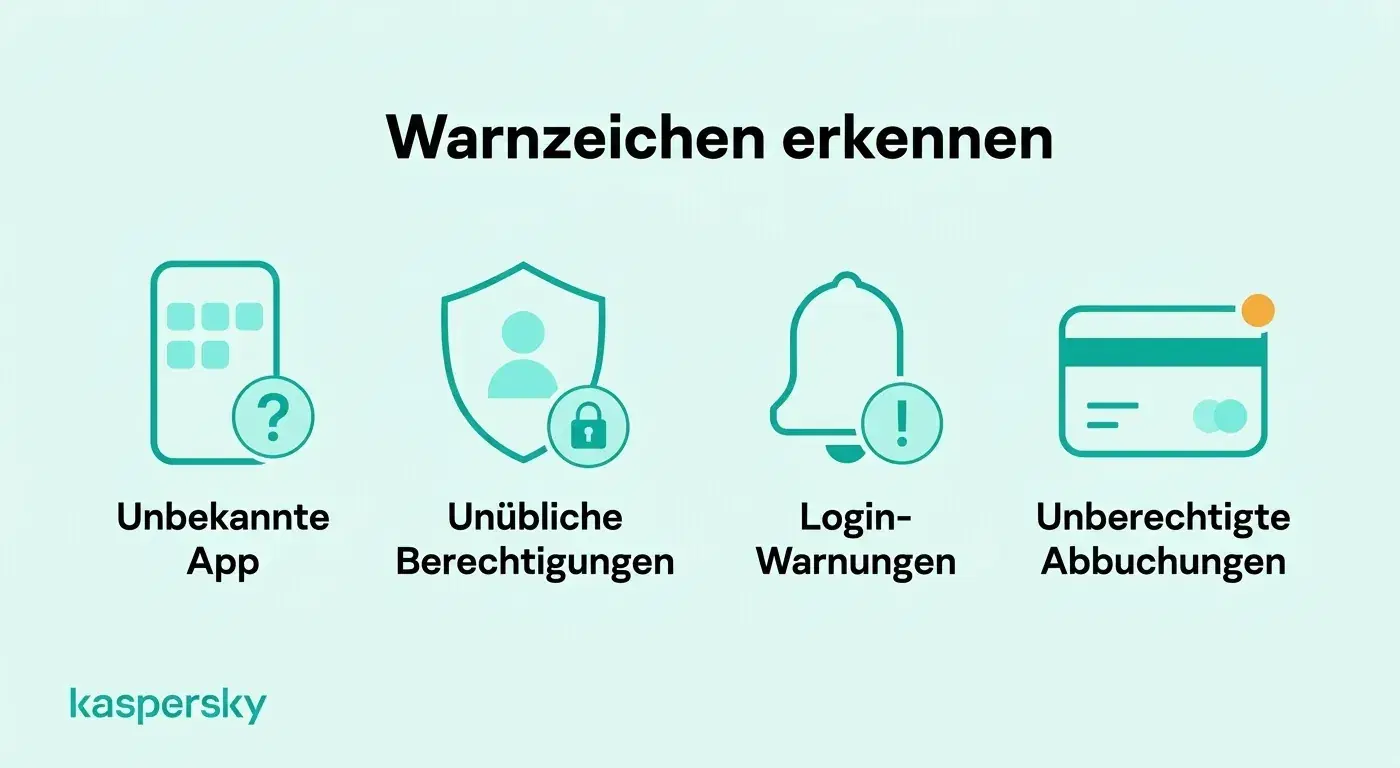
- Auf verdächtiges Verhalten achten: Untersuchen Sie unbekannte Apps, unerwartete Berechtigungsanforderungen, ungewöhnliche Login‑Meldungen oder unautorisierte Kontobewegungen.
- Geeignete Sicherheitssoftware verwenden: Wählen Sie seriösen mobilen Schutz, der dabei helfen kann, bösartige Apps, Phishing‑Versuche und unsichere Links zu erkennen, abhängig vom Gerät und den unterstützten Funktionen.
Unabhängig getestet und ausgezeichnet von den führenden Testlaboren der Branche.
Best Practices für Mobile‑App‑Sicherheit für kleine Unternehmen
Kleine Unternehmen sollten Mitarbeiterleitlinien mit Kontrollen kombinieren, welche mobilen Apps auf Unternehmensdaten zugreifen dürfen.
- App‑Nutzung steuern: Legen Sie fest, welche Anwendungen für den Zugriff auf Geschäftssysteme und Daten zugelassen sind.
- Geschäftskonten sichern: Fordern Sie geeignete Multi‑Faktor‑Authentifizierung und begrenzen Sie Mitarbeiterberechtigungen nach Aufgabenbereich.
- Mobile Risiken managen: Definieren Sie Mindestanforderungen an die Sicherheit für sowohl firmeneigene als auch BYOD‑Geräte, die auf Unternehmens‑Apps zugreifen.
- Unternehmensinformationen schützen: Beschränken Sie unnötigen Zugriff auf Kundenakten, vertrauliche Dokumente und angebundene Cloud‑Dienste.
- Mitarbeiter schulen: Helfen Sie dem Personal, bösartige Apps, betrügerische Installationslinks und verdächtige Anmeldeanforderungen zu erkennen.
- Geeignete Schutzmaßnahmen einsetzen: Kombinieren Sie Endpoint‑Schutz, Kontosicherheit, Zugriffskontrollen und Mitarbeitersensibilisierung, anstatt sich auf eine einzelne Maßnahme zu verlassen.
Kaspersky Small Office Security kann breitere Cybersecurity‑Maßnahmen für kleine Unternehmen unterstützen, indem es unterstützte Geschäftsgeräte und Konten schützt. Ausgezeichneter Schutz ganz ohne eigenes IT‑Team.
Was sollten Sie tun, wenn eine mobile App kompromittiert wurde?
Wenn Sie vermuten, dass eine mobile App kompromittiert wurde, stellen Sie die Nutzung ein, sichern Sie betroffene Konten und prüfen Sie, ob sensible Informationen entwendet wurden. Schnell zu handeln kann unbefugten Zugriff, finanzielle Verluste und weiteren Schaden begrenzen.
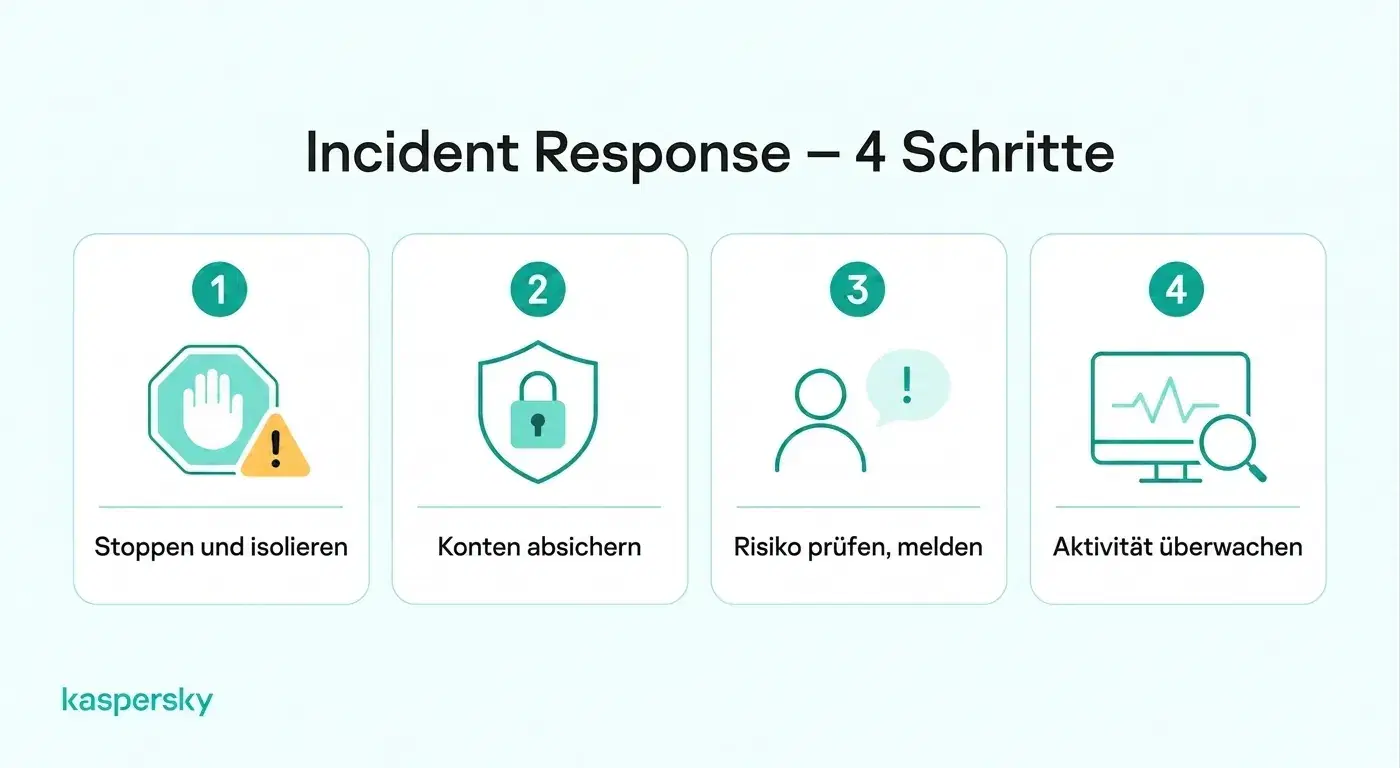
- Verdächtige Aktivitäten identifizieren: Achten Sie auf unbekannte Apps, unerwartete Berechtigungsanforderungen, Sicherheitswarnungen, unautorisierte Transaktionen oder ungewöhnliche Kontobewegungen.
- Bedrohung eindämmen: Stellen Sie die Nutzung der betroffenen App ein. Wenn Malware vermutet wird, trennen Sie das Gerät bei Bedarf vom Internet und entfernen oder isolieren Sie die bösartige Anwendung.
- Konten sichern: Verwenden Sie ein vertrauenswürdiges Gerät, um möglicherweise kompromittierte Passwörter zu ändern, aktive Sitzungen zu widerrufen und Multi‑Faktor‑Authentifizierung zu aktivieren.
- Auf Datenexposition prüfen: Klären Sie, ob persönliche Angaben, Zahlungsinformationen, Zugangsdaten oder Geschäftsdaten abgerufen worden sein könnten.
- Relevante Stellen informieren: Kontaktieren Sie Ihre Bank, wenn Finanzdaten gefährdet sein könnten. Bei Geschäftsanwendungen melden Sie den Vorfall dem IT‑Administrator oder Sicherheitsteam.
- Weiterhin überwachen: Achten Sie auf verdächtige Anmeldungen, unautorisierte Transaktionen und weitere Hinweise auf fortbestehende Kompromittierung.
Weiterführende Artikel:
- Wie vermeide ich Datendiebstahl?
- Was sind die besten Tipps für Mobile‑Sicherheit für Smartphone‑Nutzer?
- Welche Android‑Sicherheitstipps sind wichtig zum Schutz meines Geräts?
- Was sind die wichtigsten Unterschiede in der Mobile‑Sicherheit zwischen Android und iPhone?
Empfohlene Produkte:
- Kaspersky Premium
- Laden Sie eine kostenlose 30‑tägige Testversion unseres Premium‑Plans herunter
- Kaspersky Mobile Security
FAQs
Woran erkennt man, ob eine Mobile‑App sicher ist?
Es gibt kein einzelnes Merkmal, das beweist, dass eine App sicher ist. Nützliche Indikatoren sind ein seriöser Entwickler, regelmäßige Updates, angemessene Berechtigungsanforderungen, sichere Anmeldeoptionen und die Verteilung über vertrauenswürdige Kanäle. Bei risikoreichen Apps sollten Entwickler zudem anerkannte Standards wie den OWASP MASVS befolgen.
Was ist Mobile‑Application‑Threat‑Monitoring?
Mobile‑Application‑Threat‑Monitoring bedeutet, Signale aus einer App oder einem Gerät zu beobachten, um verdächtige Aktivitäten wie Manipulationen, ungültige Code‑Signaturen, ungewöhnliche API‑Anfragen, Bot‑Aktivität oder andere Angriffszeichen zu entdecken. Es hilft Entwicklern zu verstehen, wie Apps nach der Veröffentlichung angegriffen werden.
Worin besteht der Unterschied zwischen Mobile‑App‑Sicherheitstests und Penetrationstests?
Mobile‑App‑Sicherheitstests sind der umfassendere Prozess zur Prüfung einer Anwendung auf Schwachstellen mittels Methoden wie statischer Analyse, dynamischer Tests, Konfigurationsüberprüfungen und Abhängigkeitsprüfungen. Penetrationstests konzentrieren sich stärker auf die Simulation realistischer Angriffe, um zu ermitteln, ob gefundene Schwachstellen tatsächlich ausgenutzt werden können.
Was ist App‑Attestierung?
App‑Attestierung nutzt plattformseitig bereitgestellte Nachweise, damit Server die Identität und Integrität einer Anwendung beurteilen können. Je nach Mechanismus kann sie helfen, unautorisierte Änderungen oder verdächtige Ausführungsumgebungen zu erkennen, garantiert jedoch nicht, dass eine App oder ein Gerät vollständig sicher ist.