Ist es sicher, wenn Mitarbeitende private Laptops für die Arbeit nutzen?
Mitarbeitende können sicher von privaten Laptops aus arbeiten, allerdings nur, wenn diese Geräte die richtigen Sicherheitsanforderungen erfüllen und der Zugriff auf Firmensysteme kontrolliert wird.
Dieser Ansatz ist allgemein als BYOD (Bring‑your‑own‑device) bekannt. Er ermöglicht es Mitarbeitenden, eigene Laptops statt firmenbereitgestellter Geräte für die Arbeit zu verwenden. BYOD kann das mobile Arbeiten günstiger und flexibler machen, insbesondere für kleine Unternehmen mit begrenzten IT‑Ressourcen. Dennoch müssen Mitarbeitende beim Arbeiten von zu Hause aus klare Sicherheitsvorgaben einhalten.
Der Hauptunterschied liegt in der Kontrolle. Das Unternehmen kann bei dienstgerät bereitgestellter Hardware viele Aspekte steuern, etwa Sicherheitssoftware installieren, Updates erzwingen, Zugriffsrechte verwalten und einheitliche Sicherheitskonfigurationen anwenden. Bei BYOD wird ein Teil dieser Verantwortung mit dem Mitarbeitenden geteilt. Das Unternehmen benötigt klare Mindeststandards, bevor es Zugriff auf Firmen‑E‑Mail, Dateien, Cloud‑Dienste oder andere Systeme erlaubt.
BYOD kann eine praktische Option sein, wenn private Laptops regelmäßig aktuell gehalten, gegen Malware geschützt, mit starker Authentifizierung gesichert und entsprechend den Unternehmensvorgaben genutzt werden. Weniger geeignet ist die Nutzung, wenn Mitarbeitende mit besonders sensiblen Informationen arbeiten oder ein privates Gerät die geforderten Sicherheitsstandards nicht erfüllen kann.
- BYOD erlaubt Mitarbeitenden, auf privaten Laptops zu arbeiten, sofern die Geräte die Sicherheitsanforderungen des Unternehmens erfüllen.
- Halten Sie private Laptops aktuell, nutzen Sie verlässlichen Endgeräteschutz und aktivieren Sie Geräteverschlüsselung sowie automatische Bildschirmsperren.
- Die grösste BYOD‑Herausforderung ist, dass Unternehmen bei privat genutzten Geräten weniger Einsicht und Kontrolle haben als bei firmenverwalteten Laptops.
- Mehrfaktor‑Authentifizierung, eindeutige Passwörter, Verschlüsselung und kontrollierte Zugriffsrechte reduzieren das Risiko bei verlorenem Gerät oder kompromittierten Konten.
- Arbeitsbezogene Informationen sollten in genehmigten Firmenkonten und -speichern abgelegt werden, nicht in persönlichen Diensten.
- BYOD ist möglicherweise nicht geeignet, wenn besonders sensible Daten verarbeitet werden oder persönliche Geräte die Sicherheitsanforderungen des Unternehmens nicht erfüllen können.
Was sind die größten Cyberrisiken bei BYOD?
Das zentrale BYOD‑Risiko besteht nicht allein darin, dass ein Laptop privat ist. Problematisch ist vor allem, dass Unternehmen oft weniger Einblick haben, wie private Geräte konfiguriert und genutzt werden.
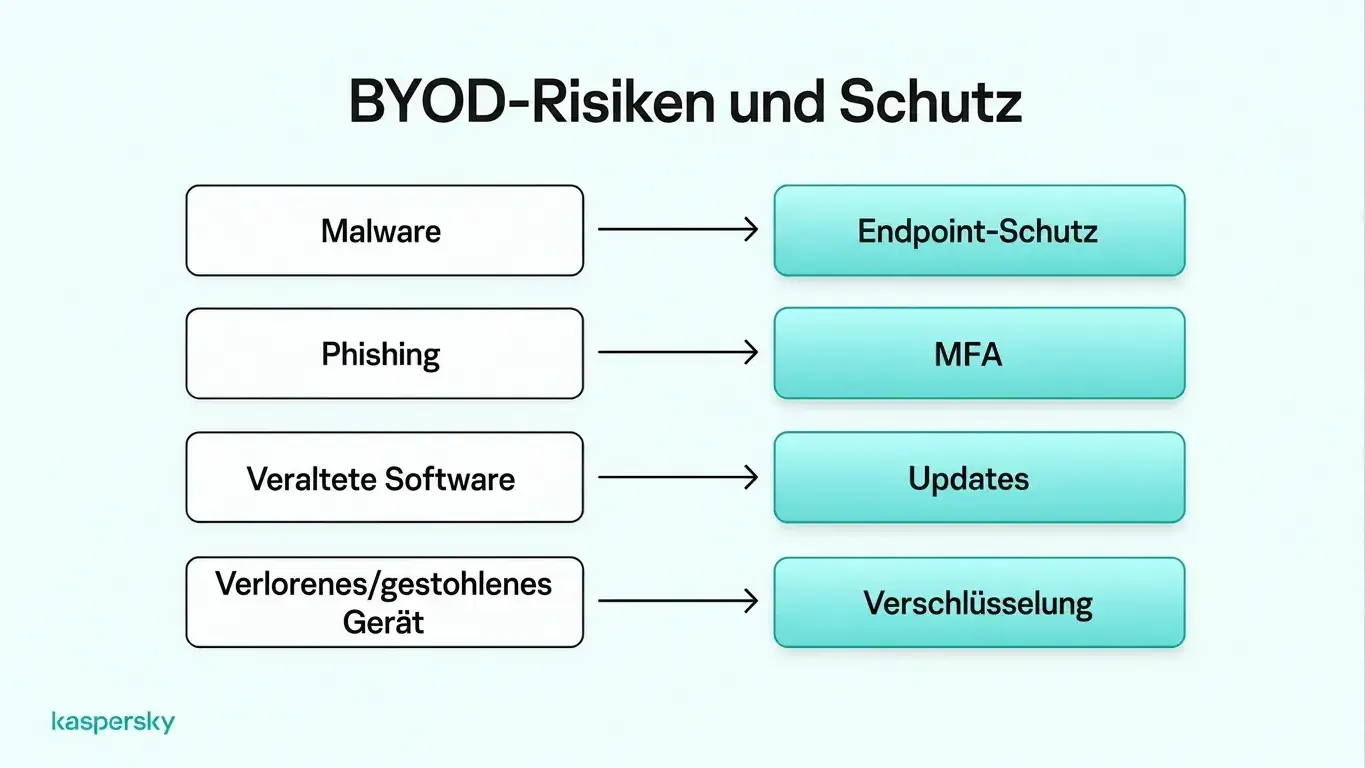
Malware und Ransomware können einen Laptop kompromittieren und Angreifern Zugriff auf Firmendateien oder -konten verschaffen. Phishing kann Mitarbeitende dazu bringen, Zugangsdaten preiszugeben oder schädliche Software zu installieren, während veraltete Betriebssysteme, Browser und Anwendungen Sicherheitslücken enthalten können, die in neueren Versionen bereits behoben sind. Im Gegensatz zu unternehmensverwalteten Geräten sind private Laptops häufig darauf angewiesen, dass Mitarbeitende Updates und Sicherheitsmaßnahmen selbständig und konsequent einspielen.
Gemeinsam genutzte Laptops bergen ein zusätzliches Risiko: Wenn Familienmitglieder oder andere Nutzer Zugriff haben, können sie aus Versehen unsichere Software installieren oder Firmeninformationen offenlegen. Die Nutzung ungesicherter Netzwerke erhöht das Risiko, besonders wenn der Fernzugriff unzureichend geschützt ist.
Firmeninformationen lassen sich schwerer kontrollieren, sobald Mitarbeitende diese in persönlichen Cloud‑Konten, lokalen Ordnern oder nicht genehmigten Anwendungen ablegen. Dann wird es für das Unternehmen schwieriger, Zugriffe zu verwalten oder zu wissen, wo sensible Daten gespeichert sind — ein Problem, das beim Ausscheiden eines Mitarbeitenden akut wird, weil Firmendateien auf persönlichen Geräten verbleiben können.
Verlorene oder gestohlene Laptops können ebenfalls Firmendaten offenlegen. Das Risiko steigt, wenn keine vollständige Festplattenverschlüsselung, keine Bildschirmsperre und keine starke Geräteauthentifizierung aktiviert sind.
Diese Risiken variieren stark zwischen einzelnen Mitarbeitenden, abhängig von Gerät, Software und Sicherheitsgewohnheiten. Einheitliche Cybersecurity‑Anforderungen helfen kleinen Unternehmen, diese Unterschiede zu verringern und Firmendaten besser zu schützen.
Wie verbessern Sie die BYOD‑Sicherheit für Mitarbeitende im Homeoffice?
BYOD‑Sicherheit funktioniert am besten, wenn mehrere Basis‑Schutzmaßnahmen kombiniert werden. Jedes genehmigte private Gerät sollte Mindestanforderungen an die Gerätesicherheit erfüllen. Das betrifft sowohl Kontoschutz als auch den Umgang mit Firmendaten.
Sicherheitsverbesserungen erfordern nicht zwingend komplexe Infrastruktur. Geräte aktuell halten, verlässlichen Endgeräteschutz einsetzen, starke Authentifizierung verlangen und sicherstellen, dass Arbeitsdaten in genehmigten Unternehmenssystemen bleiben, reduziert viele der häufigsten Risiken.
Schützen Sie Geräte vor Malware und unbefugtem Zugriff
Für die Arbeit genutzte private Laptops sollten ein unterstütztes Betriebssystem ausführen und Browser sowie Sicherheitswerkzeuge aktuell halten. Sicherheitsupdates sind wichtig, weil sie bekannte Schwachstellen schließen, die Angreifer sonst ausnutzen könnten.
Verlässlicher Endgeräteschutz sollte installiert sein, um Malware, Ransomware und andere Bedrohungen zu erkennen und zu blockieren. Das ist auf BYOD‑Geräten besonders wichtig, da Mitarbeitende diese auch privat nutzen und Anwendungen oder Dateien außerhalb der Kontrolle des Unternehmens herunterladen können.
Vollständige Festplattenverschlüsselung schützt Daten, falls ein Laptop verloren geht oder gestohlen wird. Geräte sollten außerdem automatische Bildschirmsperren und sichere Authentifizierung nutzen, z. B. ein starkes Passwort oder PIN, ergänzt durch biometrische Anmeldung, wo verfügbar.
Sicherer Fernzugriff auf Firmensysteme
Firmen‑E‑Mail und andere wichtige Konten sollten mit Mehrfaktor‑Authentifizierung (MFA) geschützt sein. Diese zusätzliche Sicherheitsstufe verhindert häufige Kontoübernahmen, wenn Zugangsdaten entwendet werden.
Mitarbeitende sollten starke, eindeutige Passwörter für Firmenkonten verwenden, idealerweise in einem Passwortmanager speichern. Passkeys bieten dort eine weitere sichere Anmeldemethode, wo sie unterstützt werden.
Remote‑Arbeitende sollten sichere WLAN‑Verbindungen und verschlüsselte Verbindungen nutzen, wenn sie auf Firmensysteme zugreifen. Ein VPN kann beim Zugriff auf private Ressourcen erforderlich sein oder vom Unternehmen als Teil des Fernzugriffs bereitgestellt werden. Ein VPN ist jedoch nur eine Schutzschicht und ersetzt nicht Endgerätesicherheit, MFA oder sichere Kontopraktiken.
Trennen Sie Geschäfts‑ und Privatdaten
Arbeitsbezogene Informationen sollten in genehmigten Firmenkonten und unternehmensverwalteten Cloud‑Speichern abgelegt werden. Mitarbeitende sollten Firmendokumente beispielsweise in einem genehmigten Microsoft‑365‑ oder Google‑Workspace‑Konto speichern statt in persönlichen Cloud‑Laufwerken. So kann das Unternehmen den Zugriff auf sensible Dateien besser kontrollieren.
Haushaltsmitglieder sollten keinen Zugriff auf Firmeninformationen auf einem gemeinsam genutzten Laptop haben. Separate Benutzerkonten reduzieren versehentlichen Zugriff; getrennte Browser‑Profile erleichtern es, Arbeits‑ und Privat‑Anmeldungen zu trennen.
Solche Maßnahmen verbessern die Organisation und verringern die unbeabsichtigte Vermischung von Privat‑ und Arbeitsaktivitäten. Sie bieten jedoch keine vollständige Isolation: Ist das Gerät selbst kompromittiert, kann Malware weiterhin mehrere Konten oder Profile betreffen.
Wie können kleine Unternehmen BYOD‑Sicherheit verwalten?
Kleine Unternehmen können BYOD besser verwalten, indem sie klare Regeln festlegen, bevor Mitarbeitende private Laptops an Firmensysteme anschließen.
Eine BYOD‑Richtlinie sollte erklären, welche Geräte erlaubt sind, welche Mindeststandards sie erfüllen müssen, welche Anwendungen und Dienste verwendet werden sollen und welche Pflichten die Mitarbeitenden haben. Sie sollte auch akzeptable Nutzung, die Ablage von Firmeninformationen und das Vorgehen bei Verlust, Kompromittierung oder Nicht‑Verwendung regeln.
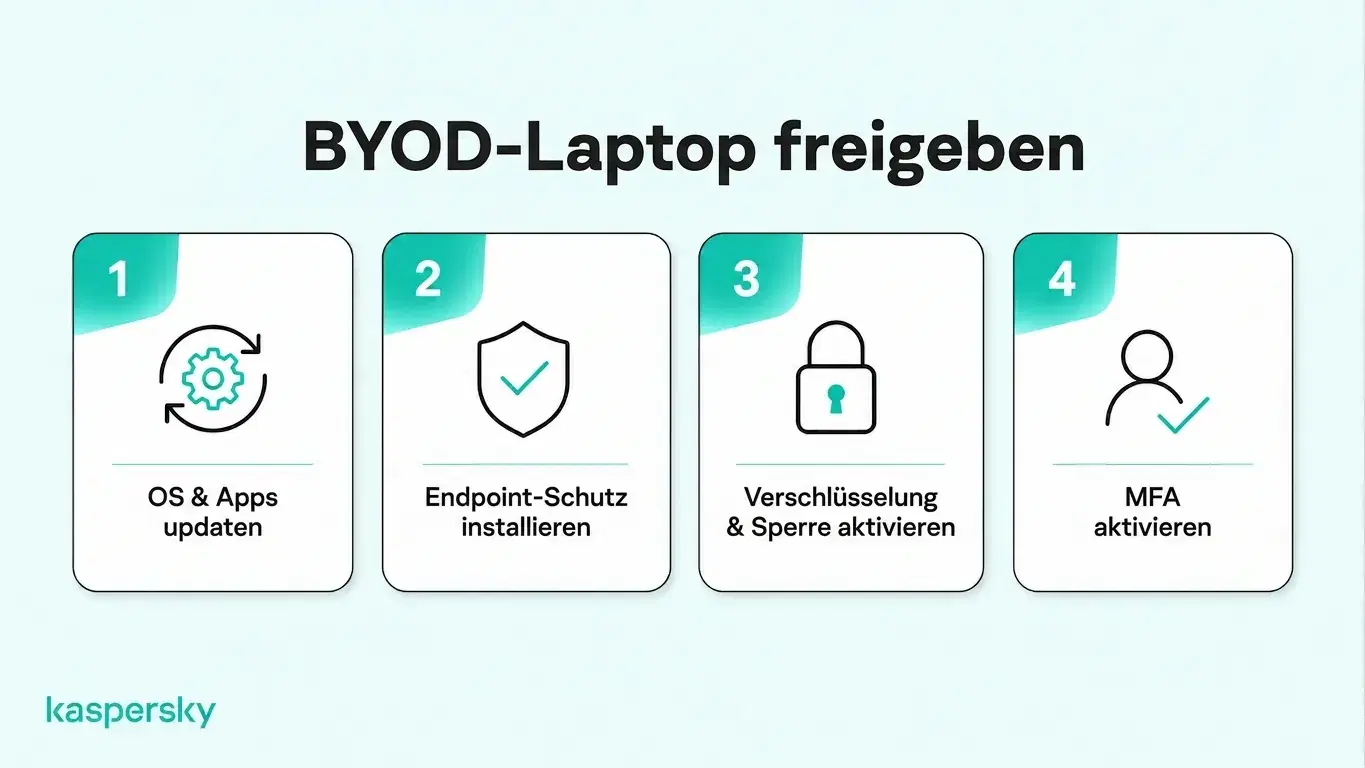
Bevor Zugriff gewährt wird, sollten kleine Unternehmen überprüfen, ob private Laptops die Mindestanforderungen erfüllen. Mitarbeitende könnten etwa eine Geräte‑Checkliste ausfüllen, die bestätigt, dass das Betriebssystem unterstützt wird, Sicherheitsupdates installiert sind, Endgeräteschutz aktiv ist und Verschlüsselung aktiviert ist. Periodische Prüfungen helfen, Geräte zu identifizieren, die diese Anforderungen nicht mehr erfüllen.
Der Zugriff sollte nach dem Prinzip der minimalen Rechte erfolgen. Gewähren Sie Mitarbeitenden nur die Systeme und Informationen, die sie für ihre Rolle benötigen. Berechtigungen sollten bei Rollenänderungen überprüft und beim Verlassen des Unternehmens umgehend entzogen werden. Das Offboarding sollte auch Firmendateien auf privaten Laptops berücksichtigen.
Zentralisierte Sicherheitswerkzeuge vereinfachen die Verwaltung, indem sie Zugang und Geräteschutz an einer Stelle kontrollierbar machen. Monitoring sollte sich auf erforderliche Maßnahmen zur Unternehmenssicherheit beschränken und unnötige Einsicht in private Aktivitäten oder Dateien der Mitarbeitenden vermeiden.
Unabhängig getestet und ausgezeichnet von führenden Laboren der Branche.
Was sollten Sie tun, wenn der private Laptop eines Mitarbeitenden kompromittiert wurde?
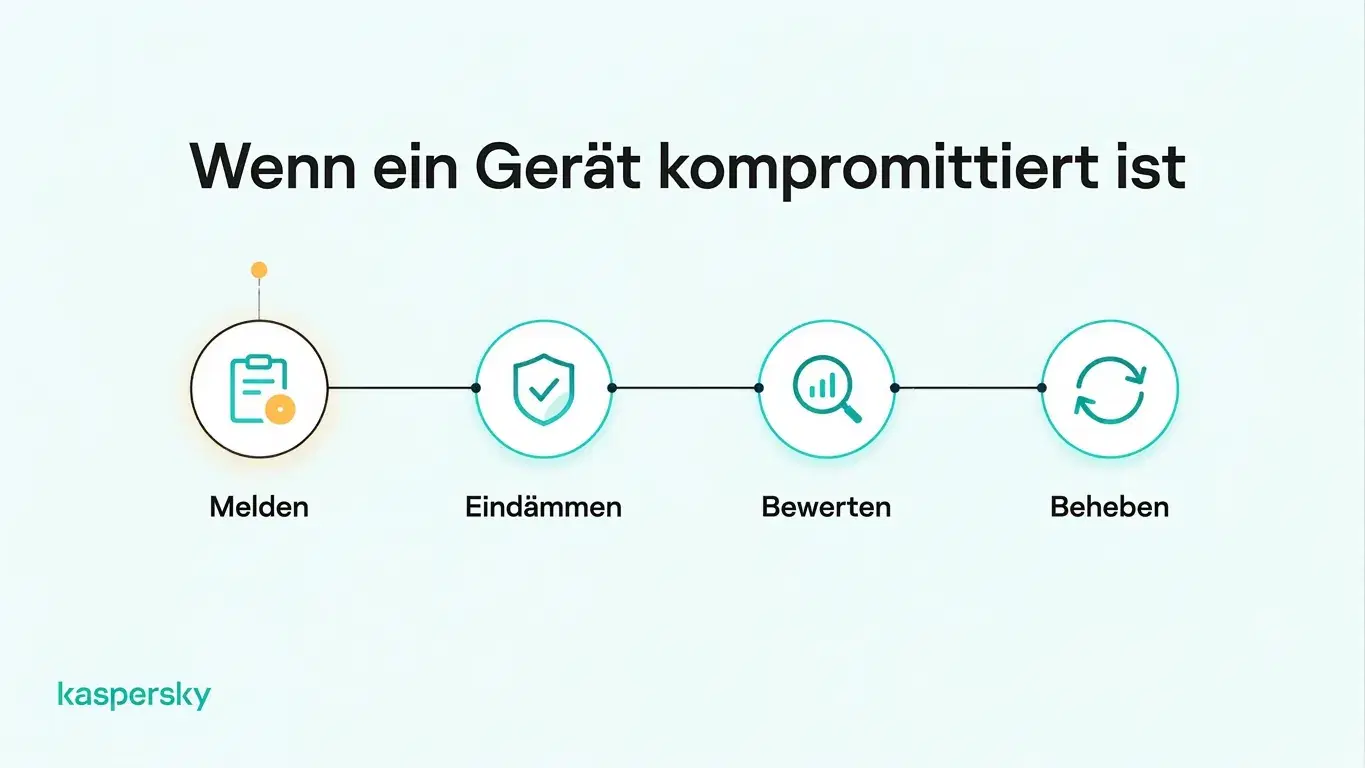
Mitarbeitende sollten vermutete Malware, unbefugten Zugriff oder einen verlorenen bzw. gestohlenen Laptop so schnell wie möglich melden. Schnelles Melden verschafft dem Unternehmen mehr Zeit, Zugriffe zu begrenzen und betroffene Konten zu schützen.
Die erste Priorität ist die Eindämmung. Das kann bedeuten, das Gerät vorübergehend von Firmensystemen zu sperren, aktive Sitzungen abzumelden, betroffene Anmeldedaten zurückzusetzen oder ein möglicherweise infiziertes Gerät zu isolieren.
Sobald die unmittelbare Gefahr eingedämmt ist, sollte das Unternehmen prüfen, ob Firmenkonten, -dateien oder -systeme offengelegt wurden. Prüfen Sie:
- Ob Firmen‑Dateien auf dem Laptop gespeichert waren
- Welche Firmenkonten aktive Sitzungen auf dem Gerät hatten
- Ob verdächtige Anmeldungen stattgefunden haben
- Ob das Gerät Zugriff auf sensible Systeme oder Cloud‑Dienste hatte.
Wenn Malware vermutet wird, sollte das Gerät gereinigt und überprüft werden, bevor wichtige Zugangsdaten auf diesem Gerät geändert werden. Änderungen an sensiblen Konten sollten von einem bekannten sauberen Gerät aus vorgenommen werden.
Ein kompromittierter privater Laptop darf erst dann wieder Zugang zu Firmensystemen erhalten, wenn das Sicherheitsproblem behoben ist und das Gerät erneut den BYOD‑Anforderungen des Unternehmens entspricht. Bei verlorenem oder gestohlenem Laptop sollten betroffene Konten und Sitzungen so lange eingeschränkt bleiben, bis das Unternehmen die Firmensicherheit wiederhergestellt sieht.
Weiterführende Artikel:
- Welche Risiken bergen Schwachstellen von Endgeräten in BYOD‑Umgebungen?
- Was sind die wesentlichen Unterschiede zwischen Privat‑ und Business‑Antivirus?
- Was sind essenzielle E‑Mail‑Best Practices für kleine Unternehmen?
- „Wie kann ein ›Leitfaden zur Cybersicherheit für kleine Unternehmen‹ meinem Team helfen?"
Empfohlene Produkte:
FAQs
Dürfen Arbeitgeber private Laptops von Mitarbeitenden überwachen?
Ja, Arbeitgeber können arbeitsbezogene Aktivitäten oder Sicherheitseinstellungen auf privaten Laptops überwachen, je nach geltendem Recht und Unternehmensrichtlinien. Überwachung sollte transparent, auf legitime Geschäftsinteressen beschränkt und die Privatsphäre der Mitarbeitenden respektierend gestaltet sein.
Kann ein Unternehmen den privaten Laptop eines Mitarbeitenden aus der Ferne löschen?
Ja, einige Gerätemanagement‑Tools erlauben Unternehmen, einen gesamten Laptop zu löschen, inklusive persönlicher Dateien. Andere Tools können selektiv Firmendaten entfernen. Mitarbeitende sollten diese Möglichkeiten kennen, bevor sie einer Geräteverwaltung zustimmen.
Wer bezahlt die Sicherheitssoftware auf privaten Laptops der Mitarbeitenden?
Arbeitgeber übernehmen häufig die Kosten für die erforderliche Sicherheitssoftware auf privaten Arbeitsgeräten, um konsistenten Schutz sicherzustellen. Wer die Kosten trägt, hängt allerdings von Unternehmensrichtlinien, Arbeitsverträgen und anwendbarem Recht ab.
Sollten kleine Unternehmen Laptops bereitstellen oder Mitarbeitenden die Nutzung eigener Geräte erlauben?
Firmenbereitgestellte Laptops sind in der Regel vorzuziehen, wenn das Unternehmen mehr Kontrolle über die Sicherheit benötigt oder mit sensiblen Daten arbeitet. BYOD kann dagegen Flexibilität und geringere Gerätekosten bieten, sofern private Geräte die Sicherheitsanforderungen des Unternehmens erfüllen.