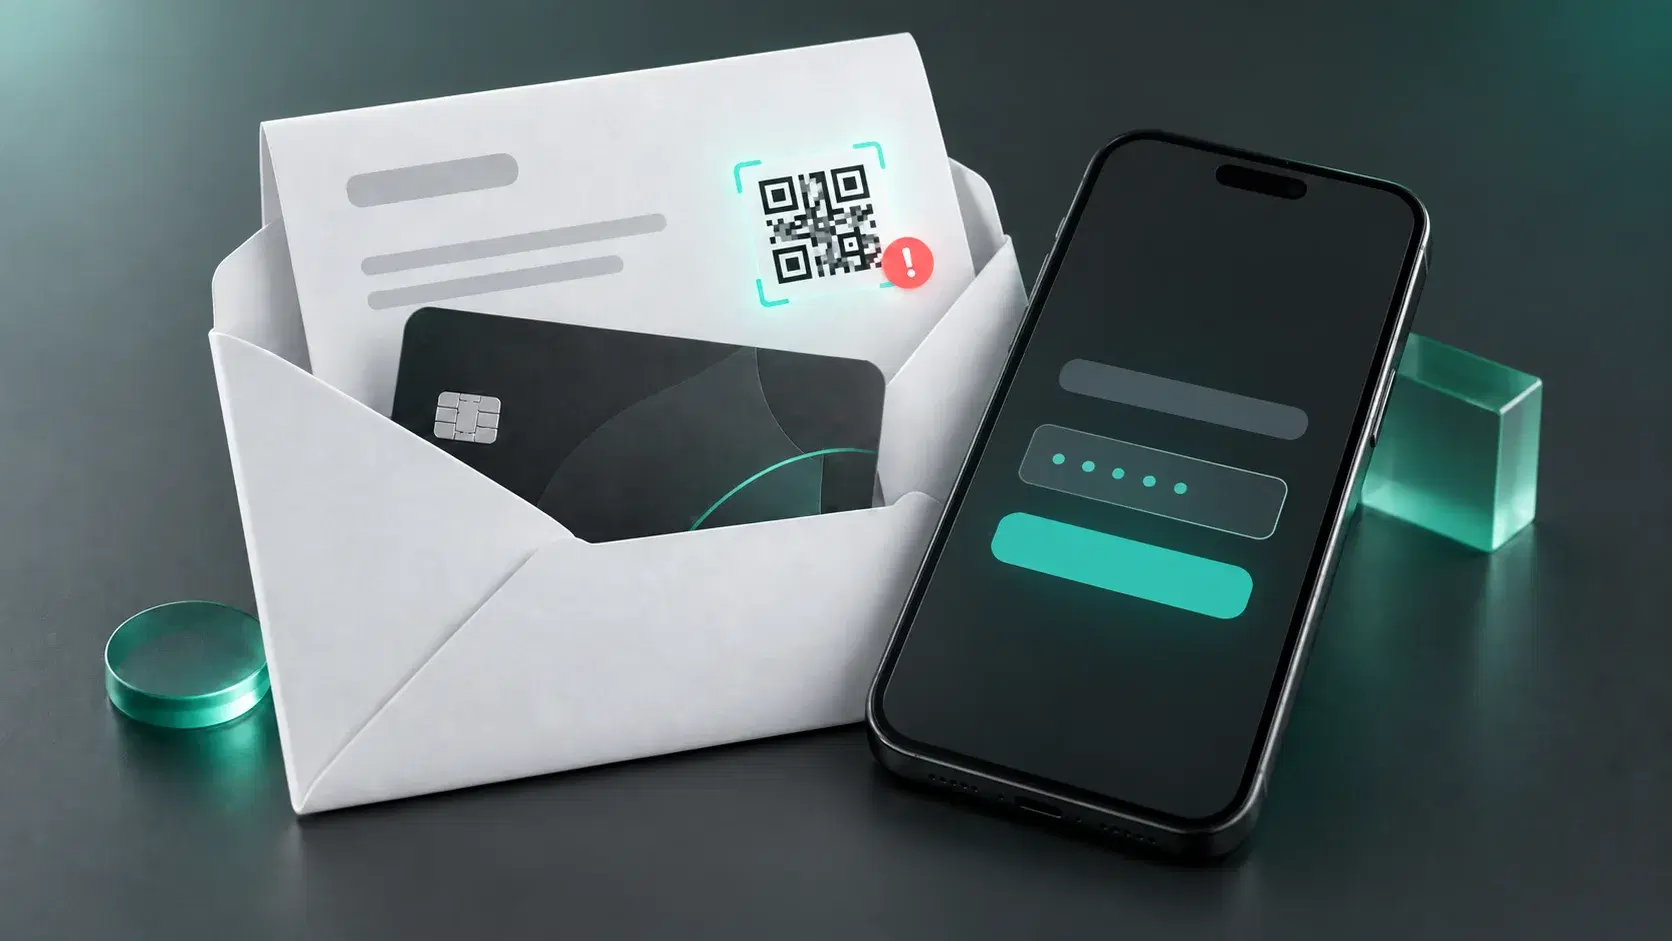
In mehreren europäischen Ländern breitet sich derzeit eine Neue Betrugsmasche in Europa aus: Phishing mit gefälschter Bankkarte und QR‑Code — ein Karten‑Aktivierungsschwindel. Den Opfern wird per Post eine Plastikkarte zugesandt und zur Aktivierung ein Link zu einer gefälschten Website angeboten. Dieses Phishing gefährdet Ihre Daten, weil Angreifer so versuchen, persönliche Informationen und Bankdetails abzugreifen.
Wie die Masche funktioniert: vom gefälschten Schreiben zum leeren Konto
Der Ablauf beginnt mit einem Brief, der per Post an die Zielperson geht. Im Umschlag befindet sich eine neue Karte und eine Anleitung, angeblich vom Bankinstitut. Dem Empfänger wird mitgeteilt, die bisherige Karte sei nicht mehr gültig oder laufe bald ab, und er soll die neue Karte aktivieren, sonst werde das Konto angeblich gesperrt.
Zur Aktivierung soll der Empfänger den QR‑Code aus dem Schreiben scannen, der auf eine betrügerische Website führt, welche die Seite der echten Bank imitiert. Dort fordern die „Mitarbeiter“ Zugangsdaten, den PIN‑Code der Karte und Einmalcodes (z. B. TAN), mit denen Einloggen oder Transaktionen im Online‑Banking bestätigt werden. Übermittelt das Opfer diese Daten, erhalten die Täter Zugriff auf das Bankkonto und können Geld abheben oder Überweisungen durchführen.
Im Jahr 2026 traf diese Masche zuerst Bürger in Frankreich und Portugal. Zunächst warnte die französische Polizei, später berichtete die Nationale Republikanische Garde Portugals über ähnliche Fälle.
Warum die Attacke glaubwürdig wirkt: Psychologie, Darknet und KI
Die Attacke wirkt wie eine normale Bank‑Kommunikation. Das physische Schreiben zusammen mit der Karte – in einigen Fällen sogar mit namentlicher Adressierung – erweckt weniger Argwohn als eine E‑Mail von der Bank. Ein Brief mit Plastikkarte erscheint vielen Empfängern vertrauenswürdiger.
Zudem wird beim Empfänger Druck durch angebliche Dringlichkeit erzeugt: Er solle die Karte sofort aktivieren, sonst drohe eine Kontosperrung. Aus Angst, den Zugang zum Geld zu verlieren, scannt ein Betroffener eher den QR‑Code, ohne den Absender zu prüfen.
Zur Personalisierung nutzen Kriminelle Daten aus zuvor kompromittierten Datenbanken, die zum Teil im Darknet gehandelt werden. Künstliche Intelligenz (KI) kann Phishing‑Texte zusätzlich überzeugen: Mit ihrer Hilfe lassen sich schnell professionelle Texte erstellen und Nachrichten auf einzelne Opfer zuschneiden.
Wie Sie gefälschte Benachrichtigungen von echten unterscheiden
Verdächtig ist bereits eine unerwartete Bankkarte, wenn Sie keinen Kartenersatz bestellt haben. Ein weiteres Warnsignal ist die Aufforderung, dringend per Link oder QR‑Code zu handeln und die Karte sonst angeblich zu aktivieren oder das Konto zu sperren.
Der QR‑Code allein bedeutet nicht immer Betrug. So verwendet die portugiesische Bank Millennium bcp tatsächlich Codes in Kartenbriefen, erklärt aber, dass diese QR‑Codes nur zu Informationsseiten führen und nicht zur Aktivierung der Karte dienen.
Wenn Sie einem Link gefolgt sind und die Seite nach Login, dem PIN‑Kartencode oder einem Code aus SMS fragt, schließen Sie die Seite sofort. Um sicherzugehen, dass die Bank wirklich eine neue Karte ausgegeben hat, prüfen Sie die Informationen in der offiziellen App, auf der offiziellen Website oder rufen Sie den Kundendienst unter der auf der Bankwebsite angegebenen Nummer an.
Schutz vor Phishing: 6 einfache Regeln
Phishing‑Nachrichten können per E‑Mail, in Messengern, per SMS oder als Links und QR‑Codes in Briefen erscheinen. Befolgen Sie diese Regeln, um nicht auf Phishing‑Seiten hereinzufallen:
- Geben Sie niemals Passwörter, PIN‑Codes oder Einmalcodes auf Anfrage aus einem Brief, einer SMS‑Nachricht oder einem Messenger heraus.
- Prüfen Sie den Absender über einen unabhängigen Kanal. Wenn eine Nachricht Zweifel weckt, suchen Sie die offizielle Website des Anbieters und kontaktieren Sie ihn über die dort angegebenen Kontaktdaten.
- Nutzen Sie Sicherheitssoftware mit Anti‑Phishing‑Funktionen. Halten Sie Programme stets aktuell, damit der Schutz wirksam bleibt.
- Aktivieren Sie die Multi‑Faktor‑Authentifizierung. Selbst wenn ein Angreifer ein Passwort erlangt, verhindert die zusätzliche Authentifizierung in vielen Fällen den Zugriff.
- Erstellen Sie regelmäßig Backups wichtiger Daten. Bewahren Sie diese getrennt vom Hauptgerät auf, etwa auf externen Speichern, um bei Bedarf Daten wiederherstellen zu können.
- Melden Sie Phishing‑Angriffe. Informieren Sie das Unternehmen, dessen Namen die Betrüger missbrauchen. Das hilft, andere Nutzer schneller zu warnen und Maßnahmen gegen die Phishing‑Kampagne zu ergreifen.
Schützen Sie Ihre Daten vor Phishingangriffen
Eine Phishing‑Seite kann wie die echte Website einer Bank oder eines Dienstleisters aussehen. Kaspersky Premium schützt Ihre persönlichen Daten: Die integrierte Anti‑Phishing‑Funktion erkennt und blockiert Phishing‑Seiten, darunter gefälschte Bankwebsites.
Kaspersky Premium jetzt kostenlos testenWenn Daten bereits in die Hände von Betrügern gelangt sind: Schritt‑für‑Schritt‑Plan
Haben Sie versehentlich Bankdaten oder Bestätigungscodes auf einer verdächtigen Seite eingegeben, ist es wichtig, den Zugriff der Täter auf Ihr Konto so schnell wie möglich zu begrenzen. Gehen Sie folgendermaßen vor:
- Sperren Sie die Karte und kontaktieren Sie Ihre Bank. Ein Bankmitarbeiter erklärt, ob zusätzlich der Zugang zum Online‑Banking eingeschränkt oder eine neue Karte ausgegeben werden muss.
- Ändern Sie Ihre Passwörter. Beginnen Sie mit dem kompromittierten Konto und anschließend bei allen Diensten, bei denen dasselbe Passwort verwendet wurde.
- Aktivieren Sie die Zwei‑Faktor‑Authentifizierung, falls noch nicht geschehen.
- Überprüfen Sie Transaktionen und Logins auf Ihren Konten. Entdecken Sie unbekannte Zahlungen oder Überweisungen, melden Sie diese unverzüglich Ihrer Bank.
- Scannen Sie Ihr Gerät mit einer Antivirensoftware, falls Sie von der Phishing‑Seite Dateien heruntergeladen oder Apps installiert haben.
Weiterführende Artikel:
- Wie reagiert man effektiv auf Phishing‑Angriffe?
- Warum Phishing‑Spam gefährlich ist
- Wie erkennt man ein Phishing‑E‑Mail effektiv?
Empfohlene Produkte: