Im US‑Bundesstaat Colorado drangen Hacker in die Systeme von zwei kleinen Wasserversorgern ein und veränderten Geräteeinstellungen. Gouverneur Jared Polis erklärte, die Wasserqualität sei nicht beeinträchtigt worden. Wir erklären, warum das Eindringen in Steuerungssoftware so gefährlich ist und wie die Cybersicherheit solcher Anlagen sichergestellt wird.
So haben sie vorgegangen: Cyberangriff auf Wasserversorgung
Ende August 2026 verschafften sich Hacker Zugang zu den Computersystemen zweier kleiner privater Wasserversorger in Colorado. Beide Unternehmen versorgen weniger als 200 Personen. Die Vorfälle machte Ellie Sullivan, Pressesprecherin des Gouverneurs von Colorado, öffentlich.
Die Angreifer veränderten Geräteeinstellungen, schalteten Fernzugriff und Alarme aus und passten Pumpenlaufzyklen an. Laut Landesbehörden waren die Aufbereitungsprozesse und die Wasserqualität jedoch nicht betroffen. Die Vorfälle wurden schnell entdeckt; die Versorger blockierten weitere Zugriffsversuche und informierten die Behörden.
Das Colorado Department of Public Health and Environment überprüfte anschließend, dass die Probleme behoben sind, bot technische Unterstützung an und warnte andere Betreiber von Wassersystemen. Die Behörden riefen außerdem dazu auf, ihre Cybersicherheitsmaßnahmen nochmals zu prüfen und notwendige Updates zu installieren.
Wer hinter dem Angriff steht, ist nicht bekannt. Sullivan betonte, die Behörden könnten nicht bestätigen, dass die Angreifer zu einem bestimmten Land oder einer bestimmten Gruppe gehören.
Welche Schwachstellen ermöglichen das Eindringen in Versorgungsnetze
Auch ein kleiner Versorger kann für Hacker interessant werden. Kleine Wasserbetriebe nutzen dieselben Typen industrieller Steuerungen, Fernzugriffs‑Tools und Automatisierungssysteme wie große Organisationen.
Gleichzeitig fehlt vielen kleinen Anbietern das Budget und das Personal, um ein umfassendes IT‑Sicherheitsprogramm aufzubauen. Kleinere Organisationen haben oft keinen festen Mitarbeiter, der kontinuierlich die Sicherheit von IT und industriellen Systemen überwacht.
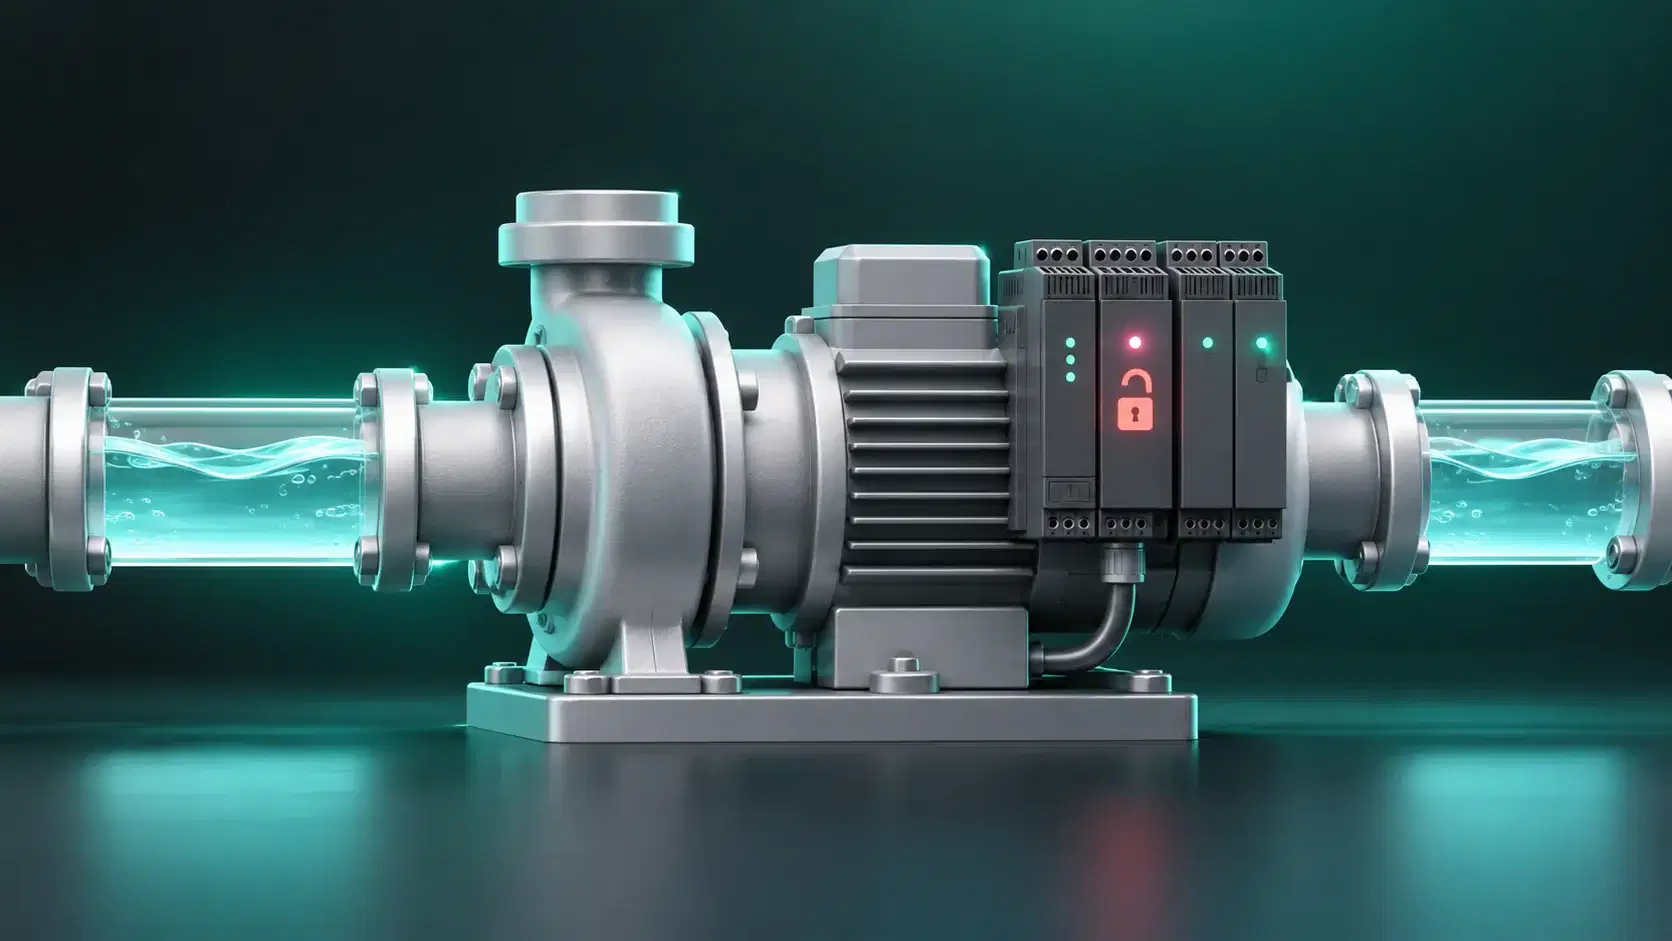
Ein weiteres Problem ist die Fernsteuerung von Geräten. Pumpen, Sensoren und andere Geräte werden über Speicherprogrammierbare Steuerungen (SPS) verwaltet. Werden solche Geräte ans Internet angeschlossen, können Mitarbeitende sie aus der Ferne bedienen — das schafft aber auch ein zusätzliches Risiko. Ist eine SPS von außen erreichbar und nicht ausreichend geschützt, kann ein Angreifer den Zugriff übernehmen und sich fernverbinden.
Sprungbrett für Angreifer: warum kleine Einrichtungen verwundbar sind
Kleine Versorger sind für Angreifer nicht nur als unmittelbares Ziel interessant. Steve Beatty, Professor an der Metropolitan State University of Denver und Experte für IT‑Sicherheit, verweist darauf, dass Angriffe auf kleine Organisationen manchmal eine Vorbereitung größerer Angriffe sind. An einem weniger geschützten Ziel können Angreifer Infrastrukturstudien durchführen und testen, wie wirkungsvoll ihre Methoden sind. Erste Nennung: Sprungbrett (engl. “stepping stone”) – hier im Sinne einer schwächeren Organisation, die Angreifer nutzen, um an größere Ziele zu kommen.
Es gibt jedoch keine Hinweise darauf, dass die beiden kleinen Wasserversorger in Colorado gezielt als Vorbereitung für einen größeren Einbruch angegriffen wurden. Die Landesbehörden haben keine bestimmte Gruppe als Urheber benannt und keine Angaben zu möglichen Folgemaßnahmen gemacht.
Schon vor den Vorfällen in Colorado hatten ähnliche Angriffe andere US‑Wasserversorger getroffen. Im Juli 2026 berichteten das Federal Bureau of Investigation (FBI) und die Environmental Protection Agency (EPA) über Vorfälle in mindestens sieben Bundesstaaten. Die Angreifer verschafften sich Zugriff auf ans Internet angeschlossene industrielle Steuerungen und änderten dort IP‑Adressen und Passwörter. In einigen Fällen führte das zu Druckverlust im Netz und zu Überschwemmungen.
Die Behörden stellten außerdem fest, dass mehrere betroffene Organisationen ähnliche Netzwerkarchitekturen nutzten, die von Drittanbietern eingerichtet worden waren. Dadurch entstand ein zusätzliches Risiko: Eine einmal erfolgreiche Angriffsweise lässt sich so bei anderen Anlagen wiederholen.
Großangelegte Cyberbedrohungen für Staaten
Die Wasserversorgung ist nur ein Sektor kritischer Infrastrukturen. Dazu zählen auch Kommunikation, Energie, Verkehr, Gesundheitswesen sowie Finanz‑ und Regierungsdienste. Diese Systeme sind miteinander vernetzt: Für Wasserwerke und Krankenhäuser ist etwa ein kontinuierlich stabiler Strombedarf essentiell.
Im Jahr 2026 betrafen Cyberangriffe in den USA nicht nur Wasserversorger. Im März störte ein Angriff auf den Medizingeräte‑Hersteller Stryker die Auftragsbearbeitung, Produktion und den Versand. Im selben Monat zwang ein Hack beim Verkehrsbetrieb von Los Angeles den Betreiber, Teile seines Netzes herunterzufahren; die Wiederherstellung dauerte mehrere Wochen.
Russische Infrastrukturen sind ähnlichen Bedrohungen ausgesetzt. Am Abend des 06.04.2026 entdeckte Rostelecom einen starken DDoS‑Angriff auf sein Netz. Um den Angriff abzuwehren, schaltete der Betreiber Filter für eingehenden Verkehr ein, was zeitweise den Zugang zu bestimmten Internetressourcen einschränkte. Der Ausfall betraf Nutzer in mindestens 30 russischen Städten: Innerhalb einer Stunde erhielt der Monitoring‑Dienst Detector404 mehr als 5.200 Beschwerden über Rostelecoms Service.
Insgesamt stieg die Zahl der DDoS‑Angriffe in Russland und der CIS von Januar bis Mai im Jahresvergleich um 27 %. Besonders betroffen waren Telekommunikation, Finanzsektor und staatliche Organisationen.
Die Folgen von Angriffen auf solche Einrichtungen können weit über eine einzelne Organisation hinausgehen. Deshalb umfasst der Schutz vor Cyberbedrohungen für nationale Sicherheitssysteme sowohl die IT‑Infrastruktur als auch die operative Technik, von der physische Anlagen und kritische Dienste abhängen.
Vollständige Risikoüberwachung und maximaler Schutz kritischer Infrastrukturen vor Cyberangriffen
Kaspersky Industrial CyberSecurity hilft dabei, OT‑Infrastruktur zu überwachen und verdächtige Aktivitäten, Schwachstellen und Änderungen an Systemeinstellungen zu erkennen. Die Plattform wurde entwickelt, um kritische Infrastrukturen und industrielle Systeme zu schützen.
Erfahren Sie mehr über Kaspersky Industrial CyberSecuritySchutz der Betriebstechnik: Lehren von großen Betreibern
Betriebstechnik (OT) umfasst die Geräte und Software, die physische Prozesse in einem Unternehmen steuern, etwa den Betrieb von Pumpen und Ventilen oder Produktionslinien. OT‑Cybersicherheit ist besonders wichtig, weil ein erfolgreicher Angriff den Betrieb einer gesamten Anlage beeinträchtigen kann.
Um einen umfassenden OT‑Schutz aufzubauen, sollten Sie:
- Ihre Geräte inventarisieren und Risiken bewerten;
- IT‑ und OT‑Netze trennen und segmentieren;
- die Angriffsfläche reduzieren, indem Sie Fernverbindungen einschränken und regelmäßig prüfen, welche Infrastrukturkomponenten für potenzielle Angreifer sichtbar sind;
- regelmäßige Audits durchführen und Mitarbeitende im Umgang mit Vorfällen schulen;
- spezialisierte Lösungen einsetzen, um industrielle Systeme zu überwachen und Bedrohungen sowie Anomalien zu erkennen.
Solche Lösungen kommen bereits in großen Anlagen kritischer Infrastruktur zum Einsatz. So schützt Kaspersky Industrial CyberSecurity am Leningrader Atomkraftwerk die automatisierten Überwachungs‑ und Steuerungssysteme der Reaktoren. Die Plattform deckt die Infrastruktur von SCADA‑Servern und Arbeitsstationen der Operatoren bis hin zu Speicherprogrammierbaren Steuerungen (SPS) und Netzwerkausrüstung ab.
Weiterführende Artikel und Links:
- Verständnis von Cyberbedrohungen für nationale Sicherheitssysteme
- Attack‑Surface‑Management: Wie man Sichtbarkeit findet, priorisiert und die Angriffsfläche reduziert
- Was ist Threat Intelligence und warum ist sie wichtig?
Empfohlene Produkte: