Die meisten kleinen Unternehmen (KMU) erledigen bereits grundlegende DIY-Sicherheitsaufgaben, auch wenn dies niemandem offiziell zugewiesen ist. IT‑Sicherheit durch Outsourcing bedeutet, ein externes Unternehmen zu bezahlen, das einen Teil oder die gesamte Arbeit übernimmt – von der Installation von Updates bis zur Überwachung verdächtiger Anmeldeversuche. Es ist nicht dasselbe wie der Kauf von Sicherheitssoftware, die Sie selbst betreiben können.
Was ist IT‑Sicherheits‑Outsourcing?
Ein Unternehmen, das seine IT‑Sicherheit auslagert, beauftragt einen externen Dienstleister, einen Teil oder alle Sicherheitsaufgaben zu übernehmen. Dazu gehören das Überwachen von Alarmen, das Verwalten von Geräten und Sicherheitstechnologien, das Durchführen von Schwachstellenscans und die Reaktion auf Sicherheitsvorfälle.
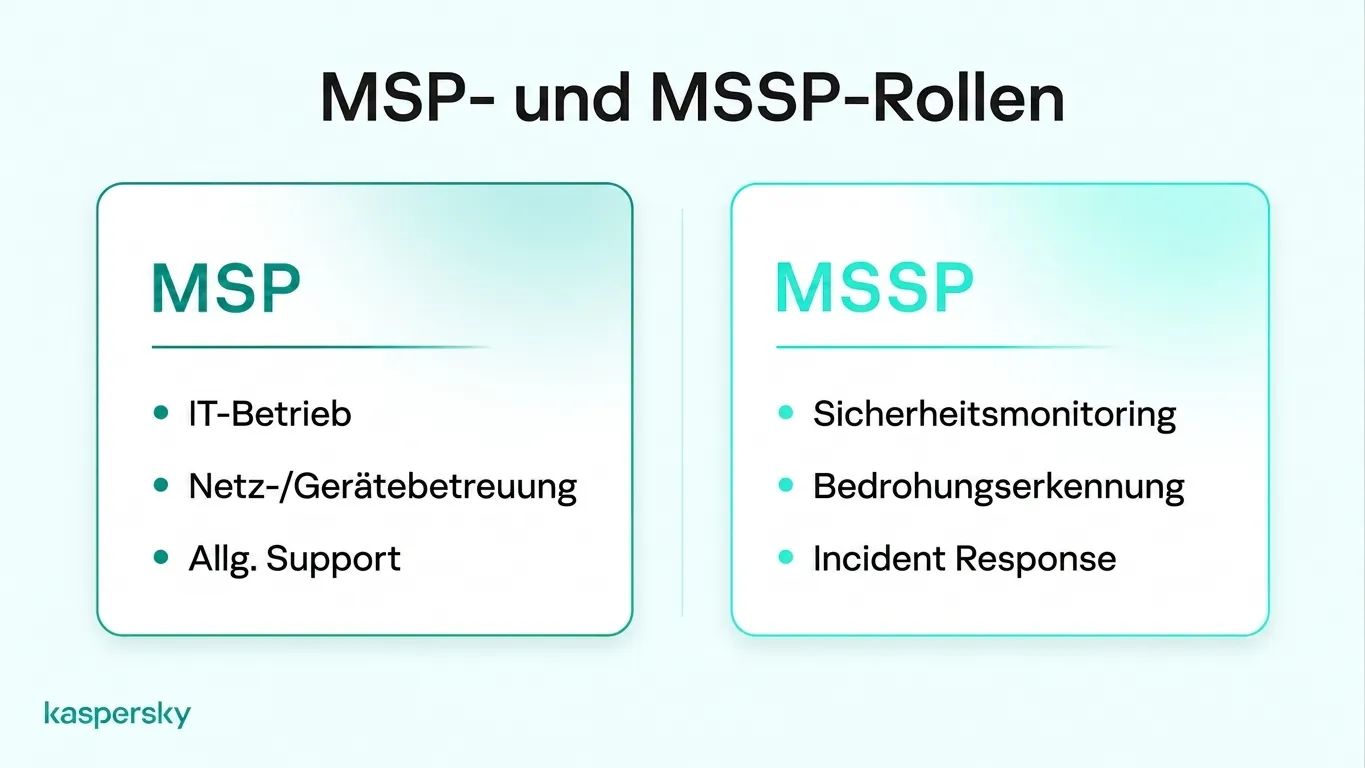
Für diese Aufgaben gibt es im Wesentlichen zwei Anbieterarten:
- Ein Managed Service Provider (MSP) übernimmt den täglichen IT‑Betrieb (IT), etwa das Einrichten von Computern, die Betreuung des Netzwerks und die Behebung von Problemen. Ein MSP ist ein gängiger Weg, IT‑Betrieb und teilweise auch IT‑Sicherheitsaufgaben für kleine Unternehmen auszulagern.
- Ein Managed Security Service Provider (MSSP) konzentriert sich auf Informationssicherheit und bietet Leistungen wie Bedrohungserkennung, Überwachung außerhalb der Geschäftszeiten und Incident Response.
Kleine Unternehmen wählen in der Regel eine von drei Varianten:
- DIY, also Inhouse‑Sicherheit, bedeutet, dass das eigene Personal alles selbst erledigt, mit Sicherheitssoftware und eigener Arbeitszeit.
- Ausgelagerte Sicherheitbedeutet, dass ein Anbieter – meist ein MSP oder MSSP – diese Aufgaben übernimmt.
- Ein Hybrid‑Modellteilt die Arbeit zwischen Inhouse‑Teams und externen Dienstleistern auf.
Sie müssen nicht Ihre gesamte Sicherheit auslagern. Ein Unternehmen kann einzelne Aufgaben vergeben, etwa eine jährliche Sicherheitsprüfung oder Hilfe nach einem Angriff, und den Rest intern verwalten.
- Viele kleine Unternehmen können den täglichen Schutz selbst mit Sicherheitssoftware, klar benannten Verantwortlichen für jede Aufgabe und regelmäßigen Kontrollen bewältigen.
- Die eigene Sicherheitssoftware zu betreiben erfordert nicht zwingend die Beauftragung eines Managed Service Providers.
- Ein MSSP ist auf Sicherheit spezialisiert, während ein MSP vor allem den täglichen IT‑Betrieb betreut.
- Outsourcing bringt zusätzlichen Sachverstand und Monitoring, doch die Verantwortung für Zugriffe, Schulungen der Mitarbeitenden und Kundendaten verbleibt beim Unternehmen.
- Die Kosten hängen von Unternehmensgröße, Anzahl der Geräte, Leistungsumfang, Supportbedarf und der Komplexität Ihrer IT‑Umgebung ab.
- Im Hybrid‑Modell führen Mitarbeitende Routineaufgaben aus, während externe Spezialisten Bewertungen oder gravierende Vorfälle übernehmen.
Können kleine Unternehmen ihre IT‑Sicherheit selbst managen?
Viele kleine Unternehmen betreiben ihre IT‑Sicherheit ohne eigene(n) Spezialisten. Das funktioniert gut für einfache Umgebungen – etwa ein paar Laptops, Cloud‑E‑Mail und keine vor Ort betriebenen Server.
Was braucht IT‑Sicherheit im Eigenbetrieb?
Für den Eigenbetrieb braucht ein kleines Unternehmen in der Regel jemanden mit grundlegenden technischen Kenntnissen, regelmäßig eingeplante Arbeitszeit für Sicherheitsaufgaben, benannte Verantwortliche für jede Aufgabe und Sicherheitssoftware, die alle Firmengeräte abdeckt.
Kleine Teams sparen oft am Punkt mit den benannten Verantwortlichen; Aufgaben ohne klar Zuständigen geraten leicht in Vergessenheit. Jede Aufgabe braucht eine namentlich benannte Person – wer Updates einspielt, wer neue Konten anlegt und wer sich um Alarme kümmert.
Viele Sicherheitsprodukte für Unternehmen erlauben kleinen Teams die Verwaltung über ein zentrales Dashboard. Das erleichtert das Überprüfen des Gerätestatus, das Verteilen von Updates und das Verwalten von Einstellungen, ohne jede Aufgabe einzeln ausführen zu müssen.
Worin liegen die Schwächen des Eigenbetriebs?
Der Eigenbetrieb kann an Fachwissen und Verfügbarkeit scheitern. Ein kleines Team hat möglicherweise nicht die Skills, einen gut getarnten Angriff zu erkennen oder Ransomware einzudämmen, und Alarme in Nacht‑ oder Wochenendzeiten werden leicht übersehen.
Die verantwortliche Person hat oft noch eine andere Aufgabe. Ist sie im Urlaub, kann ein Alarm erst Tage später bearbeitet werden. Bei einem größeren Vorfall fehlen häufig die Fähigkeiten, um herauszufinden, auf welche Daten ein Angreifer zugegriffen hat und was Kunden oder Aufsichtsbehörden mitgeteilt werden muss.
Welche IT‑Sicherheitsaufgaben können kleine Unternehmen intern erledigen?
Die meisten kleinen Unternehmen können den täglichen Schutz von Geräten, Kontosicherheit, Mitarbeiterschulungen gegen Phishing und Backups intern regeln. Diese Aufgaben folgen klaren Abläufen, und Unternehmenssicherheitssoftware automatisiert vieles – von geplanten Scans bis zum Verteilen von Updates.
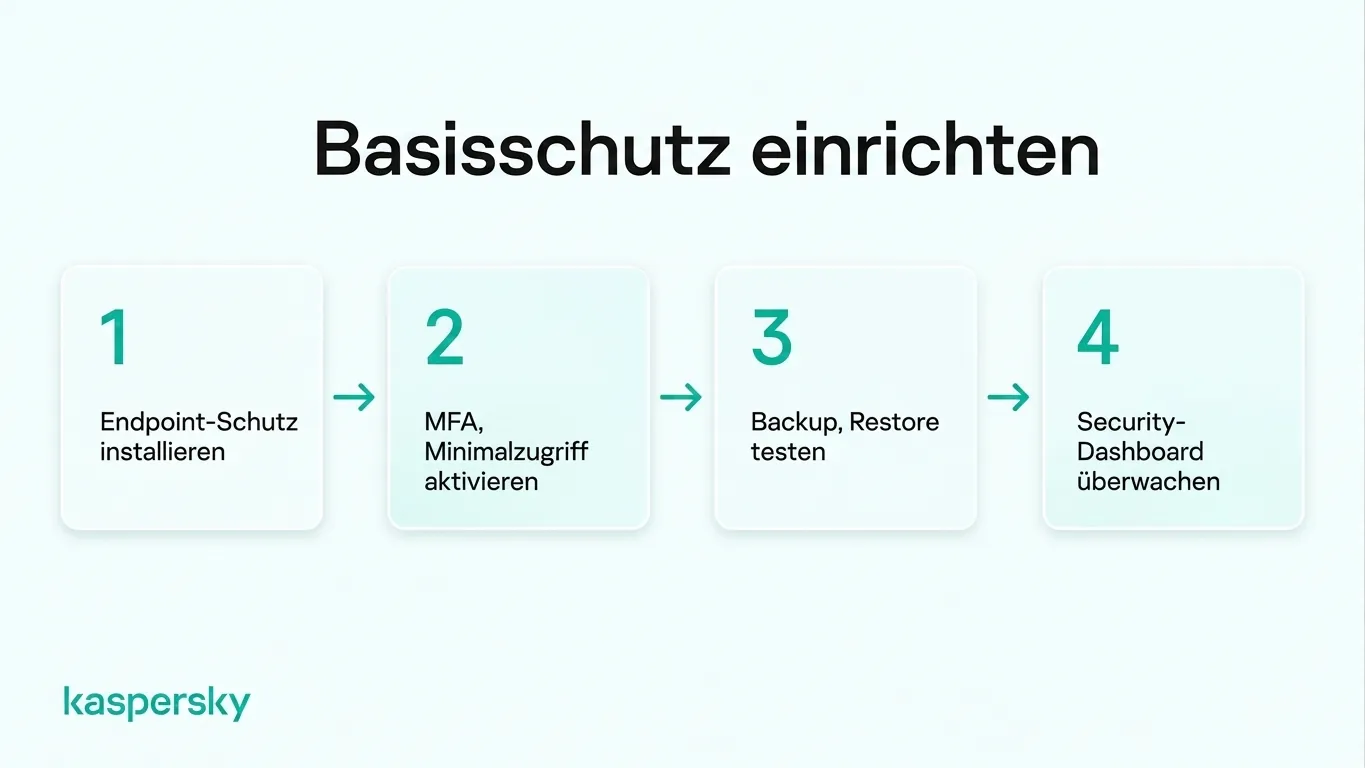
Mit diesen vier Schritten deckt ein kleines Unternehmen in der Regel die Grundlagen ab:
- Installieren Sie Sicherheitssoftware (Kaspersky Small Office Security Testversion) auf jedem Computer und Handy. Sie kann bekannte Malware blockieren, riskante Downloads kennzeichnen und vor Phishing‑Seiten warnen. Aktivieren Sie automatische Updates. Viele Angriffe nutzen bekannte Schwachstellen, die bereits durch Patches geschlossen wurden. Wenn Mitarbeitende private Smartphones für die Arbeit verwenden, legen Sie fest, welche Geräte Zugriff auf Firmendaten erhalten dürfen.
- Nutzen Sie Mehr‑Faktor‑Authentifizierung (MFA) für E‑Mail, Banking und Cloud‑Apps. Ein gestohlenes Passwort allein reicht dann häufiger nicht, um Zugang zu bekommen. Gewähren Sie Mitarbeitenden nur die für ihre Rolle nötigen Zugriffsrechte und entziehen Sie diese am letzten Arbeitstag. Eine kurze Phishing‑Auffrischung ein- bis zweimal jährlich hilft, eine der häufigsten Gefahren zu erkennen.
- Richten Sie eine Backup‑Routine ein und prüfen Sie, ob Wiederherstellungen funktionieren. Bewahren Sie mindestens eine Kopie offline oder außerhalb Ihres Hauptnetzwerks auf und testen Sie die Wiederherstellung alle paar Monate. Schreiben Sie anschließend einen Einseiter‑Plan für gestohlene Laptops oder Ransomware‑Angriffe: Wen man anruft, was zu trennen ist und wo die Backups liegen.
- Überwachen Sie das zentrale Dashboard. Viele Business‑Sicherheitslösungen bieten ein Dashboard zum Prüfen des Geräteschutzes, Verwalten von Updates und Durchsehen von Sicherheitsalarmen. Prüfen Sie regelmäßige Berichte, fehlgeschlagene Updates und Lizenzabläufe, und stellen Sie sicher, dass kritische Alarme zeitnah statt nur in einer geplanten Wochenkontrolle bearbeitet werden.
Unabhängig geprüft und ausgezeichnet von den führenden Laboren der Branche.



Was sind die Vor‑ und Nachteile des Outsourcings der IT‑Sicherheit?
Ein externer Anbieter bringt Fachwissen, zusätzliche Werkzeuge, weniger Arbeit für das Personal und die Gewissheit, dass Profis die Sicherheit übernehmen. Nachteile sind die Abhängigkeit vom Dienstleister, weniger direkte Kontrolle und mögliche Lücken im Vertragsumfang.
Die Analysten eines MSSP bearbeiten Vorfälle bei mehreren Organisationen und erkennen möglicherweise Bedrohungen, die internes Personal noch nicht gesehen hat. Einige Anbieter bieten kontinuierliche Überwachung und Incident Response, die ein kleines Unternehmen allein schwer aufrechterhalten könnte. Ausgelagerte IT‑Sicherheit reduziert daher oft den Bedarf, eigene Spezialistinnen und Spezialisten einzustellen.
Sobald ein Anbieter Ihre Sicherheit übernimmt, sind Sie auf dessen Personal, Reaktionszeiten und Entscheidungen angewiesen; die Servicequalität variiert zwischen Anbietern. Prüfen Sie Verträge genau: Ein Anbieter, der Ihre Laptops betreut, deckt möglicherweise nicht die Cloud‑Konten ab, in denen Kundendaten liegen.
So vergleicht sich Inhouse‑Sicherheit mit Outsourcing:
|
Faktor |
DIY (Inhouse) |
Ausgelagert |
|
Fachwissen |
Begrenzt auf das Wissen Ihrer Mitarbeitenden |
Zugang zu Sicherheitsspezialisten, je nach Anbieter |
|
Flexibilität |
Sie können Tools oder Abläufe ändern, sobald Sie das tun wollen |
Änderungen benötigen möglicherweise Zustimmung des Anbieters oder eine Vertragsanpassung |
|
Verwaltungsaufwand |
Wöchentliches Personalaufwand |
Weniger Routinearbeit, aber Zeit für das Management des Anbieters nötig |
|
Kontrolle |
Direkte Kontrolle über Einstellungen und Zugriffe |
Geteilte Kontrolle, abhängig vom Vertragsumfang |
|
Verfügbarkeit |
In der Regel während der Geschäftszeiten |
Kann 24/7‑Monitoring enthalten, je nach Vertrag |
Outsourcing erfordert außerdem interne Koordination. Ihr Unternehmen braucht jemanden, der die Arbeit des Anbieters überprüft, wichtige Sicherheitsentscheidungen genehmigt und die Reaktion bei einem Vorfall koordiniert.
Wie hoch sind die Kosten für ausgelagerte IT‑Sicherheit im Vergleich zum Eigenbetrieb?
Eigenbetriebliche IT‑Sicherheit umfasst in der Regel Software‑Abonnements und Personalzeit; Outsourcing kommt mit Anbieterkosten, kann aber die interne Arbeitslast verringern. Welche Option günstiger ist, hängt von Ihrer Unternehmensgröße, Geräteanzahl, Sicherheitsanforderungen und den inkludierten Leistungen ab.
Anbieter berechnen meist eine monatliche Gebühr pro Gerät oder pro Nutzer, aber zwei gleich große Firmen können dennoch unterschiedliche Angebote erhalten. Ein Plan, der nur Updates und Antivirus abdeckt, kostet in der Regel weniger als ein Paket mit 24/7‑Monitoring und Incident Response. Zusätzliche Niederlassungen, Remote‑Mitarbeitende und vor Ort betriebene Server erhöhen die Kosten, deshalb sagt eine generische Preisliste wenig über die tatsächlichen Aufwände aus.
Beim Eigenbetrieb sparen Sie die Anbieterkosten, aber die Stunden, die Mitarbeitende für Sicherheit aufwenden, kosten das Unternehmen ebenfalls, da diese Zeit für andere Aufgaben fehlt.
|
Kostenposten |
DIY |
Ausgelagert |
|
Laufende Gebühren |
Lizenzkosten für Sicherheitssoftware |
Monatliche MSP‑ oder MSSP‑Gebühr, oft pro Gerät oder Nutzer |
|
Einrichtung |
Personaleinsatz für Installation und Konfiguration |
Onboarding‑Gebühr plus Personalaufwand während der Übergabe |
|
Laufende Verwaltung |
Personenstunden für Updates, Alarme und Prüfungen |
Personaleinsatz zur Überprüfung von Berichten und zum Management des Anbieters |
|
Incident Response |
Spezialistenhilfe bei Bedarf |
Je nach Vertrag inklusive oder separat abrechenbar |
|
Gelegentliche Spezial‑Aufträge |
Assessments oder Audits nach Bedarf kaufen |
Manchmal enthalten, manchmal Zusatzkosten |
Um fair zu vergleichen, listen Sie zuerst auf, was Sie schützen müssen – Geräte, Konten und Daten. Notieren Sie, welche Aufgaben Ihr Personal übernehmen kann, und holen Sie Angebote für die verbleibenden Aufgaben ein. Addieren Sie dann ein Jahr Software, Personalkosten und Anbietergebühren für jede Option.
Wann sollte ein kleines Unternehmen IT‑Sicherheit auslagern?
Ein Anbieter macht Sinn, wenn Ihre Umgebung mehr Fachwissen oder Zeit erfordert, als Ihr Team leisten kann. Viele Unternehmen ohne eigenen IT‑Sicherheits‑Spezialisten behalten ihre IT‑Sicherheit trotzdem im Eigenbetrieb.
Welche Situationen verlangen externes Fachwissen?
Ein Unternehmen braucht eher externe Hilfe, wenn die IT‑Umgebung komplex ist, Branchenvorschriften spezifische Sicherheitsanforderungen stellen oder bei einem schweren Vorfall wie Ransomware oder einer Datenpanne Spezialisten zur Eindämmung erforderlich sind.
Eine Arztpraxis mit Patientendaten oder ein Online‑Shop, der Kartenzahlungen annimmt, muss möglicherweise bestimmte Kontrollen, Protokollierung oder Tests nachweisen. Im Falle eines Angriffs hilft ein Incident‑Response‑Spezialist, den Schaden zu begrenzen, Beweise zu sichern und zu klären, welche Daten betroffen sind. Viele kleine Teams haben diese Fähigkeiten nicht und sind daher bei einem Vorfall schlecht aufgestellt.
Wie entscheiden Sie zwischen Eigenbetrieb und Outsourcing?
Vergleichen Sie, was Ihr Team leisten kann, mit dem, was Ihr Unternehmen braucht: erforderliche Skills und Stunden, Branchenanforderungen und Budget. Behalten Sie, was das Personal abdecken kann, intern und holen Sie Angebote für den Rest ein.
Fragen Sie sich:
- Kann jemand im Team Sicherheitssoftware konfigurieren, Alarme lesen und erkennen, wenn etwas nicht stimmt?
- Hat diese Person ein paar Stunden pro Woche ausschließlich für Sicherheitsaufgaben?
- Betreiben Sie eigene Server, mehrere Standorte oder eine große Remote‑Belegschaft?
- Erwarten Kunden, Versicherer oder Aufsichtsbehörden bestimmte Kontrollen oder regelmäßige Tests?
- Würde ein Anbieter weniger kosten als die Personalkosten, die Sie sonst aufwenden müssten?
Hat Ihr Team die Fähigkeiten und Zeit für den Alltag, kann Eigenbetrieb ausreichend sein. Benötigen Sie nur punktuelle Hilfe, bietet ein Hybrid‑Ansatz zusätzliches Fachwissen ohne Vollvertrag. Anhaltendes Outsourcing empfiehlt sich, wenn Anforderungen dauerhaft die Kapazitäten Ihres Teams übersteigen.
Beispiele aus der Praxis für kleine Unternehmen
Buchhaltungsbüro
Dieses Vier‑Personen‑Büro arbeitet mit Laptops, Cloud‑E‑Mail und einem gemeinsamen Online‑Laufwerk, ohne Server vor Ort. Ein Partner verbringt jeden Freitag eine Stunde mit dem Sicherheitsdashboard und prüft, ob das letzte Backup gelaufen ist. Mit Sicherheitssoftware und MFA auf jedem Konto benötigt die Kanzlei möglicherweise keine externe Hilfe.
Architekturbüro
Eine 15‑köpfige Praxis betreibt einen eigenen Dateiserver, mehrere Mitarbeiter arbeiten von zu Hause und verbinden sich remote. Die Büroleitung macht tägliche Checks, aber es wurde nie geprüft, ob Mitarbeitende sicher mit dem Server verbinden. Ein Spezialist könnte einmal jährlich die Konfiguration überprüfen und Lücken aufdecken, ohne dass ein monatlicher Vertrag nötig ist.
Online‑Händler
Der Händler hat 40 Mitarbeitende, nimmt Kartenzahlungen an und betreibt mehrere Cloud‑Systeme. Die Sicherheitssoftware erzeugt mehr Alarme, als das Zwei‑Personen‑IT‑Team bearbeiten kann, und der Shop muss rund um die Uhr erreichbar sein. Hier ist Managed Cybersecurity für kleine Unternehmen praktisch, weil sie Vollzeit‑Monitoring und Incident Response ergänzt.
Können kleine Unternehmen Eigenbetrieb und ausgelagerte IT‑Sicherheit kombinieren?
Ja. In einem Hybrid‑Modell übernehmen Mitarbeitende Routineaufgaben wie Updates, Konten und Backups; externe Spezialisten decken fehlende Skills oder Zeit ab – etwa Monitoring oder Incident Response.
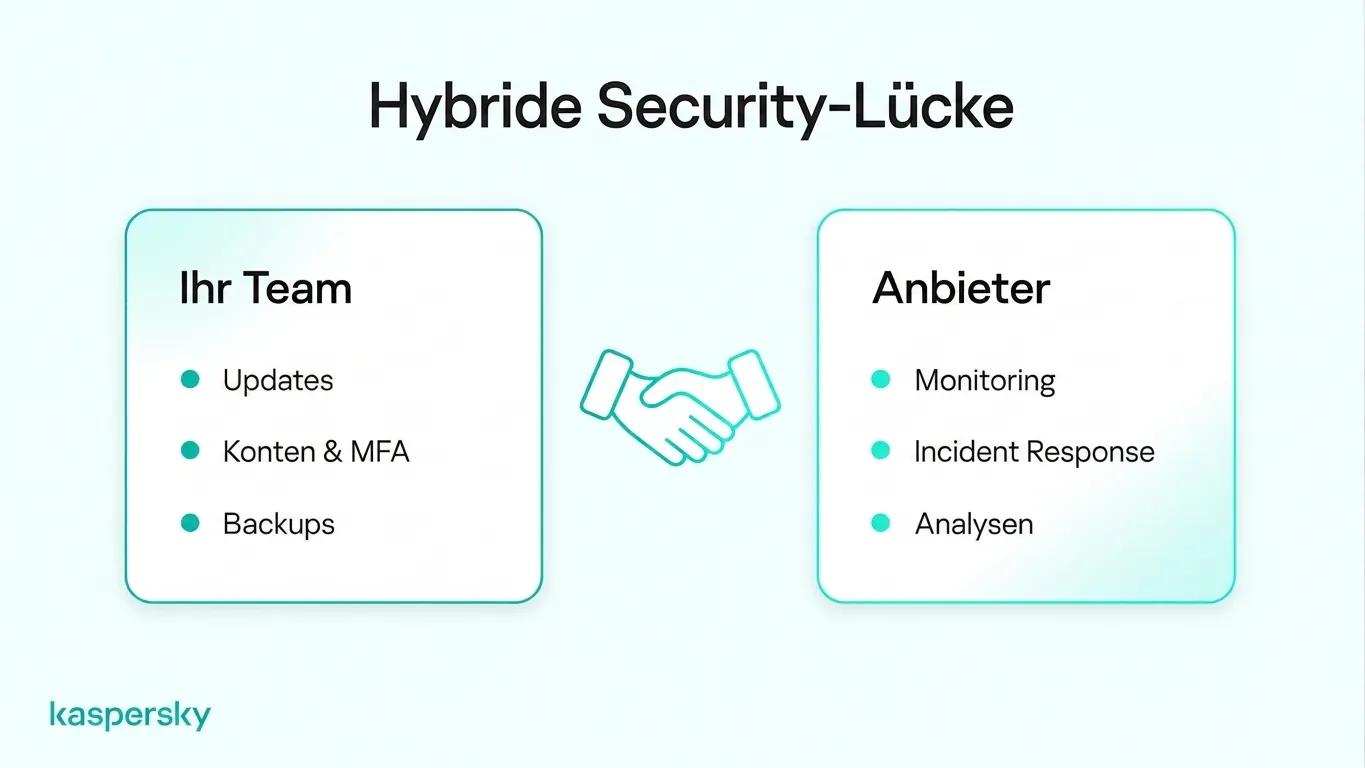
Klären Sie vor Vertragsabschluss, wer welche Aufgaben übernimmt. Der Vertrag sollte auflisten, welche Geräte und Konten der Anbieter abdeckt und welche Aufgaben beim Personal bleiben. Er sollte auch regeln, wer wen bei einer Eskalation kontaktiert und welche Reaktionszeiten vereinbart sind.
Wenn Sie bereits einen MSP bezahlen, nutzen Sie dieselbe Arbeitsteilung als Grundlage zur Vertragsprüfung. Listen Sie auf, wofür Sie zahlen, und markieren Sie die genutzten Dienste. Prüfen Sie, welche Aufgaben Ihr Personal selbst übernehmen kann, und suchen Sie nach Lücken – etwa Mitarbeitermobile oder neue Geräte, die der Anbieter nicht abdeckt. Fragen Sie außerdem, wie der Anbieter über die ausgelagerte IT‑Sicherheitsverwaltung berichtet, damit Sie monatlich nachvollziehen können, was erledigt wurde.
Weiterführende Artikel:
- Wie Sie IT‑Sicherheit für Unternehmen ohne eigenes Sicherheitsteam vereinfachen
- Ein umfassender Leitfaden zur IT‑Sicherheit für kleine Unternehmen
- E‑Mail‑Sicherheit für kleine Unternehmen
- Was unterscheidet EDR von Antivirus?
Empfohlene Produkte:
- Kaspersky Small Office Security
- Kaspersky Small Office Security kostenlosen Test herunterladen
- Kostenlose 30‑Tage‑Testversion unseres Premium‑Plans herunterladen
FAQs
Kann man mit Eigenbetrieb beginnen und später zu Managed Services wechseln?
Ja. Viele Anbieter nehmen Unternehmen an Bord, die bereits ihre eigene Sicherheit betreiben. Eine aktuell gepflegte Liste Ihrer Geräte, Konten und Sicherheitseinstellungen beschleunigt die Übergabe; manche Anbieter möchten jedoch bestehende Tools ersetzen.
Woran erkennen Sie, ob ein Managed‑Security‑Anbieter seine Arbeit macht?
Prüfen Sie seine Berichte an den vertraglich vereinbarten Servicelevels, etwa vereinbarte Reaktionszeiten. Gute Berichte zeigen bearbeitete Alarme, eingespielte Updates und untersuchte Vorfälle. Langsame Reaktionen, vage Zusammenfassungen oder fehlende Geräte in den Berichten deuten auf Lücken hin.
Welche IT‑Sicherheits‑Verantwortlichkeiten bleiben bei Ihrem Unternehmen nach Auslagerung?
Ihr Unternehmen bleibt verantwortlich für den Schutz von Kundendaten, das Management von Mitarbeitendenzugängen, die Schulung des Personals und das Einhalten geltender Sicherheitsanforderungen. Das Outsourcing technischer Aufgaben entbindet Sie nicht von diesen Pflichten, auch wenn der Anbieter zusätzlich rechtliche und vertragliche Verpflichtungen haben kann.
Braucht ein kleines Unternehmen ein eigenes Security Operations Center?
In der Regel nicht. Ein SOC ist ein Team, das rund um die Uhr Sicherheitsalarme überwacht und darauf reagiert. Nur wenige kleine Unternehmen können ein eigenes SOC betreiben; diejenigen, die 24/7‑Abdeckung benötigen, beschaffen dies oft über einen MSSP.