Was ist eine Phishing-Simulation?
Eine Phishing-Simulation ist eine kontrollierte Sicherheitsübung, die realistische Phishing-Angriffe nachstellt, ohne Mitarbeiter oder Unternehmenssysteme einer echten Bedrohung auszusetzen. Die Mitarbeiter erhalten simulierte Phishing-Nachrichten, mit denen getestet werden soll, ob sie verdächtige Zeichen erkennen und mit der Nachricht richtig umgehen.
Ziel ist es nicht, die Fehler der Mitarbeiter zu erwischen. Simulationen helfen Unternehmen zu verstehen, wie Menschen auf realistische Phishing-Versuche reagieren, und Verhaltensweisen zu erkennen, die das Sicherheitsrisiko erhöhen könnten.
- Phishing-Simulationen stellen realistische Angriffe in einer sicheren und kontrollierten Umgebung nach.
- Die Mitarbeiter werden daraufhin getestet, ob sie verdächtige Nachrichten erkennen, vermeiden und melden.
- In Simulationen wird das Verhalten gemessen, während Schulungen den Mitarbeitern beibringen, worauf sie achten und wie sie reagieren sollen.
- Die Ergebnisse können Aufschluss darüber geben, wo zusätzliches Training zum Sicherheitsbewusstsein erforderlich ist.
- Eine gute Simulation sollte das Lernen unterstützen, anstatt Mitarbeiter für Fehler zu bestrafen.
- Regelmäßige Simulationen können Unternehmen dabei helfen zu verfolgen, ob sich der Bekanntheitsgrad im Laufe der Zeit verbessert.
Was ist ein Beispiel für eine Phishing-Simulation?
Ein Unternehmen kann seinen Mitarbeitern eine simulierte Microsoft 365-E-Mail zum Zurücksetzen des Kennworts oder eine unerwartete Rechnung mit einem Testlink senden.
Wenn ein Mitarbeiter auf den Link klickt, Informationen auf der simulierten Seite eingibt oder die Nachricht meldet, zeichnet das System diese Reaktion auf. Eine richtig konzipierte Simulation zeichnet die Reaktionen der Mitarbeiter auf, ohne echte Anmeldeinformationen zu stehlen oder Mitarbeiter oder Unternehmenssysteme einer echten Cyberbedrohung auszusetzen.
Phishing-Simulation vs. Phishing-Schulung
In der Phishing-Schulung lernen Mitarbeiter, Phishing zu erkennen und darauf zu reagieren. Phishing-Simulationen testen, wie gut sie dieses Wissen in realistischen Situationen anwenden.
Phishing-Schulungen vermitteln den Mitarbeitern das Wissen und die Fähigkeiten, um Bedrohungen zu erkennen und darauf zu reagieren. Eine Phishing-Simulation stellt diese Fähigkeiten in einem realistischen, kontrollierten Szenario unter Beweis.
Die beiden ergänzen sich. Simulationen sind Teil eines umfassenderen Programms zur Sensibilisierung für die Sicherheit und können aufdecken, wo Mitarbeiter zusätzliche Anleitung oder Übung benötigen.
Unabhängig getestet und ausgezeichnet von den führenden Labors der Branche.
Warum sind Phishing-Simulationen für Unternehmen wichtig?
Phishing bleibt teilweise eine menschliche Herausforderung, selbst wenn Unternehmen strenge technische Sicherheitskontrollen anwenden. E-Mail-Filter, Schutz vor Schadsoftware und andere Schutzmaßnahmen können viele Bedrohungen blockieren, aber Mitarbeiter können dennoch auf überzeugende Phishing-Nachrichten stoßen, die ihren Posteingang erreichen.
Phishing-Simulationen bieten Unternehmen eine sichere Möglichkeit, die Reaktion von Mitarbeitern zu testen, bevor ein echter Angriff stattfindet. Sie zeigen, wie sich Menschen verhalten, wenn sie mit einer realistischen Botschaft konfrontiert werden.
Dadurch können Verhaltensschwächen aufgedeckt werden, die herkömmliche Schulungen zur Sensibilisierung nicht aufdecken, z. B. wenn Mitarbeiter auf verdächtige Links klicken oder verdächtige Nachrichten nicht melden. Effektive Simulationen geben Unternehmen ein klareres Bild davon, wie Mitarbeiter reagieren, wenn sie realistischen Bedrohungen ausgesetzt sind.
Wie funktionieren Phishing-Simulationen?
Eine Phishing-Simulation folgt normalerweise einem einfachen Prozess: Planen → Simulieren → Überwachen → Analysieren → Verbessern.
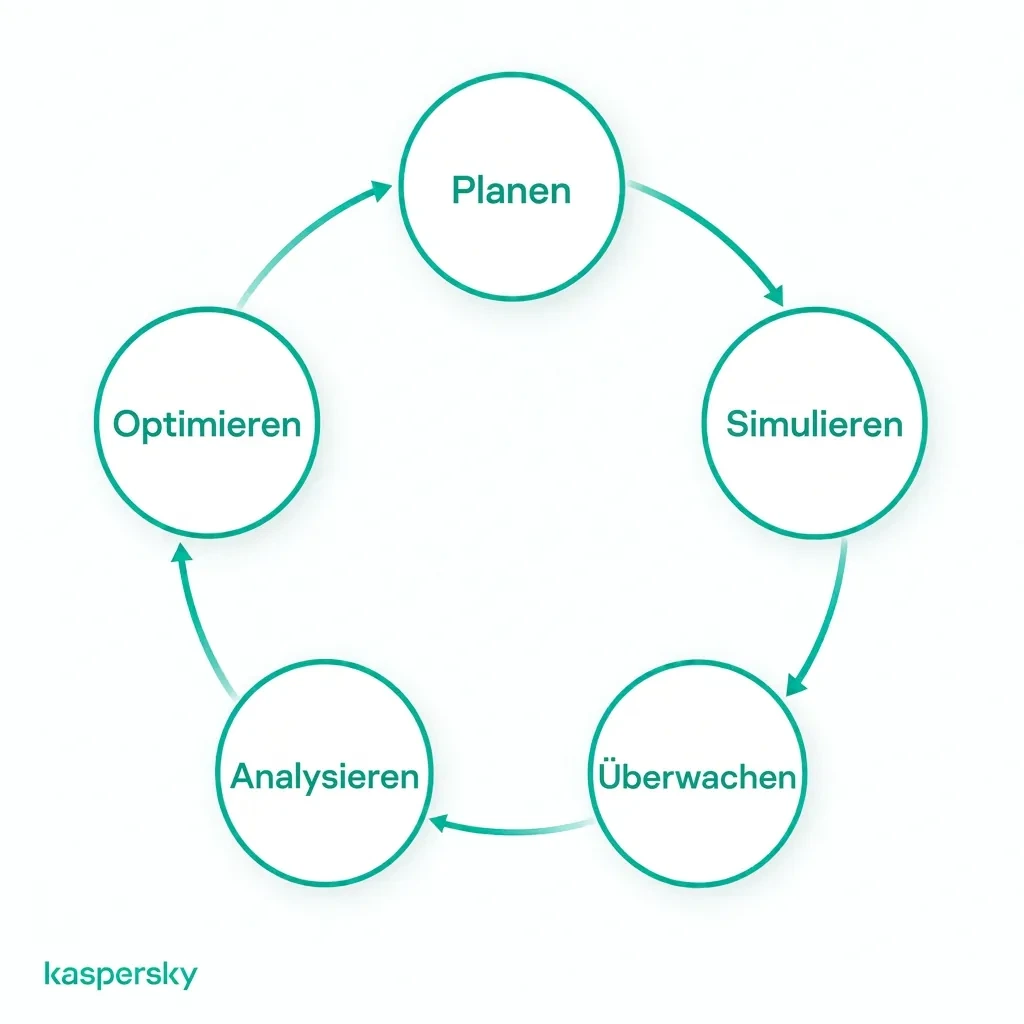
Das Unternehmen definiert das Ziel der Übung und erstellt ein realistisches Phishing-Szenario. Die simulierte Nachricht wird dann auf kontrollierte Weise zugestellt, ohne dass die Systeme echter Schadsoftware oder dem Diebstahl von Anmeldeinformationen ausgesetzt werden.
Die Simulation zeichnet Mitarbeiteraktionen auf, z. B.:
- Das Klicken auf einen Link.
- Eingabe von Informationen in eine simulierte Seite.
- Öffnen eines Anhangs.
- Die Nachricht als verdächtig melden.
Anschließend werden die Ergebnisse analysiert, um die Reaktionen der Mitarbeiter zu bewerten und Verhaltensweisen oder Bereiche zu identifizieren, die verbessert werden müssen.
Was passiert, wenn ein Mitarbeiter eine Phishing-Simulation nicht besteht?
Das Nichtbestehen einer Phishing-Simulation sollte zu konstruktivem Feedback führen. Es geht hier nicht um Bestrafung.
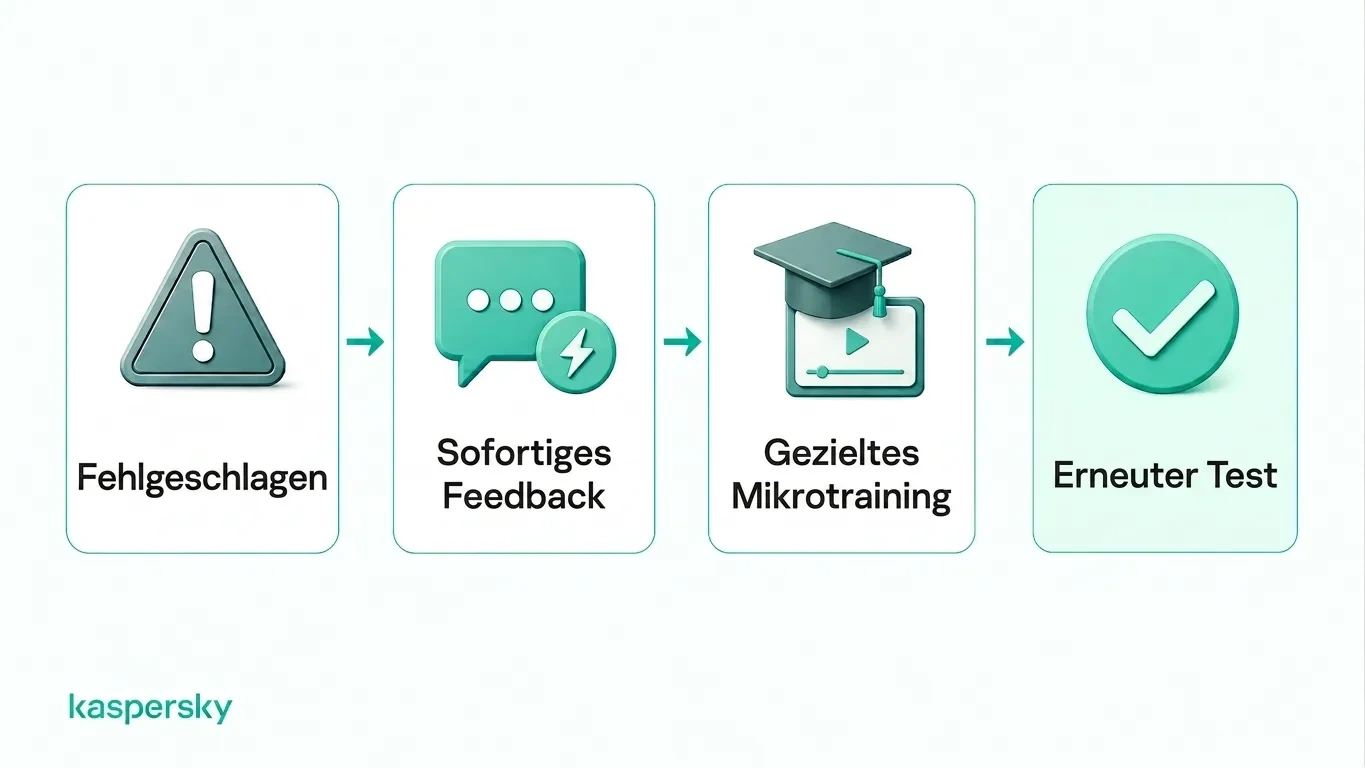
Dem Mitarbeiter sollten die Warnsignale angezeigt werden, die er übersehen hat, während das Szenario noch frisch ist, z. B. eine ungewöhnliche Absenderadresse, ein dringender Wortlaut oder eine verdächtige Anmeldeseite. Gezieltes Training kann dann die richtige Reaktion verstärken.
Unternehmen können Mitarbeiter später auch erneut testen, um zu sehen, ob sich das Verhalten verbessert. Ziel ist es, Selbstvertrauen und bessere Gewohnheiten aufzubauen. Es geht nicht darum, Menschen zu beschämen oder sie als Sicherheitsproblem abzustempeln.
Welche Arten von Phishing-Simulationen können Unternehmen verwenden?
Unternehmen können verschiedene Arten von Phishing-Simulationen verwenden, um zu testen, wie Mitarbeiter auf verschiedenen Kanälen reagieren. Es ist wichtig, das Format zu variieren, da das Ziel darin besteht, den Menschen beizubringen, zugrunde liegende Warnsignale zu erkennen. Es geht nicht darum, sich nur eine E-Mail-Vorlage zu merken.
KI kann Spear-Phishing- und Identitätswechsel-Szenarien überzeugender machen, indem sie natürlich klingende, personalisierte Nachrichten und realistische gefälschte Identitäten generiert. In diesen Szenarien kann getestet werden, ob Mitarbeiter ungewöhnliche Anfragen überprüfen, anstatt sich nur auf das Aussehen zu verlassen.
|
Simulationstyp |
Beispiel |
Getestetes Verhalten |
|
E-Mail-Phishing |
Gefälschtes Zurücksetzen des Kennworts für Microsoft 365, freigegebenes Dokument oder Rechnung |
Ob Mitarbeiter Links, Absenderdetails und unerwartete Anfragen überprüfen, bevor sie auf |
|
Spear-Phishing / BEC . klicken |
Personalisierte Nachricht, die anscheinend von einer Führungskraft, einem Lieferanten oder Kollegen stammt, in der eine Zahlung angefordert oder vertrauliche Informationen angefordert werden |
Ob Mitarbeiter ungewöhnliche Anfragen überprüfen und Genehmigungsverfahren einhalten |
|
SMS-Benachrichtigung über gefälschte Zustellung oder Kontobenachrichtigung |
Ob Mitarbeiter verdächtige mobile Links meiden und unerwartete Nachrichten überprüfen |
|
|
Simulierter Telefonanruf, in dem nach Anmeldedaten, Zahlungsgenehmigung oder Kontoinformationen gefragt wird |
Ob Mitarbeiter unerwartete Anrufer herausfordern und die Weitergabe vertraulicher Informationen vermeiden |
|
|
QR-Code auf einer gefälschten Rechnung, einem Poster oder einer E-Mail, der zu einer simulierten Anmeldeseite führt |
Ob Mitarbeiter QR-Codes mit derselben Vorsicht behandeln wie gewöhnliche Links |
Wie können Unternehmen effektive Phishing-Simulationen durchführen?
Effektive Phishing-Simulationen sollten die Nachrichten und Risiken widerspiegeln, mit denen Mitarbeiter bei ihrer normalen Arbeit wahrscheinlich konfrontiert sind. Ein Finanzteam benötigt möglicherweise realistische Rechnungs- oder Zahlungsszenarien. Andere Mitarbeiter können häufiger gefälschten Kennwortzurücksetzungen oder Nachrichtenübermittlungen ausgesetzt sein.
Jede Simulation sollte ein klares Ziel haben. Dies kann die Phishing-Erkennung verbessern, die Melderate erhöhen oder die Reaktion von Mitarbeitern auf eine bestimmte Angriffstechnik testen. Außerdem sollten sich die Szenarien im Laufe der Zeit ändern, damit die Mitarbeiter übertragbare Warnzeichen lernen und nicht nur bekannte Testvorlagen wiedererkennen.
Unternehmen können nach und nach schwierigere oder personalisierte Simulationen einführen, während sie gleichzeitig glaubwürdig und für die tägliche Arbeit relevant bleiben.
Wie oft sollten Phishing-Simulationen durchgeführt werden?
Es gibt keinen einheitlichen Zeitplan, der für jedes Unternehmen geeignet ist. Die Häufigkeit sollte von den Anforderungen des Unternehmens und dem Reifegrad des Programms für Sicherheitsbewusstsein abhängen.
Regelmäßige Simulationen sind im Allgemeinen nützlicher als ein einziger jährlicher Test, da sie es Unternehmen ermöglichen, gute Gewohnheiten zu festigen und Fortschritte im Laufe der Zeit zu messen. Teams mit schwächeren Ergebnissen können auch von gezielteren Tests und Folgetrainings profitieren.
Wie können Unternehmen den Erfolg von Phishing-Simulationen messen?
Die Ergebnisse der Phishing-Simulation sollten über mehrere Kampagnen hinweg gemessen werden und nicht anhand eines Tests beurteilt werden.
Zu den nützlichen Kennzahlen gehören:
- Klickrate: Anzahl der Mitarbeiter, die auf einen simulierten Phishing-Link geklickt haben.
- Rate der Übermittlung von Anmeldeinformationen: Anzahl der Informationen, die auf einer simulierten Phishing-Seite eingegeben wurden.
- Melderate: wie viele Personen die Nachricht korrekt gemeldet haben.
- Meldezeit: Wie schnell wurden verdächtige Nachrichten gemeldet?
- Wiederholungsfehlerquote: Wie oft dieselben Mitarbeiter in mehreren Simulationen ähnliche Fehler machen.
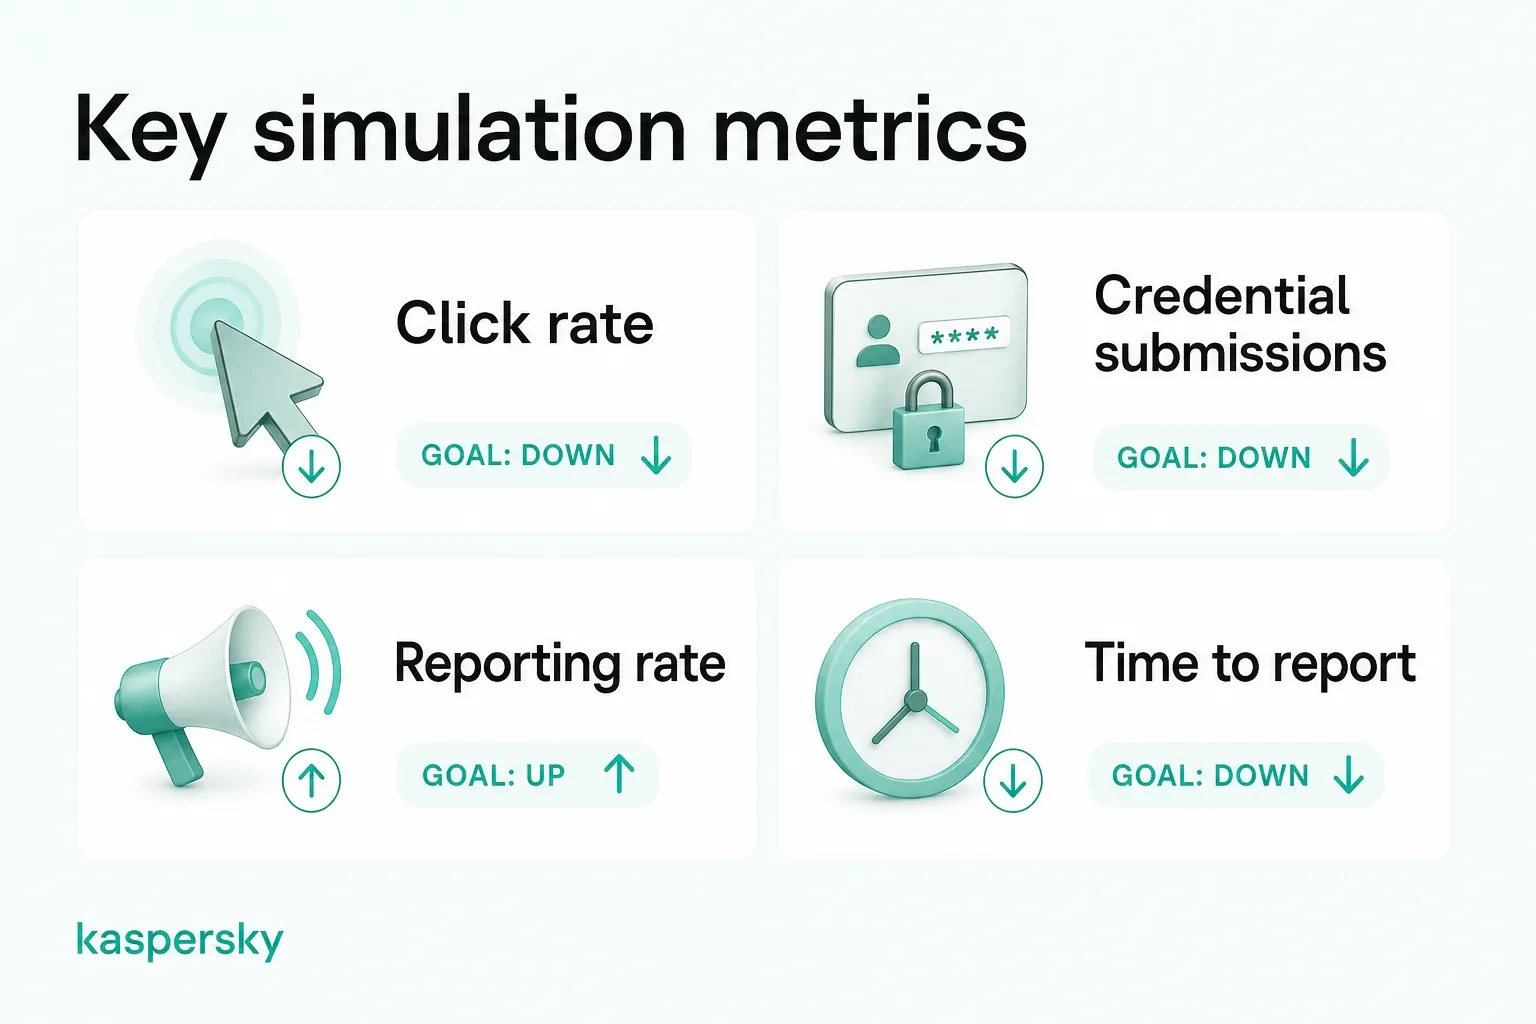
Die Klickrate kann nützlich sein. Es sollte nicht der einzige Maßstab für den Erfolg sein. Eine steigende Melderate und weniger Wiederholungsfehler können ein klareres Bild davon vermitteln, ob sich das Verhalten der Mitarbeiter tatsächlich verbessert.
Wie können Unternehmen Phishing-Simulationen in Schulungen zum Sicherheitsbewusstsein integrieren?
Phishing-Simulationen sind am effektivsten, wenn sie Teil eines kontinuierlichen Programms zur Sensibilisierung für die Sicherheit sind. Unternehmen können einen Zyklus aus Schulung, Simulation, Feedback, Messung und gezielter Umschulung nutzen, um die Fähigkeiten ihrer Mitarbeiter kontinuierlich zu verbessern.
Simulationsergebnisse können spezifische Wissenslücken aufdecken und Unternehmen dabei helfen, relevantere Folgeschulungen anzubieten, anstatt jedem Mitarbeiter das gleiche Material zur Verfügung zu stellen. Wenn das Programm wächst, kann die Automatisierung die Planung von Kampagnen, Schulungsaufgaben, Erinnerungen und die Fortschrittsverfolgung vereinfachen.
Verwandte Artikel:
- Welche wirksamen Tipps zur Phishing-Prävention gibt es?
- Was sind die Hauptunterschiede zwischen Spear-Phishing und Phishing?
- Wie können Sie sich vor betrügerischen KI-Phishing schützen?
- Was ist ein Walfangangriff und wie funktioniert er?
Verwandte Produkte:
- Kaspersky Small Office Security
- Kaspersky Endpoint Security Solutions für KMUs
- Kaspersky Enterprise Cybersecurity Solutions
- Kaspersky Premium Antivirus - Kostenlose Testversion für 30 Tage herunterladen
FAQs – Häufig gestellte Fragen
Sind Phishing-Simulationen legal?
Im Allgemeinen ja, aber Unternehmen sollten sicherstellen, dass die Simulationen den geltenden Bestimmungen zur Beschäftigung, zum Datenschutz und zum Datenschutz entsprechen. Im Vereinigten Königreich muss die Überwachung von Mitarbeitern rechtmäßig, fair und transparent sein. Unternehmen sollten daher überlegen, wie Simulationsdaten gesammelt und verwendet werden.
Sollten Sie Mitarbeiter über Phishing-Simulationen informieren?
Die Mitarbeiter sollten wissen, dass die Sicherheitsüberwachung und Awareness-Tests zum Sicherheitsprogramm des Unternehmens gehören, sie müssen jedoch nicht unbedingt über jede einzelne Simulation im Voraus informiert werden. Dadurch wird der Realismus gewahrt und gleichzeitig die Transparenz unterstützt.
Was ist eine gute Klickrate für eine Phishing-Simulation?
Es gibt keinen allgemeingültigen „guten“ Kurs. Die nützlichere Kennzahl ist, ob die Klickrate und die Übermittlungsrate von Anmeldeinformationen im Laufe der Zeit sinken, während sich die Melderaten verbessern.
Worauf sollten Sie bei einem Phishing-Simulationstool achten?
Achten Sie auf realistische Vorlagen, sichere Datenerfassung, Berichtsmetriken, automatisierte Schulungen, Kampagnenplanung, Anpassung und einfache Fortschrittsverfolgung. Ein gutes Tool sollte kontinuierliches Lernen unterstützen und nicht nur einmalige Tests.