In nur einem Jahr hat Discord bei mehr als 3 Millionen Konten wegen Betrugs, Phishing und anderer Maschen Maßnahmen ergriffen. Viele Betrüger beginnen mit einer „Freund“-Nachricht, in der sie dich bitten, ein neues Spiel zu testen, mit einer fremden Person, die behauptet, sie habe dein Konto aus Versehen gemeldet, oder mit dem Angebot von kostenlosem Discord Nitro.
Betrüger erzeugen oft einen falschen Zeitdruck, um dich zu zwingen, schädliche Links anzuklicken, Login‑Daten zu teilen, verdächtige Dateien herunterzuladen oder Geld zu überweisen, bevor du ihre Absichten hinterfragst.
Was ist Discord‑Betrug?
Discord‑Betrug bezeichnet Maschen, bei denen gefälschte Nachrichten oder Links genutzt werden, um an deine Zugangsdaten oder dein Geld zu gelangen. Statt Discord zu hacken, bringen Angreifer dich meist dazu, ihnen selbst Zugang zu geben — zum Beispiel über eine gefälschte Login‑Seite.
Angreifer geben sich häufig als Discord‑Support‑Mitarbeiter oder als Freund aus und drohen mit einer Sperre oder locken mit einer Belohnung, um dich unter Druck zu setzen. Diese Manipulationstechnik nennt man Social Engineering. Bei einem typischen Discord‑Phishing‑Angriff schicken sie dir einen Link zu einer nachgebauten Login‑Seite, die das Design von Discord imitiert.
Du kannst solche Nachrichten per Direktnachricht, als Beitrag in einem öffentlichen Server oder über einen Bot erhalten, der wie ein Moderations‑ oder Verifizierungs‑Tool aussieht. Viele Nachrichten stammen von gehackten Konten, weil Links von Bekannten eher vertraut erscheinen.
Manche Maschen nutzen Discord, um Zugang zu anderen Konten wie Steam oder Microsoft zu erlangen.
- Die meisten Discord‑Betrugsfälle beruhen auf Social Engineering: Angreifer bringen dich dazu, Login‑Daten oder Geld herauszugeben.
- Nachrichten von Freunden können trotzdem betrügerisch sein, weil Angreifer oft kompromittierte Konten verwenden.
- Der QR‑Scanner in Discord ist für das Einloggen gedacht — scanne nicht einfach einen Code, den dir jemand zuschickt, um eine Belohnung zu beanspruchen.
- Allein das Öffnen eines Phishing‑Links führt meist nicht sofort zur Übernahme deines Kontos. Das Eingeben von Zugangsdaten, das Bestätigen eines fremden Logins oder das Ausführen infizierter Dateien kann das Konto jedoch gefährden.
- Lade Spiele nur aus offiziellen App‑Stores herunter — niemals über Links aus einem Chat.
- Aktiviere die Zwei‑Faktor‑Authentifizierung (2FA) und beschränke Direktnachrichten von Fremden, um das Risiko zu senken.
Warum hat Brasilien Discord im August 2026 eingeschränkt?
Brasilien schränkte im August 2026 mehrere Discord‑Funktionen wegen schwerwiegender Bedenken zur Kindersicherheit ein. Der Schritt folgte auf einen breit berichteten Fall mit dem Tod eines 13‑jährigen Mädchens und zunehmendem öffentlichen Druck für stärkere Schutzmaßnahmen auf der Plattform.
Die brasilianische Datenschutzbehörde (ANPD) ordnete an, Livestreaming‑ und Video‑Kommunikationsfunktionen von Discord auszusetzen. Die Kontroverse zog auch politische Aufmerksamkeit auf sich; First Lady Janja Lula da Silva forderte öffentlich ein komplettes Verbot.
Discord wurde jedoch nicht vollständig verboten. Text‑ und Sprachnachrichten blieben verfügbar, während die Beschränkungen Funktionen wie Go Live, Videoanrufe und Bildschirmfreigabe betrafen.
Diese Maßnahmen zielten auf Kindersicherheitsprobleme ab und betrafen nicht primär die in diesem Artikel beschriebenen Phishing‑, Konto‑ und Finanzbetrugsformen.
Was sind die häufigsten Formen von Discord‑Betrug?
Zu den häufigsten Discord‑Betrugsmaschen gehören gefälschte Support‑Nachrichten, fingierte Nitro‑Gewinnspiele, irreführende Spieleinladungen und schädliche Downloads. Obwohl die Geschichten variieren, nutzen viele derselben Taktiken: Nachahmung, Phishing und Social Engineering.
Gefälschte Discord‑Support‑ und Report‑Betrügereien
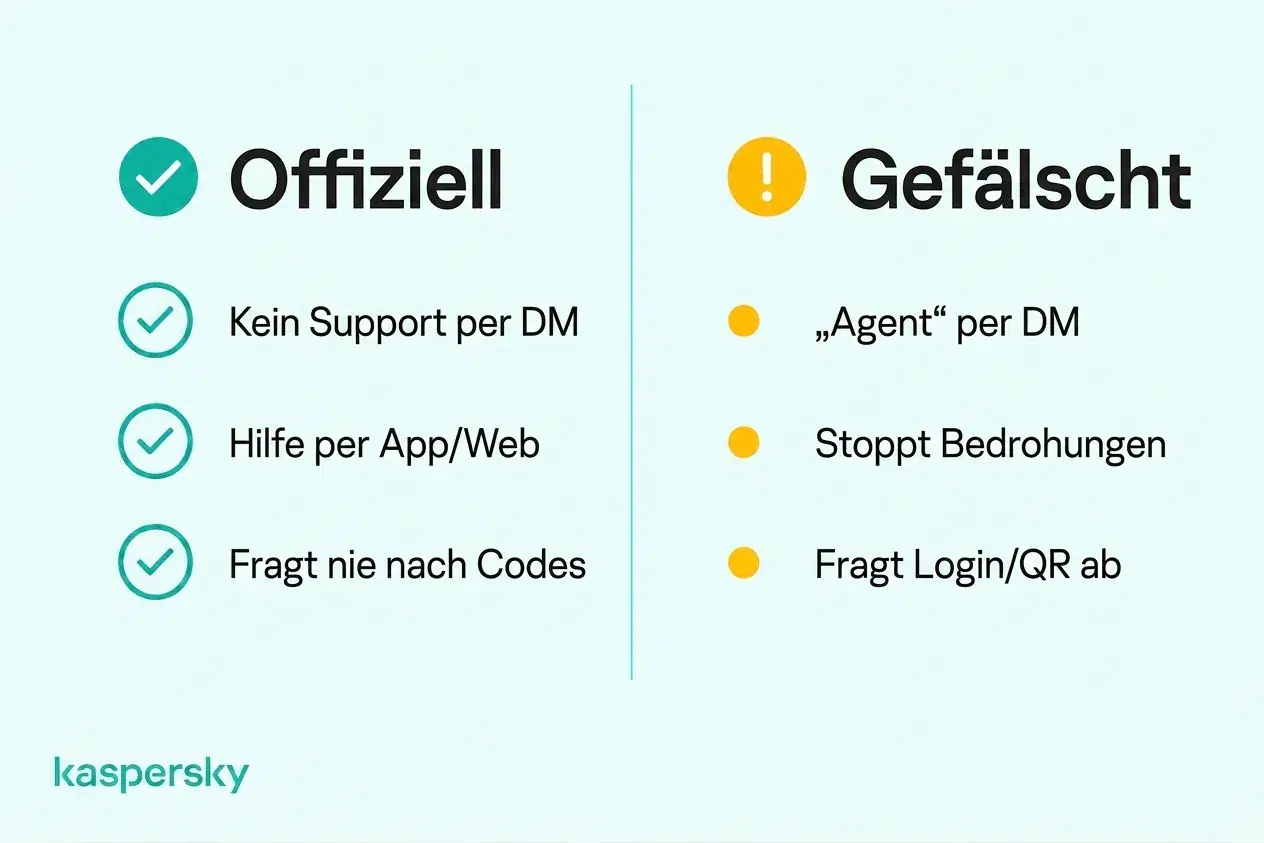
Bei der »Ich habe dich aus Versehen gemeldet«‑Masche schreibt dir jemand, dass er dein Konto aus Versehen gemeldet habe und Discord es sperren werde, wenn du nicht einen Support‑Mitarbeiter kontaktierst. Der Absender kann ein Fremder oder ein gehacktes Freundeskonto sein; der angebliche »Agent« gehört in Wahrheit zur Masche.
Der falsche Agent fordert dich auf, dein Konto zu „verifizieren“, indem du einen Login‑Code teilst, einen QR‑Code scannst, deine E‑Mail auf eine von ihnen angegebene Adresse änderst oder zahlst, um die Sperre aufzuheben. Jeder dieser Schritte kann ihnen die Kontrolle über dein Konto verschaffen. Discord bearbeitet Meldungen nicht über private Support‑Konten — blockiere daher den Absender und kontaktiere Discord nur über die offizielle Website oder App.
Infinity Kingdom‑Betrug und fingierte Spieleinladungen
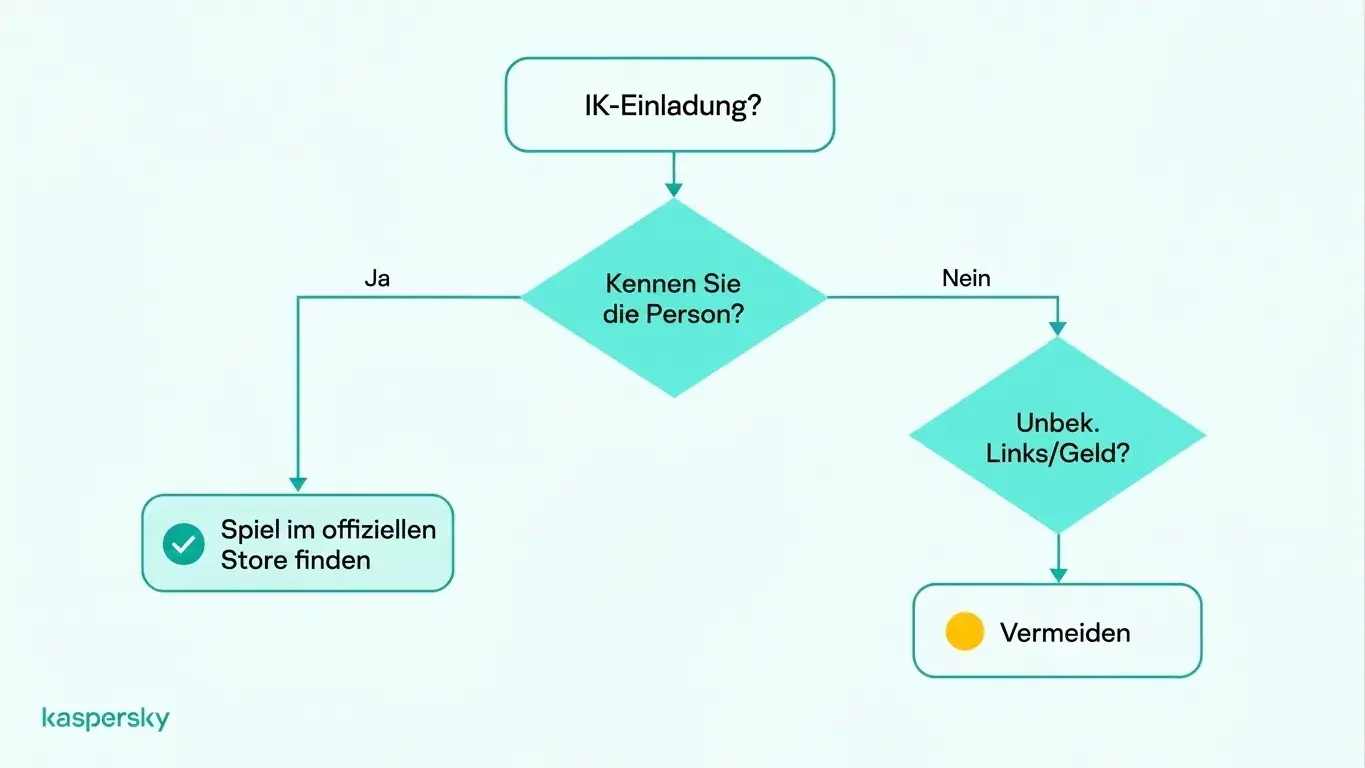
Beim Infinity Kingdom‑Betrug bauen Unbekannte mit gefälschten Profilen und unerwünschten Freundschaftsanfragen Vertrauen auf, bevor sie dich zum Herunterladen des Mobile‑Strategy‑Games Infinity Kingdom auffordern. Sie können behaupten, dich versehentlich kontaktiert zu haben, ein freundliches Gespräch beginnen und dich schließlich in ihre Allianz einladen.
Die Motive sind nicht immer eindeutig: Manche Angreifer wollen aggressive Rekrutierung oder Empfehlungs‑Prämien, andere führen Nutzer auf verdächtige Webseiten, zu inoffiziellen Downloads oder fordern Geld. Das bedeutet jedoch nicht, dass jede Einladung automatisch bösartig ist.
Infinity Kingdom selbst ist ein legitimes Spiel, das in offiziellen App‑Stores verfügbar ist. Eine Einladung allein heißt nicht, dass es sich um Betrug handelt. Warnsignale sind jedoch irreführende Identitäten, anhaltender Druck, unbekannte Download‑Links und Zahlungs‑oder‑Daten‑Anfragen.
Wenn dich jemand so anspricht: lade nichts von seinen Links herunter und teile keine Zugangsdaten. Wenn du das Spiel ausprobieren willst, suche es eigenständig im offiziellen App‑Store.
Gefälschte Nitro‑Gewinnspiele und Promo‑Betrug
Du kannst per Direktnachricht oder E‑Mail ein falsches Angebot für kostenloses Discord Nitro erhalten, das vorgibt, du hättest ein Gewinnspiel oder eine Gaming‑Belohnung gewonnen. Der Absender kann Namen von Spieleplattformen oder Influencern verwenden, etwa die Behauptung, Steam verteile drei Monate Nitro.
Wenn du dem Link folgst und dich auf der gefälschten Seite anmeldest, bekommt der Absender deine E‑Mail‑Adresse und dein Passwort. Manchmal fordern sie außerdem deinen Zwei‑Faktor‑Code an, damit sie sich anmelden können, bevor der Code abläuft.
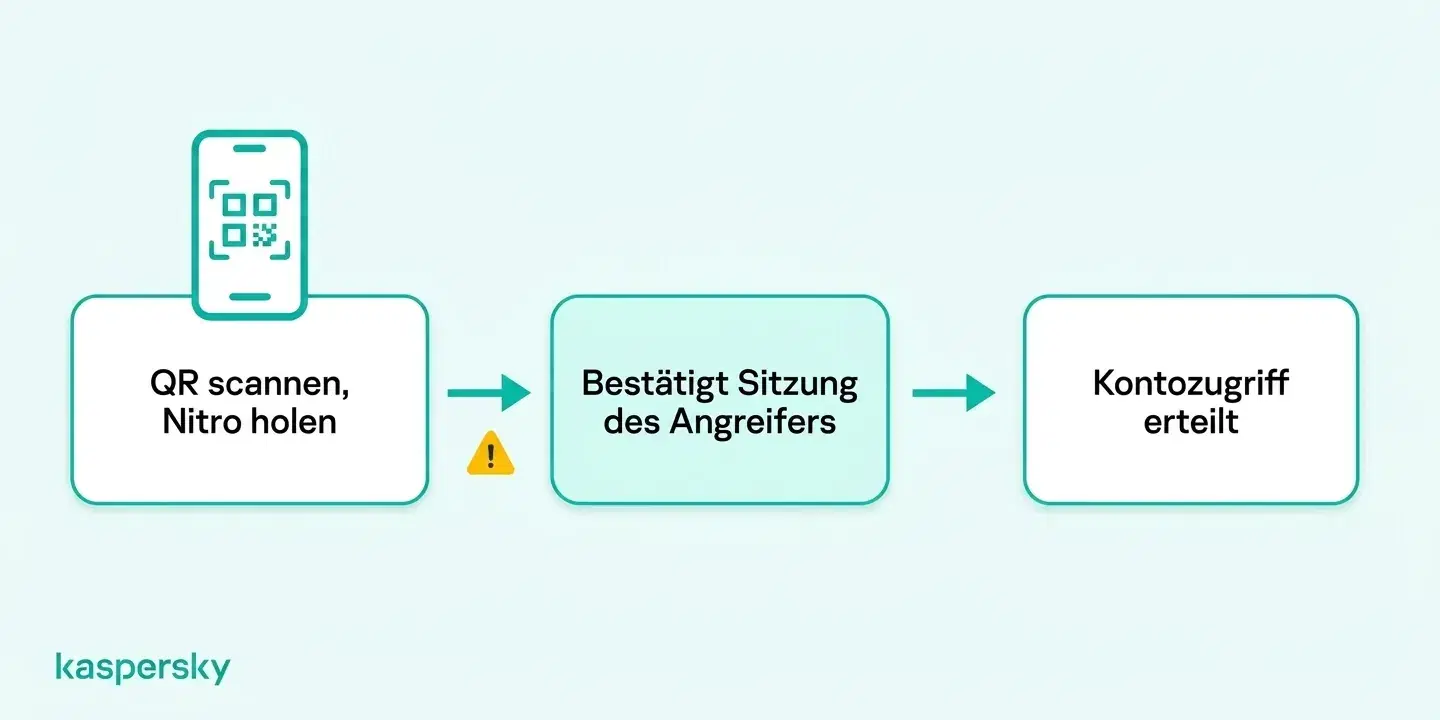
Eine andere Variante nutzt einen QR‑Code, der angeblich eine Gratis‑Nitro‑Belohnung freischaltet. Betrüger bringen dich dazu, Discords QR‑Code‑Login‑Funktion zu nutzen, um eine Login‑Sitzung zu autorisieren, die sie kontrollieren. Wenn du den Login genehmigst, erhalten sie möglicherweise Zugang zu deinem Konto, ohne dein Passwort oder deinen 2FA‑Code zu kennen. Wie in Discords Anleitung zur Kontosicherheit erklärt, ist der QR‑Scanner zum Einloggen gedacht, nicht zum Beanspruchen von Belohnungen. Diese Technik ist eine Form von Quishing (QR‑Code‑Phishing) oder QR‑Code‑Phishing.
Gefälschte Server‑Verifizierungs‑Betrügereien
Betrüger kopieren die Verifikationsabfrage, die viele Server nutzen, um neue Mitglieder als Nicht‑Bots zu bestätigen — oft in einem Kanal namens #verify. In ihrer Analyse gehackter Einladungslinks beschreibt Kaspersky Angreifer, die abgelaufene Discord‑Einladungen kapern und Nutzer in einen Server leiten, dessen einziger offener Kanal eine gefälschte Verifizierung ist.
In dieser Kampagne nutzten Angreifer einen Trick namens ClickFix, bei dem Nutzer auf der gefälschten Verifizierungsseite aufgefordert wurden, einen Befehl auf ihrem Rechner einzufügen und auszuführen. Wer das tat, installierte Malware, die den Angreifern Fernzugriff aufs Gerät oder Zugriff auf Krypto‑Wallet‑Daten verschaffte. In anderen Fällen wirst du auf eine externe Seite geschickt und gebeten, dich mit Discord, Steam oder Microsoft anzumelden oder einer App die Autorisierung zu erteilen — wodurch diese Konten kompromittiert werden können.
Schädliche Spiel‑Downloads und Anhänge
Bei dieser Masche bittet dich ein Freund oder neuer Kontakt, ein von ihnen angegebenes Spiel zu testen oder eine Mod auszuprobieren, und sendet einen Download‑Link oder eine Datei im Chat. Kasperskys Übersichtsartikel zu bösartiger Aktivität in Discord‑Chats beschreibt schädliche Dateien, die sogar auf Discords eigenen Servern gehostet wurden — das macht einen Download‑Link vertrauenswürdiger erscheinen.
Die Datei kann einen Infostealer enthalten — eine Malware‑Kategorie, die gespeicherte Passwörter und Sitzungstoken auf deinem Gerät kopiert und an den Angreifer sendet. Mit einem gestohlenen Session‑Token kann der Angreifer dein Discord‑Konto verwenden, ohne Passwort oder 2FA‑Code, und möglicherweise auch Zugriff auf E‑Mail‑ oder Bankkonten erhalten.
Kryptowährungs‑ und Finanzbetrug
Auf Discord betreiben Krypto‑Betrüger fingierte Giveaways, Investment‑Gruppen mit garantierten Renditen und Handelsplattformen, die Auszahlungen blockieren, bis du eine Gebühr bezahlst. Sie geben sich oft als Server‑Admin oder bekanntes Krypto‑Projekt aus, damit Zahlungsaufforderungen glaubwürdiger wirken.
Du bekommst dein Geld möglicherweise nicht zurück, denn Kryptowährungs‑Transaktionen lassen sich schwer zurückbuchen. Manchmal werden auch Kartendaten oder die Wiederherstellungs‑Phrase deiner Krypto‑Wallet verlangt — beides kann für weitere Betrugsfälle oder Identitätsdiebstahl genutzt werden.
Woran erkennst du Discord‑Betrug?
Meist erkennst du Discord‑Betrug daran, dass der Absender dich mit Sperr‑Drohungen oder Preisen unter Druck setzt und dich auffordert, einen Link anzuklicken oder Geld zu schicken. Häufig stammen solche Nachrichten aus einem gehackten Freundeskonto.
Offizielle Discord‑Ankündigungen erscheinen als Systemnachrichten. Ein Benutzername mit »Support« oder »Admin« bedeutet nicht automatisch, dass das Konto zu Discord gehört — jeder kann sich so nennen. Wenn ein Freund in ungewöhnlichem Stil schreibt oder ein Moderator bzw. Bot dich privat wegen deines Kontos kontaktiert, prüfe das auf anderem Weg, bevor du antwortest. Zu großzügig wirkende Angebote, wie ein kostenloses Jahr Discord Nitro, sind ebenfalls ein Warnsignal.
Prüfe vor dem Öffnen eines Links, wohin er führt — Lookalike‑Adressen wie dlscord.com oder diiscord.com kommen häufig vor. Die meisten gefälschten Login‑Seiten vermeidest du, wenn du discord.com direkt eingibst, statt dich über einen Link anzumelden.
Du kannst eine empfangene Nachricht mit folgenden typischen Beispielen vergleichen:
|
Typische Nachricht |
Warnsignale |
Wahrscheinliches Ziel |
|
„Ich habe dich aus Versehen gemeldet — kontaktiere diesen Support‑Agenten.“ |
Eine Sperrdrohung und ein ›Support‑Mitarbeiter‹, der dich per Direktnachricht kontaktiert |
Konto‑Übernahme |
|
„Du hast kostenloses Nitro gewonnen — scanne diesen QR‑Code, um es zu beanspruchen.“ |
Eine Belohnung von Fremden und die Aufforderung, Discords QR‑Code‑Scanner zu verwenden |
Konto‑Übernahme |
|
„Kannst du mein neues Spiel testen?“ |
Ein Download‑Link oder Anhang und Druck, ihn sofort auszuführen |
Malware und gestohlene Zugangsdaten |
|
„Verifiziere dich, um auf diesen Server zugreifen zu können.“ |
Aufforderung zur Anmeldung oder zum Ausführen eines Befehls auf deinem Rechner |
Konto‑ oder Gerätekompromittierung |
|
„Tritt meiner Allianz in Infinity Kingdom bei.“ |
Wiederholte Einladungen von neuen Kontakten und inoffizielle Download‑Links |
Spieler‑Rekrutierung, Empfehlungsprämien oder potenziell betrügerische Aufforderungen |
|
„Verdopple deine Krypto in unserer Investment‑Gruppe.“ |
Garantierte Renditen und Gebühren, um Auszahlungen zu entsperren |
Geld oder Zugriff auf Wallets |
Was solltest du tun, wenn du auf einen Discord‑Betrug hereingefallen bist?
Was zu tun ist, hängt davon ab, was du dem Betrüger gegeben hast — etwa dein Passwort oder Geld. Unerwartete Passwort‑ oder E‑Mail‑Änderungen deuten darauf hin, dass dein Konto bereits kompromittiert sein könnte.
Wenn du auf einen verdächtigen Link geklickt oder Informationen geteilt hast
Hast du einen verdächtigen Discord‑Link geöffnet, schließe die Seite und interagiere nicht weiter. Allein das Besuchen einer Phishing‑Seite setzt deine Zugangsdaten meist nicht frei — das Eingeben eines Passworts, das Autorisieren eines fremden Logins oder Herunterladen einer schädlichen Datei kann jedoch dein Konto oder Gerät gefährden.
Wenn du dein Discord‑Passwort eingegeben oder einem unbekannten Login die Erlaubnis erteilt hast, ändere sofort dein Passwort, aktiviere die Zwei‑Faktor‑Authentifizierung und überprüfe das Konto auf unautorisierte Aktivitäten. Ändere auch Passwörter anderer Konten, wenn du dieselben Zugangsdaten wiederverwendet hast.
Wenn dein Discord‑Konto gehackt wurde
Falls der Angreifer die E‑Mail-Adresse deines Kontos geändert hat, prüfe das Postfach deiner alten E‑Mail. Discord sendet dort eine Nachricht bei Adressänderungen, die einen Link zum Rückgängig‑Machen enthalten kann.
Wenn du dich gar nicht mehr anmelden kannst, nutze das offizielle Support‑Formular von Discord, um dein Konto als gehackt zu melden — sende die Anfrage von der mit dem Konto verknüpften E‑Mail‑Adresse. Sollte der Angreifer auch diese E‑Mail übernommen haben, setze zuerst die Wiederherstellung über deinen E‑Mail‑Anbieter in Gang.
Bist du wieder eingeloggt, entferne unbekannte Geräte und autorisierte Apps und warne deine Freunde vor dem Discord‑Hack, denn der Angreifer könnte dein Konto genutzt haben, um dieselbe Masche an deine Kontakte zu senden.
Wenn du Malware heruntergeladen oder Geld verloren hast
Wenn du annimmst, eine schädliche Datei heruntergeladen zu haben, trenne das Gerät vom Internet und führe einen vollständigen Scan mit Sicherheitssoftware durch. Ändere anschließend deine E‑Mail‑ und Bankpasswörter von einem anderen, sauberen Gerät aus — die Malware könnte gespeicherte Passwörter kopiert haben.
Hast du Geld überwiesen oder Kartendaten geteilt, kontaktiere sofort deine Bank oder den Zahlungsdienstleister — sie können die Karte sperren oder die Zahlung anfechten.
Wie meldet man einen Discord‑Betrug?
Mache einen Rechtsklick oder langes Drücken auf die Nachricht bzw. das Profil des Absenders und wähle »Report«. Fertige vorher Screenshots von Nutzernamen und Nachrichten an, denn der Absender kann diese löschen, und blockiere dann das Konto.
Das Trust & Safety‑Team von Discord nutzt Meldungen, um Betrugs‑Konten und Server zu entfernen. Eine Meldung garantiert jedoch nicht, dass ein gestohlenes Konto oder verlorenes Geld zurückgegeben wird.
Wie kannst du dich vor Discord‑Betrug schützen?
Du reduzierst das Risiko, indem du dein Konto sicherst, unerwünschte Kontakte einschränkst und unerwartete Anfragen mit Vorsicht behandelst. Diese Maßnahmen schützen vor Phishing, Konto‑Diebstahl, schädlichen Downloads und Social Engineering — kein einzelner Schritt verhindert jedoch alle Betrugsformen.
- Verwende ein starkes, einzigartiges Passwort für Discord und das damit verknüpfte E‑Mail‑Konto und aktiviere die Zwei‑Faktor‑Authentifizierung (2FA), damit ein gestohlenes Passwort allein nicht ausreicht.
- Beschränke Direktnachrichten von Servermitgliedern, die du nicht kennst, in den Datenschutz‑Einstellungen von Discord, und aktiviere Filter für Personen, die nicht auf deiner Freundesliste sind.
- Ignoriere unerwartete Dateien und Verifizierungs‑Anfragen, und genehmige niemals einen QR‑Code‑Login, den du nicht initiiert hast; teile weder dein Passwort noch 2FA‑Codes mit jemandem, der dich anschreibt.
- Installiere Sicherheitssoftware wie Kaspersky Premium, die Malware erkennen und bekannte Phishing‑Seiten blockieren kann, bevor du deine Zugangsdaten eingibst.
Unabhängig getestet und ausgezeichnet von den führenden Laboren der Branche.



Weiterführende Artikel:
- Was nach einem Phishing‑Angriff zu tun ist
- Was zu tun ist, wenn deine Identität gestohlen wurde
- Persönliche Datenpanne: verwalten und verhindern
- Gefälschte Login‑Seiten erkennen und Zugangsdaten schützen
Empfohlene Produkte:
FAQs
Kann jemand über einen Discord‑Server deine Informationen stehlen?
Ja. Betrüger können in einem Server Phishing‑Links oder schädliche Dateien posten; wenn du einen externen Link anklickst, kann der Betreiber der Seite deine IP‑Adresse sehen. Andere Servermitglieder sehen jedoch nicht deine E‑Mail‑Adresse oder dein Passwort.
Kann ein Discord‑Bot deinen Server kompromittieren?
Ja. Ein bösartiger Bot oder ein vertrauenswürdiger Bot mit gestohlenem Token kann seine Berechtigungen nutzen, um Kanäle zu löschen oder Betrugs‑Links zu posten. Füge Bots nur von Entwicklern hinzu, denen du vertraust, und vermeide die Vergabe von Administrator‑Rechten.
Warum wollen Betrüger Zugriff auf dein Discord‑Konto?
Betrüger stehlen Discord‑Konten, um sich als vertraute Nutzer auszugeben, private Gespräche einzusehen und gegebenenfalls Server‑Berechtigungen auszunutzen. Konten mit Admin‑Rechten sind besonders wertvoll, weil Angreifer sie nutzen können, um Communities zu manipulieren, schädliche Links zu verbreiten oder zusätzliche Opfer anzugreifen.
Wie erkennst du einen unautorisierten Discord‑Nitro‑Verkäufer?
Discord sagt, dass jeder, der Nitro außerhalb der App oder dem offiziellen Amazon‑Store verkauft, nicht autorisiert ist; viele bieten hohe Rabatte per Direktnachricht an. Discord kann Nitro, das so gekauft wurde, widerrufen, und billige Codes stammen häufig aus gestohlenen Karten.