Wie gelangen Betrüger an Ihre persönlichen Daten?
Betrüger erhalten persönliche Informationen auf vielen Wegen. Manchmal bringen sie Menschen mit Phishing‑Nachrichten, gefälschten Websites, Betrugsanrufen, Quizzen, Umfragen oder anderen Formen von Social Engineering dazu, Daten preiszugeben. Informationen können auch direkt von einem Gerät durch Schadsoftware gestohlen, bei einer Datenpanne offengelegt, aus öffentlichen Quellen gesammelt oder durch physische Methoden wie Kartenskimming oder gestohlene Post erlangt werden.
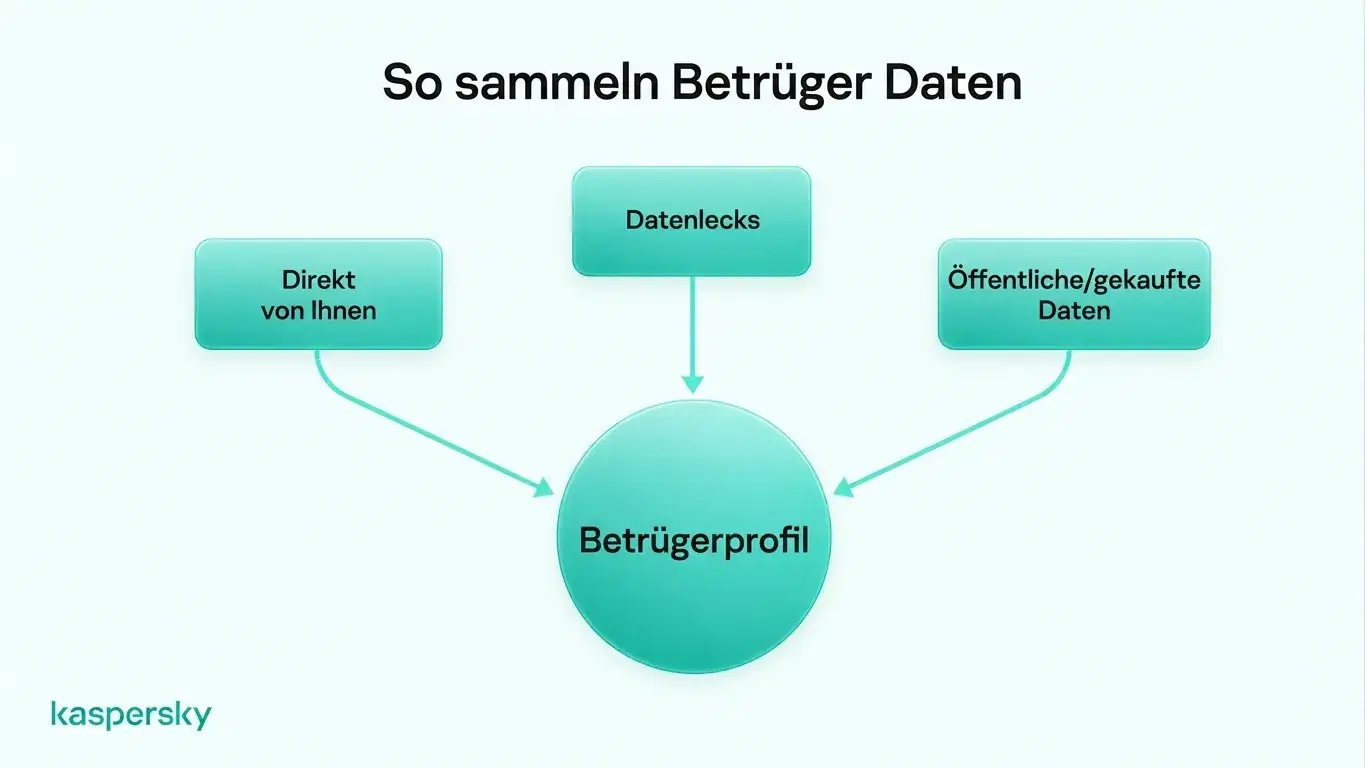
Betrüger kombinieren oft Informationen aus mehreren Quellen, statt sich auf einen einzelnen Hack zu verlassen. Durch das Verknüpfen dieser Details können sie mehr über eine Person herausfinden und ihre Betrugsmaschen überzeugender gestalten.
- Betrüger beschaffen personenbezogene Daten meist auf drei Hauptwegen: direkt vom Opfer, über geleakte bzw. durch Datenpannen offengelegte Daten und aus öffentlichen oder kommerziell erhältlichen Quellen.
- Verschiedene Informationsschnipsel lassen sich kombinieren, sodass ein deutlich detaillierteres Profil entsteht — deshalb kennen Betrüger manchmal schon reale persönliche Details.
- Kaspersky‑Forschung aus dem Jahr 2025 zeigte, dass 88,5 % der analysierten Phishing‑Angriffe auf das Ausspähen von Kontozugangsdaten abzielten.
- Dass ein Anrufer oder eine Nachricht einen Namen, eine Adresse, eine Bank, einen Arbeitgeber oder andere echte Informationen nennt, beweist nicht, dass die Kontaktaufnahme echt ist.
- Sicherheitssoftware, vertrauenswürdige Downloads, Software‑Updates und das Teilen weniger persönlicher Informationen online können die Menge an Daten reduzieren, die Betrüger sammeln können.
- Einzigartige Passwörter und Zwei‑Faktor‑Authentifizierung können geleakte Zugangsdaten deutlich weniger nutzbar machen, falls persönliche Daten offengelegt werden.
Phishing und Social Engineering
Phishing und andere Formen des Social Engineering bauen eher auf psychologischer Manipulation als auf technischen Angriffen auf. Betrüger senden möglicherweise E‑Mails oder tätigen Anrufe, die so aussehen, als kämen sie von einer Bank, einem Paketdienst, einer Behörde, einem Arbeitgeber oder einer anderen vertrauenswürdigen Organisation.
Diese Betrugsformen können verschiedene Gestalten annehmen. Smishing (SMS‑Phishing) nutzt Textnachrichten. Vishing arbeitet über Sprachanrufe. Gefälschte Websites, Onlineshops, Quizze, Umfragen, Wettbewerbe und Gewinnspiele können ebenfalls darauf ausgelegt sein, persönliche Daten zu sammeln.
Ziel ist meist, das Opfer zur Herausgabe von Daten wie Benutzernamen, Passwörtern, Zahlungsinformationen oder Identifikationsmerkmalen zu bewegen. Der Betrug kann dazu verleiten, auf einen schädlichen Link zu klicken oder dem Anrufer Fernzugriff auf ein Gerät zu gewähren.
Infostealer und andere Schadsoftware
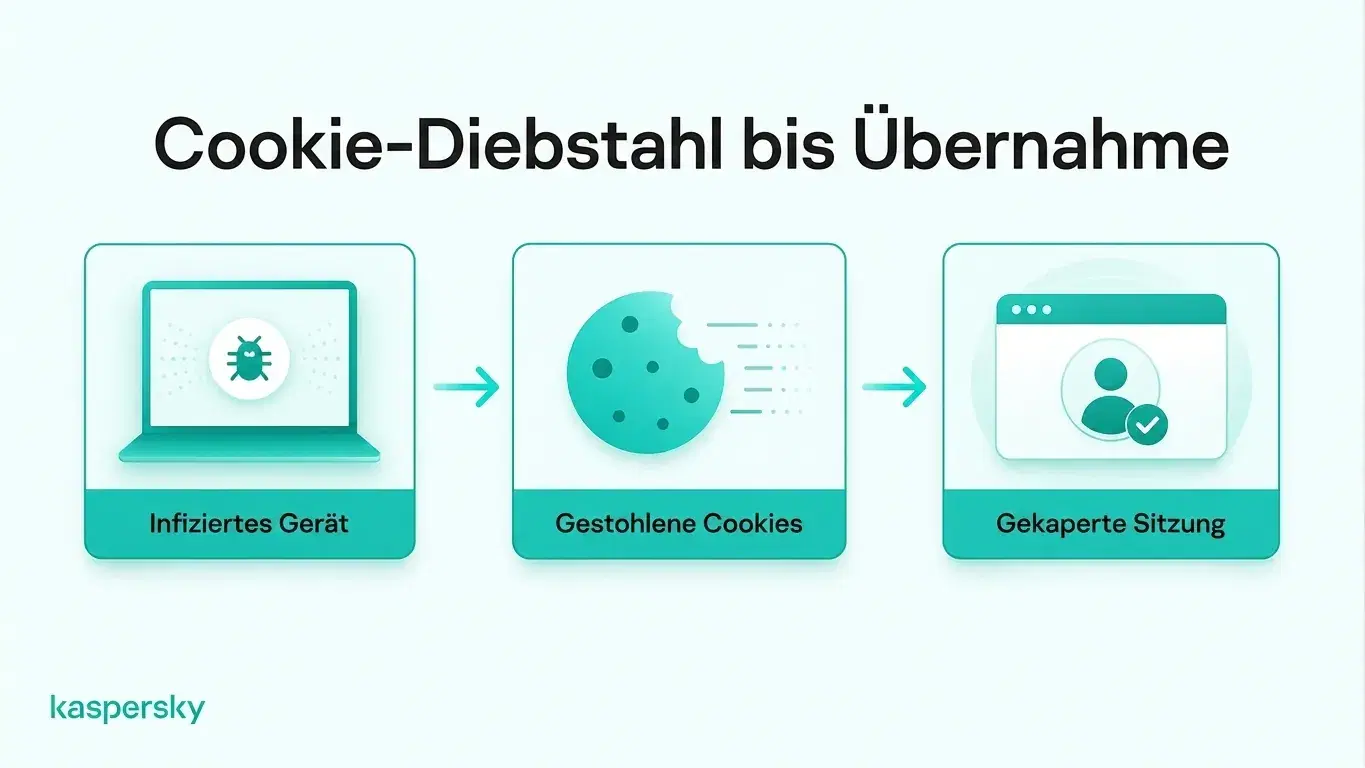
Schadsoftware kann persönliche Daten direkt von einem infizierten Gerät sammeln. Infostealer sind eine Schadsoftware‑Kategorie, die speziell darauf ausgelegt ist, Daten wie gespeicherte Passwörter, Browser‑Cookies, Zahlungsdaten, Dateien und andere sensible Informationen zu finden und zu stehlen.
Schadprogramme gelangen durch bösartige Downloads, Phishing‑Anhänge, kompromittierte Websites oder gefälschte Apps, die als legitime Software getarnt sind, auf Geräte.
Browser‑Cookies sind ebenfalls wertvoll. Gestohlene Session‑Cookies können Angreifern ermöglichen, eine aktive Anmeldung zu kapern, ohne das Passwort erneut eingeben zu müssen. Deshalb kann Schadsoftware auf einem vertrauten Gerät mehr offenlegen als nur lokal gespeicherte Dateien.
Datenpannen
Persönliche Informationen können auch durch ein Unternehmen oder einen Online‑Dienst offengelegt werden, selbst wenn die betroffene Person nichts falsch gemacht hat.
Eine Datenpanne kann E‑Mail‑Adressen, Telefonnummern, Namen, Passwörter, Zahlungsinformationen, Geburtsdaten oder andere Kontodaten offenlegen. Gestohlene Zugangsdaten können in späteren Betrugsversuchen wiederverwendet oder auf dem Dark Web an andere Kriminelle verkauft werden.
Geleakte Daten können lange nützlich bleiben. Selbst wenn ein altes Passwort nicht mehr gültig ist, können andere Angaben wie E‑Mail‑Adresse, Telefonnummer, Wohnadresse oder Geburtsdatum mit neueren Informationen aus einer anderen Quelle für Identitätsbetrug kombiniert werden.
Öffentliche Quellen und Datenhändler
Nicht alle von Betrügern genutzten Informationen sind gestohlen. Ein Teil ist bereits öffentlich oder kommerziell verfügbar.
Profile in sozialen Medien können Namen, Arbeitgeber, Angehörige, Aufenthaltsorte, Geburtstage, Interessen, Reisepläne und weitere persönliche Details offenbaren. Öffentliche Register, Personensuchdienste, Verzeichnisse und Datenhändler liefern zusätzliche Informationen wie Kontaktdaten, Adressen und demografische Daten.
Physische Methoden
Betrüger sammeln Informationen auch offline. Shoulder Surfing bedeutet, jemandem dabei zuzusehen, wie er in der Öffentlichkeit ein PIN oder andere sensible Informationen eingibt.
Kartenskimming‑Geräte können Zahlungskartendaten erfassen, gestohlene Post kann Kontoauszüge, Kontoinformationen oder Ausweisdokumente enthalten. Weggeworfene Unterlagen können ebenfalls nützliche persönliche Details offenbaren, wenn sie nicht sicher vernichtet wurden.
Was können Betrüger mit Ihren persönlichen Daten anstellen?
Was Betrüger mit personenbezogenen Daten anstellen, hängt von den gewonnenen Details ab. Schon eine E‑Mail‑Adresse oder Telefonnummer kann für Phishing oder gezielte Betrugsversuche genutzt werden, während zusätzliche Informationen überzeugendere Nachahmung, Kontoübernahmen oder Identitätsdiebstahl ermöglichen können.
Beispielsweise könnte ein Betrüger eine in einer Datenpanne offengelegte E‑Mail‑Adresse mit dem auf Social Media gefundenen Arbeitgeber verknüpfen. Anschließend verschickt er eine Phishing‑Nachricht, die scheinbar aus der IT‑Abteilung des Unternehmens kommt, wodurch die Anfrage glaubwürdiger wirkt.
Dass jemand echte persönliche Details nennt, macht den Anrufer oder die Nachricht nicht vertrauenswürdig.
Betrüger können verschiedene Arten persönlicher Daten für unterschiedliche Zwecke nutzen:
|
Offengelegte Informationen |
Was Betrüger damit anstellen können |
|
E‑Mail‑Adressen und Telefonnummern |
Gezielte Phishing‑Nachrichten, Betrugsanrufe oder gefälschte Kontobenachrichtigungen versenden. |
|
Benutzernamen und Passwörter |
Versuchen, Konten zu übernehmen oder wiederverwendete Zugangsdaten auf anderen Diensten zu testen. |
|
Zahlungs‑ oder Bankdaten |
Unautorisierte Zahlungen oder finanzielle Betrugsfälle versuchen, je nach erlangten Informationen. |
|
Namen, Adressen und Social‑Media‑Angaben |
Vertrauenspersonen nachahmen oder Betrugsversuche überzeugender erscheinen lassen. |
|
Identitätsdokumente und sensible persönliche Angaben |
Versuche von Identitätsdiebstahl, betrügerische Anträge oder Konto‑Imitationen. |
|
Browser‑Cookies und aktive Sitzungen |
Möglicherweise angemeldete Konten kapern, ohne das Passwort erneut eingeben zu müssen. |
Was sollten Sie tun, wenn ein Betrüger Ihre persönlichen Daten hat?
Der erste Schritt ist, zu ermitteln, welche persönlichen Informationen möglicherweise offengelegt wurden. Die richtige Reaktion hängt von der Art der betroffenen Daten ab, davon, ob ein Konto kompromittiert wurde, und davon, ob ein Gerät infiziert ist.
|
Offengelegte Informationen |
Hauptsächliches Risiko |
Was zu tun ist |
|
Passwörter oder Kontozugangsdaten |
Kontoübernahme und unautorisierter Zugriff |
Ändern Sie betroffene Passwörter, auch auf anderen Konten, wo sie wiederverwendet wurden. Aktivieren Sie die Zwei‑Faktor‑Authentifizierung (2FA), überprüfen Sie die Kontoaktivität und melden Sie unbekannte Sitzungen ab. |
|
Zahlungs‑ oder Bankdaten |
Unautorisierte Zahlungen und finanzieller Betrug |
Kontaktieren Sie umgehend Ihre Bank oder Kartenanbieter. Fragen Sie, ob die Karte oder das Konto gesperrt oder ersetzt werden muss, und prüfen Sie jüngste Transaktionen. |
|
Identitätsdokumente oder sensible persönliche Angaben |
Identitätsdiebstahl und Nachahmung |
Kontaktieren Sie die zuständige ausstellende Behörde oder den betreffenden Dienst für Beratung. Achten Sie auf unbekannte Konten oder Anträge in Ihrem Namen und melden Sie vermuteten Identitätsdiebstahl. |
|
E‑Mail‑Adresse oder Telefonnummer |
Phishing, Betrugsanrufe und gezielte Nachahmung |
Seien Sie vorsichtig bei unerwarteten Nachrichten und Anrufen, besonders wenn diese echte persönliche Details enthalten. Vermeiden Sie verdächtige Links und verifizieren Sie Anfragen unabhängig über offizielle Kontaktwege. |
|
Browser‑Cookies, aktive Sitzungen oder malwarebezogene Daten |
Sitzungsübernahmen und weiterer Credential‑Diebstahl |
Überprüfen und reinigen Sie das betroffene Gerät mit vertrauenswürdiger Sicherheitssoftware. Ändern Sie anschließend wichtige Passwörter von einem sauberen Gerät aus, widerrufen Sie aktive Sitzungen wenn möglich und prüfen Sie die Kontoaktivität. |
Überwachen Sie weiterhin wichtige Konten auf verdächtige Anmeldungen, Passwort‑Zurücksetzungsversuche und unautorisierte Transaktionen. Melden Sie jede bestätigte missbräuchliche Nutzung dem betreffenden Anbieter oder der Organisation.
Wie können Sie Ihre persönlichen Daten vor Betrügern schützen?
Der Schutz persönlicher Daten beginnt damit, es Betrügern schwerer zu machen, verwertbare Informationen zu sammeln. Seien Sie vorsichtig bei unerwarteten Nachrichten oder Anrufen, besonders wenn ein Gefühl von Dringlichkeit erzeugt wird oder nach Konto‑Zugriff gefragt wird. Selbst wenn eine Anfrage scheinbar von einer vertrauten Organisation stammt, verifizieren Sie sie über einen offiziellen Kontaktweg, bevor Sie Daten teilen oder Zugriff gewähren.
Auch Konten benötigen starken Schutz. Verwenden Sie für jedes Online‑Konto ein anderes Passwort. Diese können in einem seriösen Passwortmanager gespeichert werden. Es ist außerdem ratsam, überall dort, wo verfügbar, die Zwei‑Faktor‑Authentifizierung (2FA) zu aktivieren. Dann reicht Ihr Passwort allein möglicherweise nicht aus, um Zugriff auf das Konto zu erhalten.
Geräte sollten zudem gegen Schadsoftware und Infostealer geschützt werden. Laden Sie Apps und Software aus vertrauenswürdigen Quellen, installieren Sie Sicherheitsupdates zügig und verwenden Sie renommierte Sicherheitssoftware, die schädliche Dateien, Websites und andere Bedrohungen erkennt.
Beschränken Sie die online verfügbaren persönlichen Informationen, indem Sie die Datenschutzeinstellungen in sozialen Medien überprüfen und unnötige öffentliche Angaben wie Geburtstage, Familieninformationen oder Reisepläne vermeiden. Löschen Sie ungenutzte Konten und entfernen Sie persönliche Daten aus Onlinediensten, die Sie nicht mehr benötigen.
Achten Sie auf Benachrichtigungen über Datenpannen und auf verdächtige Login‑Alarme. Diese Vorsichtsmaßnahmen verhindern nicht jede Datenpanne, können aber Ihre Exponierung verringern und Ihnen helfen, zu reagieren, bevor gestohlene Informationen missbraucht werden.
Kaspersky Premium kombiniert Antivirus‑Schutz mit Werkzeugen, die darauf ausgelegt sind, schädliche Websites und Phishing‑Versuche zu blockieren, Daten‑ und Passwortlecks zu erkennen und Passwörter sicher zu verwalten.
Unabhängig getestet und ausgezeichnet von führenden Laboren der Branche.



Weiterführende Artikel:
- Was wissen Sie über Betrugswebsites?
- Wie vermeidet man Social‑Engineering‑Angriffe effektiv?
- Die besten Phishing‑Tipps: So schützen Sie sich
- Wie man Datendiebstahl vermeidet
Empfohlene Produkte:
- Kaspersky Premium
- Laden Sie eine kostenlose 30‑tägige Testversion unseres Premium‑Plans herunter
- Kaspersky Mobile Security
FAQs
Können Betrüger allein durch eine SMS oder einen Anruf Ihre Daten erhalten?
In der Regel nicht nur durch die reine SMS oder den Anruf. Größeres Risiko besteht, wenn der Empfänger einen schädlichen Link antippt, mit persönlichen Informationen antwortet, Software installiert oder Zugriff auf ein Gerät gewährt. Eine Antwort kann zudem bestätigen, dass eine Nummer aktiv ist. Verdächtige Nachrichten sollten am besten blockiert und gelöscht werden.
Kann jemand mit nur Namen und Adresse Ihre Identität stehlen?
Normalerweise nicht nur mit Namen und Adresse, obwohl solche Angaben gezielte Betrügereien und Nachahmungsversuche überzeugender machen können. Identitätsdiebstahl erfordert meist Zusatzinformationen wie Geburtsdatum, ID‑Angaben, Kontozugangsdaten oder andere persönliche Daten.
Welche Informationen braucht ein Betrüger, um auf Ihr Bankkonto zuzugreifen?
Name und Kontonummer allein reichen in der Regel nicht für den Zugriff auf das Online‑Banking. Betrüger benötigen meist zusätzliche Authentifizierungsinformationen wie Login‑Daten, Sicherheitscodes oder Zugriff auf ein vertrauenswürdiges Gerät, eine aktive Sitzung oder den Bildschirm.
Woran erkennt man, ob die Karte skimmend ausgelesen wurde?
Am Automaten selbst ist es oft schwer zu erkennen. Ein loser oder ungewöhnlicher Kartenschlitz oder ein fremdes Aufsatzgerät kann ein Warnsignal sein. Unautorisierte Transaktionen oder Bankbenachrichtigungen sind meist die deutlichste Anzeige dafür, dass Kartendaten kompromittiert sein könnten.