Warum sind kleine Unternehmen attraktive Ziele für Hacker?
Kleine Unternehmen sind für Angreifer interessant, weil sie wertvolle Daten und finanzielle Transaktionen verarbeiten, aber oft weniger Ressourcen für den Schutz ihrer Systeme haben. Cyberkriminelle nutzen diese Gelegenheiten, um Geld zu stehlen, Konten zu kompromittieren oder sich Zugang zu größeren Organisationen zu verschaffen.
Nicht jeder Angriff richtet sich gezielt gegen ein einzelnes Unternehmen. Viele Cyberangriffe laufen automatisiert oder breit gestreut ab: Angreifer nutzen Werkzeuge, um exponierte Systeme und häufige Sicherheitslücken zu finden. Andere Angriffe zielen bewusst auf bestimmte Firmen, Mitarbeitende, Lieferantenbeziehungen oder Zahlungsprozesse ab.
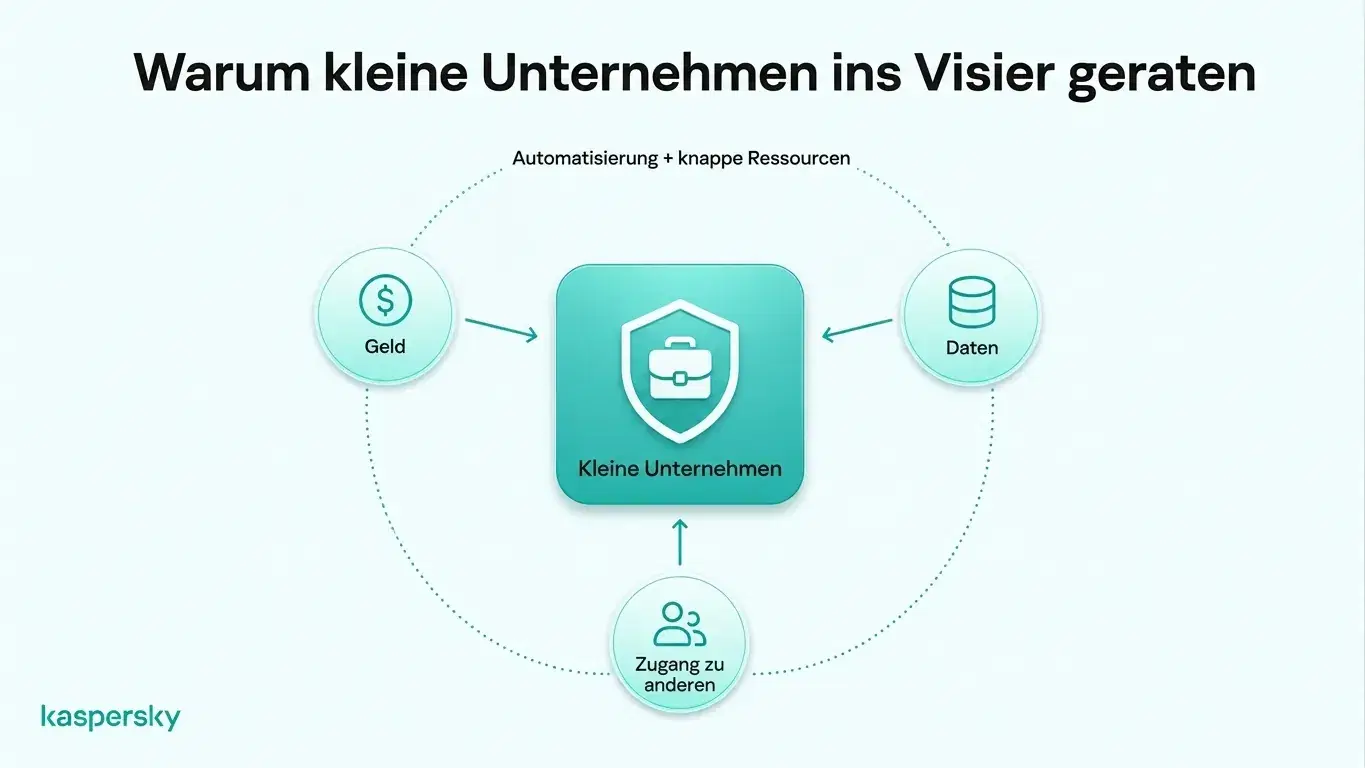
Geld ist ein offensichtliches Motiv. Angreifer versuchen, Geschäfts‑ oder Privatkonten zu plündern oder andere Formen von Finanzbetrug durchzuführen. Lösegeldforderungen durch Erpressersoftware (»Ransomware«) sind ein weiterer Weg, direkt an Geld zu kommen.
Kleine Unternehmen speichern oft wertvolle Informationen — Kundendaten, Personalakten, Zugangsdaten und geschäftsrelevante Geheimnisse. Ihre Verbindungen zu größeren Firmen machen sie zusätzlich attraktiv, weil kompromittierte Zulieferer oder Partner als Einstieg für Angriffe auf weitere Ziele dienen können.
Ein weiterer Faktor sind die Ressourcen. Kleinere Firmen haben möglicherweise weniger IT‑Support und oft weniger formalisierte Cybersecurity‑Prozesse. Das bedeutet nicht automatisch, dass sie unsicher sind, aber häufige Schwachstellen lassen sich dann schwerer erkennen und schneller beheben.
Das Wichtigste in Kürze:
- Kleine Unternehmen können direkt angegriffen werden, viele Attacken sind jedoch automatisiert oder opportunistisch und nicht auf eine einzelne Firma persönlich ausgelegt.
- Cyberkriminelle verfolgen Motive wie betrügerische Zahlungen, Lösegeld, Zugriff auf Geschäftskonten oder die Ausbeutung wertvoller Firmen‑ und Kundendaten.
- Geschäfts‑E‑Mails, Mitarbeiter‑Zugangsdaten, Kundenakten und Lieferantenbeziehungen machen ein kleines Unternehmen angreifbar.
- Verbindungen zu größeren Organisationen schaffen Lieferkettenrisiken; kleinere Firmen dienen oft als Sprungbrett für weiterreichende Angriffe (Lieferkettenangriff).
- Begrenzte IT‑Ressourcen und fehlende dedizierte Sicherheitsprozesse erhöhen die Angriffsflächen, wenn bekannte Schwachstellen ungepatcht bleiben.
- Grundlegende Schutzmaßnahmen wie Mehr‑Faktor‑Authentifizierung (MFA), eindeutige Passwörter, regelmäßige Sicherheitsupdates, Endgeräteschutz, Mitarbeiterschulungen und getestete Backups reduzieren viele der häufigsten Risiken.
Wie greifen Hacker kleine Unternehmen an?
Hacker nutzen bei kleinen Unternehmen häufig Phishing, Social Engineering, gestohlene Zugangsdaten, Malware, Erpressersoftware und ungepatchte Software. Mit diesen Methoden erhalten Angreifer Zugang zu Geschäftskonten, sensiblen Informationen oder kritischen Systemen, oft ohne besonders ausgefeilte Techniken zu benötigen.
Phishing und Gefälschte Geschäftsemails
Phishing‑E‑Mails, gefälschte Login‑Seiten, Identitätsvortäuschung und andere Social‑Engineering‑Techniken werden häufig eingesetzt, um Zugangsdaten zu stehlen oder Zahlungen zu manipulieren.
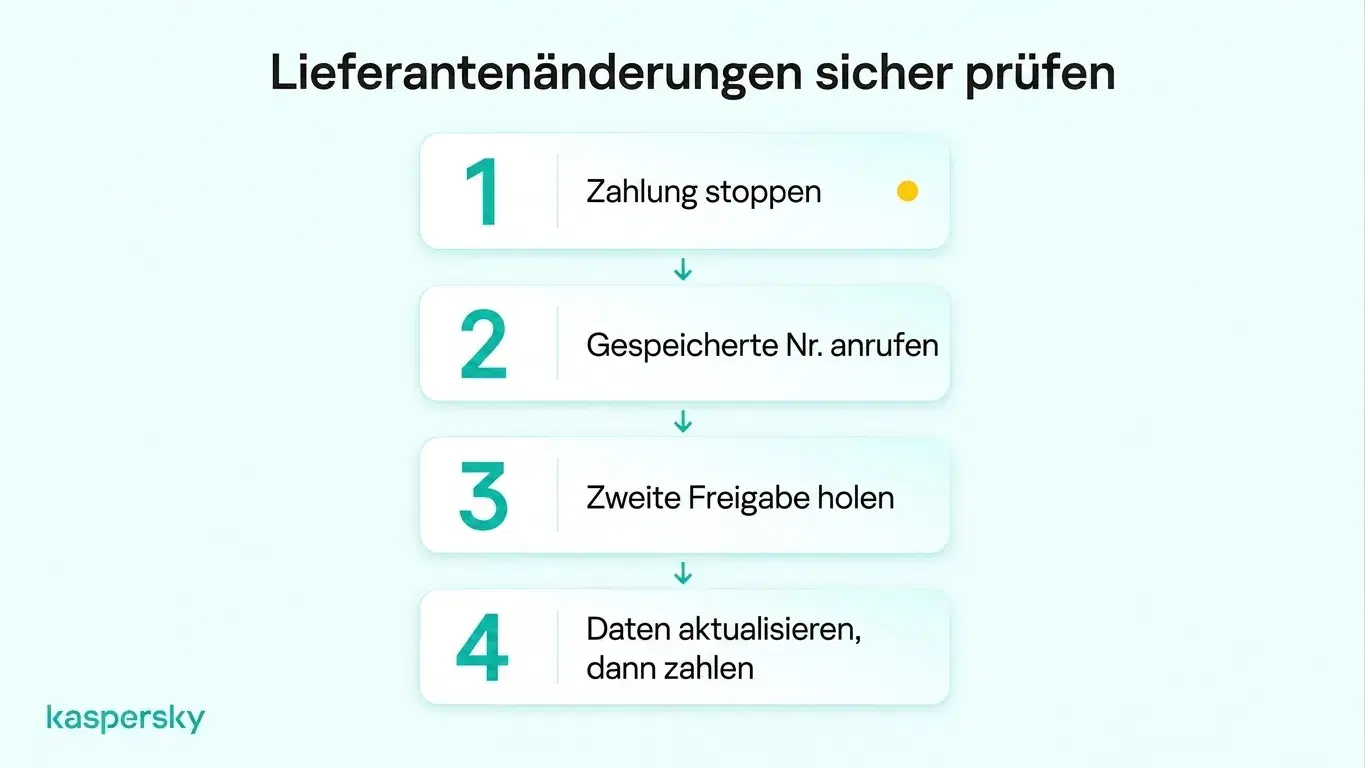
Ein typisches Beispiel ist eine gefälschte Lieferantenrechnung: Der Angreifer gibt sich als bekannter Lieferant aus und sendet eine scheinbar echte Rechnung mit geänderten Bankdaten. Wird die Änderung nicht unabhängig geprüft, überweist das Unternehmen möglicherweise direkt an den Angreifer.
Malware und Erpressersoftware
Malware kann Informationen stehlen, Aktivitäten überwachen oder Angreifern unautorisierten Zugang zu Geräten verschaffen. Erpressersoftware kann Geschäftsdaten verschlüsseln und den Betrieb lahmlegen. Manche ransomware‑Angriffe kombinieren Verschlüsselung mit Datendiebstahl und der Drohung, gestohlene Daten zu veröffentlichen, falls kein Lösegeld gezahlt wird.
Kompromittierte Zugangsdaten
Schwache oder kompromittierte Passwörter ermöglichen Angreifern Zugang zu Geschäftsemails und vielen anderen Konten. Einmal drin, können sie Nachrichten lesen, sich als Mitarbeitende ausgeben oder vertrauenswürdige Konten nutzen, um Kunden und Lieferanten anzugreifen.
Software‑Schwachstellen
Ungepatchte Anwendungen und unsichere Fernzugriffs‑Tools bieten Einstiegspunkte in Firmennetzwerke. Regelmäßige Updates und unterstützte Software schließen bekannte Schwachstellen, bevor Angreifer sie ausnutzen können.
Was passiert, wenn ein kleines Unternehmen gehackt wird?
Ein erfolgreicher Cyberangriff kann ein kleines Unternehmen Geld kosten, den Alltag stören, sensible Informationen offenlegen und Kundenvertrauen zerstören. Die Folgen sind besonders gravierend für Firmen mit geringen finanziellen Rücklagen oder begrenzten Wiederherstellungsressourcen.
Finanzielle Verluste treten meist zuerst auf. Kosten entstehen durch betrügerische Zahlungen, Wiederherstellungsarbeiten, Geschäftsverluste, Ersatzsysteme oder Erpressungsforderungen. Solche Belastungen sind für viele kleine Unternehmen schwer zu tragen.
Betriebsunterbrechungen sind für kleine Firmen besonders problematisch. Wenn Konten, Dateien, Zahlungssysteme oder Cloud‑Dienste nicht verfügbar sind, kann der Geschäftsbetrieb stillstehen. Ohne dedizierten IT‑Support dauert die Wiederherstellung oft länger.
Cyberangriffe können außerdem zu Datenpannen führen, bei denen Kunden‑, Mitarbeiter‑ oder vertrauliche Geschäftsdaten offengelegt werden. Je nach betroffenen Daten und geltenden Gesetzen müssen Unternehmen Vorfälle untersuchen, Betroffene informieren oder Behörden melden.
Kunden und Geschäftspartner können das Vertrauen verlieren, wenn sensible Informationen preisgegeben oder Dienstleistungen gestört werden. Das ist für kleine Unternehmen, die stark auf wiederkehrende Kunden und langfristige Beziehungen angewiesen sind, besonders schädlich.
Wie können sich kleine Unternehmen vor Hackern schützen?
Kleine Unternehmen können das Risiko von Cyberangriffen reduzieren, indem sie Konten mit starken Passwörtern und Mehr‑Faktor‑Authentifizierung (MFA) sichern, Geräte aktuell halten, Endgeräteschutz einsetzen und Mitarbeitende im Erkennen von Social Engineering schulen. Regelmäßige Backups und klare Meldewege für Vorfälle bieten zusätzlichen Schutz.
Sichern Sie Geschäftskonten: Verwenden Sie starke, eindeutige Passwörter für Geschäftskonten und verwalten Sie diese in einem seriösen Passwortmanager statt Anmeldedaten mehrfach zu verwenden.
Aktivieren Sie Mehr‑Faktor‑Authentifizierung: MFA sollte für wichtige Konten wie E‑Mail, Cloud‑Plattformen, Finanzdienste und Administrator‑Konten obligatorisch sein. Mitarbeitende sollten nur auf Systeme und Informationen zugreifen dürfen, die sie für ihre Rolle benötigen.
Schützen Sie Geräte und Software: Laptops, Telefone und andere Geschäftsgeräte sollten Sicherheitsupdates zeitnah erhalten. Zuverlässiger Endgeräteschutz hilft, Malware, Erpressersoftware, schädliche Websites und andere Bedrohungen zu erkennen und zu blockieren. Alte oder nicht unterstützte Software sollte, wo möglich, ersetzt werden, wenn sie Zugang zu wichtigen Systemen bietet.
Unabhängig getestet und ausgezeichnet von führenden Laboren der Branche.



Mitarbeitende sollten Phishing und ungewöhnliche Zahlungsaufforderungen erkennen können. Firmen sollten einfache Verifikationsprozesse einführen, damit Mitarbeitende nicht allein auf die Echtheit einer E‑Mail oder Nachricht vertrauen müssen.
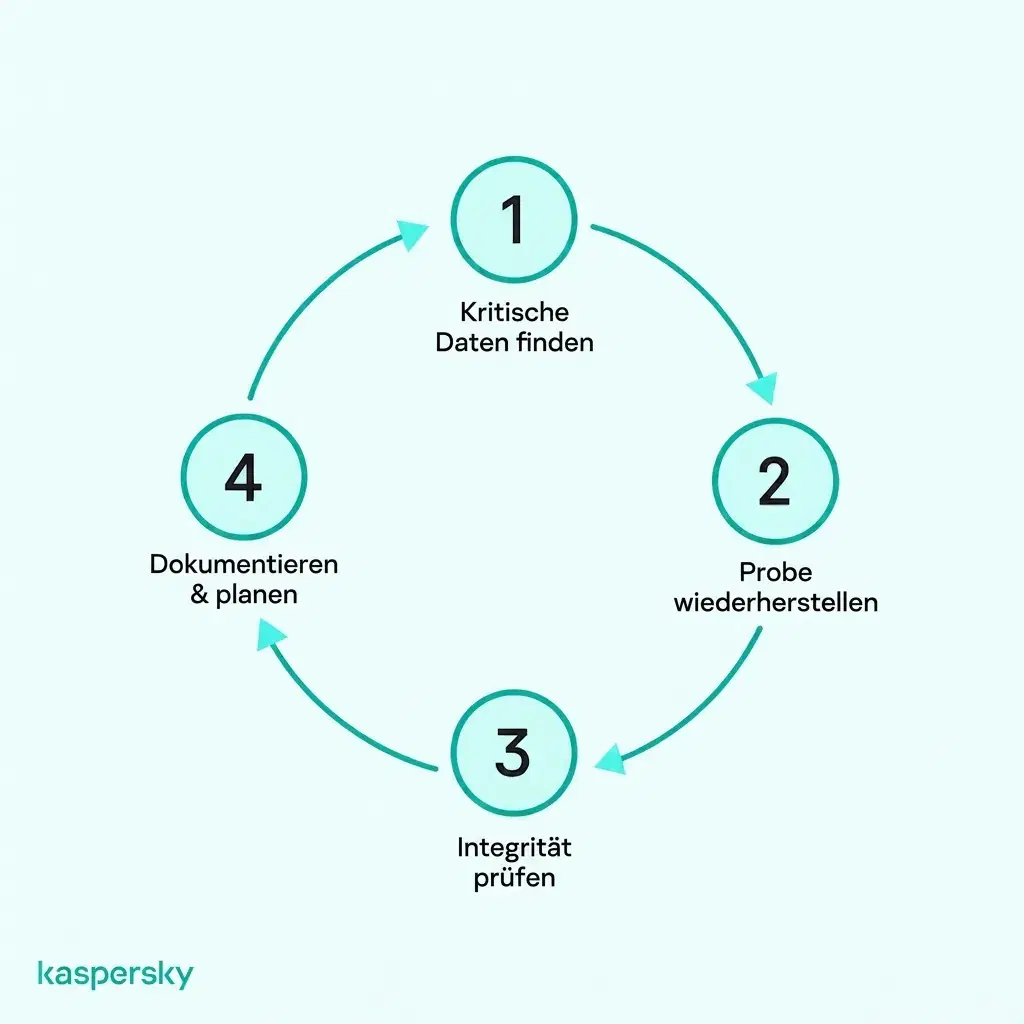
Vorbereitet sein auf Sicherheitsvorfälle: Halten Sie sichere Backups wichtiger Geschäftsdaten und testen Sie diese regelmäßig, damit sichergestellt ist, dass Informationen tatsächlich wiederhergestellt werden können. Mitarbeitende sollten zudem wissen, wen sie bei verdächtigen Nachrichten, einem verlorenen Gerät oder einem möglichen Kontokompromiss kontaktieren müssen.
Weiterführende Artikel:
- Was sind betrügerische Websites und wie vermeidet man sie?
- Was Malware zum Erfolg verhilft
- Wie man Datendiebstahl vermeidet
- Warum Cybersicherheit für kleine Unternehmen entscheidend ist
Empfohlene Produkte:
- Kaspersky Premium
- Laden Sie eine kostenlose 30‑Tage‑Testversion unseres Premium‑Plans herunter
- Kaspersky Mobile Security
FAQs
Können Hacker ein kleines Unternehmen angreifen, das keine Website hat?
Ja. Eine Website ist nur ein möglicher Eintrittspunkt. Angreifer können Geschäftsemails, Cloud‑Konten, Geräte von Mitarbeitenden, Fernzugriffs‑Dienste, Passwörter und Lieferanten ins Visier nehmen, auch wenn das Unternehmen keine öffentliche Website betreibt.
Woran erkennt ein kleines Unternehmen, ob Hacker Zugriff auf seine Systeme haben?
Warnsignale sind etwa ungewohnte Login‑Benachrichtigungen, unerwartete Passwortänderungen, neue Weiterleitungsregeln im E‑Mail‑Postfach, ungewöhnliche Zahlungen, unbekannte Software oder verändertes Geräteverhalten. Sicherheitssoftware und Aktivitätsprotokolle von Konten helfen ebenfalls, verdächtigen Zugriff zu erkennen.
Wer ist verantwortlich für Cloud‑Sicherheit?
Cloud‑Sicherheit ist in der Regel eine geteilte Verantwortung zwischen dem Anbieter und dem Kunden. Der Anbieter schützt normalerweise die zugrundeliegende Infrastruktur, während der Kunde für Kontosicherheit, Zugriffsrechte, Konfigurationen und die gespeicherten Daten zuständig bleibt. Die genaue Aufteilung hängt vom genutzten Cloud‑Dienst ab.
Welche Branchen sind am häufigsten Ziel von Cyberangriffen?
Laut Verizons Data Breach Investigations Report 2026 verzeichneten Produktion, professionelle Dienstleistungen, öffentliche Verwaltung, Gesundheitswesen und Finanzwesen einige der höchsten Zahlen bestätigter Datenpannen. Allerdings sind Unternehmen aller Branchen und Größen von Cyberrisiken betroffen.