Ransomware ist bösartige Software, die die Kontrolle über Ihre Dateien oder Ihr gesamtes Gerät übernimmt und sie als Geisel hält, bis Sie bezahlen. Es stiehlt nicht Ihren Computer, es verriegelt nur die Tür und berechnet Ihnen den Schlüssel.
Was ist ein Ransomware-Angriff wirklich und wie kann man ihn stoppen? Im Folgenden erfahren Sie, wie diese Angriffe ablaufen, was sie bewirken können und wie Sie sich vor Ransomware schützen können, indem Sie sich selbst zu einem viel schwereren Ziel machen.
- Ransomware ist ein Programm zur Erpressung, das Dateien verschlüsselt, Geräte sperrt oder Daten stiehlt, bis ein Lösegeld gezahlt wird.
- Die meisten Infektionen beginnen mit Phishing-E-Mails, bösartigen Downloads, gestohlenen Kennwörtern oder ungepatchter Software.
- Moderne Angreifer kopieren Daten oft, bevor sie sie verschlüsseln, sodass Backups allein den Schaden möglicherweise nicht wiedergutmachen.
- Bezahlen ist selten die richtige Entscheidung; Die Entschlüsselung kann fehlschlagen und gestohlene Daten können weiterhin durchsickern.
- Isolierte Backups, sofortige Updates, starke Kontosicherheit und Sicherheitssoftware reduzieren Ihr Risiko erheblich.
- Wenn ein Gerät infiziert ist, trennen Sie es sofort und bewahren Sie die Lösegeldforderung als Beweismittel auf.
Was ist Ransomware in der Cybersicherheit?
In der Cybersicherheit ist die Definition von Ransomware einfach: Malware, die für Erpressung entwickelt wurde. Es blockiert den Zugriff auf Dateien oder ein Gerät, normalerweise durch Verschlüsselung , und fordert eine Zahlung an. Viele Varianten stehlen Daten zuerst, was sie heute zu einer der schwerwiegendsten Bedrohungen für die Cybersicherheit macht.
Der Name kombiniert "Lösegeld" und "Software" und beschreibt ein Geschäftsmodell ebenso wie die Art des Programms. Während eine Bedrohung wie Spyware davon profitiert, versteckt zu bleiben, zahlt sich Ransomware nur dann aus, wenn das Opfer weiß, dass seine Dateien gesperrt sind, und versteht, was der Angreifer will.
Ist Ransomware ein Virus?
Nicht gerade. Beides sind Arten von Schadsoftware , aber sie sind nach verschiedenen Dingen benannt. Ein Virus wird dadurch definiert, wie er sich ausbreitet, indem er Kopien von sich selbst in andere Dateien oder Programme einfügt. Ransomware wird durch das definiert, was sie tut: Ihre Dateien zu verschlüsseln und Zahlungen zu verlangen.
Wie funktioniert Ransomware?
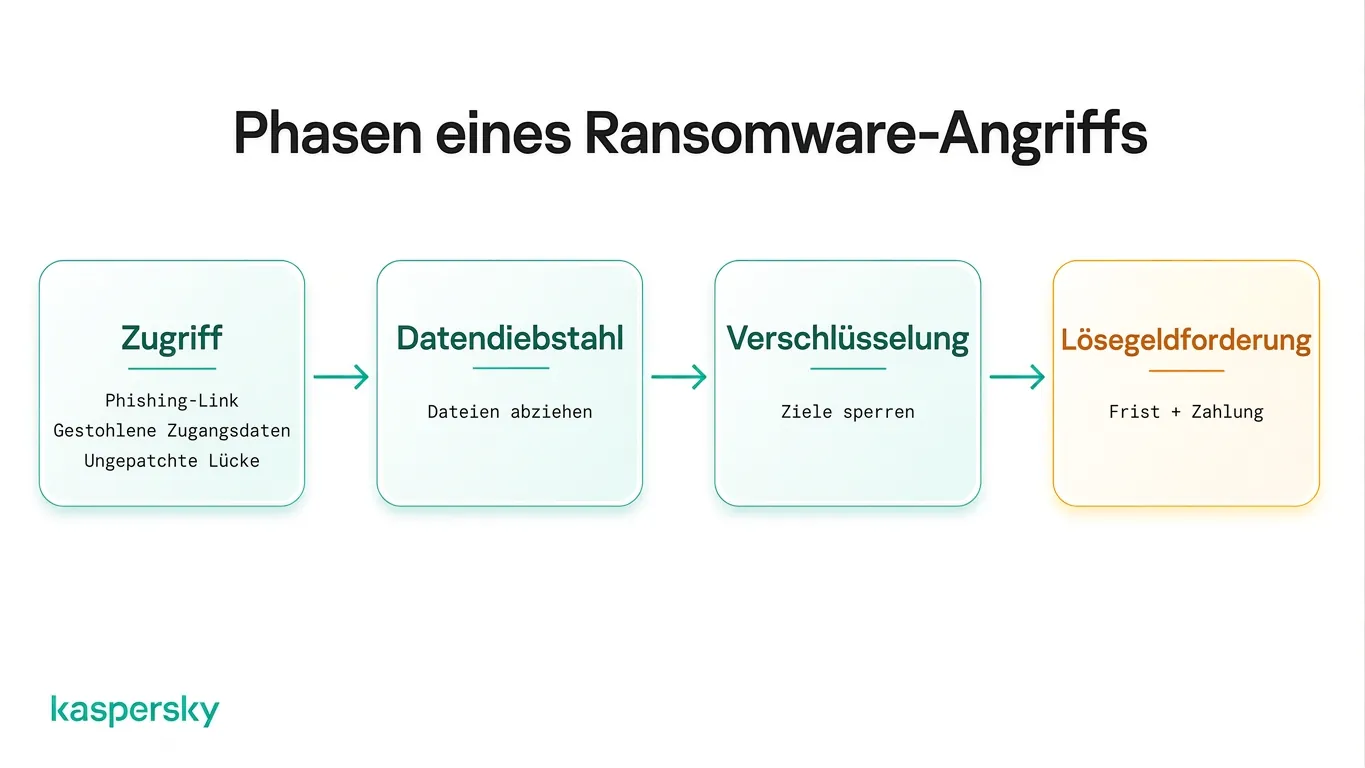
Ransomware funktioniert stufenweise. Die Malware erhält zuerst Zugriff auf ein Gerät, findet dann wichtige Daten, kopiert sie in vielen Fällen heraus, verschlüsselt die Dateien und zeigt eine Lösegeldforderung an.
Wie erhalten Angreifer Zugriff?
Es gibt drei Hauptwege: Phishing-E-Mails, gestohlene Anmeldeinformationen und nicht gepatchte Software. Nur die erste muss angeklickt werden, sodass eine Infektion ohne offensichtlichen Download beginnen kann.
A Phishing -Nachricht ist eine Rechnung, ein Lieferschein oder ein Kollege, und der Anhang oder Link installiert beim Öffnen die Schadsoftware. Kompromittierte Websites und gefälschte Software-Downloads funktionieren nach demselben Prinzip.
Die Route der Anmeldeinformationen ist subtiler. Ein Kennwort, das bei einer nicht damit zusammenhängenden Sicherheitsverletzung aufgedeckt wurde, funktioniert möglicherweise noch Monate später auf einem Remote-Zugriffsportal, was dem Angreifer ein gültiges Login bietet und nicht mehr einen Halt bietet, um den er kämpfen kann.
Nicht gepatchte Software macht eine Täuschung vollständig überflüssig. Der Angreifer nutzt den Fehler aus und es ist keine Aktion des Benutzers erforderlich.
Was passiert, nachdem sich Angreifer Zugriff verschafft haben?
Angreifer verschlüsseln selten etwas sofort. Zuerst kartographieren sie das Netzwerk, suchen sich die wertvollsten Dateien aus und kopieren sie auf ihre eigenen Server. Erst dann werden die Dateien verschlüsselt und die Lösegeldforderung mit einer Frist und der Androhung der Veröffentlichung der gestohlenen Daten zugestellt.
Die Aufklärung kann Tage oder Wochen dauern und konzentriert sich in der Regel auf das, was das Opfer am wenigsten verlieren kann, beispielsweise Fotobibliotheken auf einem Heimcomputer oder Kundendaten oder Backups in einem Unternehmensnetzwerk.
Warum verlangen Angreifer eine Zahlung?
Das Opfer zahlt mehr für seine eigenen Dateien als jeder andere es jemals tun würde. Gestohlene Daten müssen zu jedem angebotenen Preis an den Käufer verkauft werden. Wenn ein Unternehmen von seinen eigenen Systemen ausgeschlossen wird, entsteht ein Käufer, der verhandeln muss.
Welche Beispiele für Ransomware gibt es?
Ransomware-Angriffe gehen auf das Jahr 1989 zurück, als ein primitives Programm, das auf Disketten verteilt wurde, eine Zahlung per Post verlangte, und hat sich seit Mitte der 2000er Jahre stetig weiterentwickelt. Vor allem zwei Angriffe haben die Erwartungen an die Ausbreitungsgeschwindigkeit von Ransomware zurückgesetzt.
WannaCry
Im Mai 2017 infizierte WannaCry innerhalb weniger Tage rund 200.000 Computer in etwa 150 Ländern. Es verbreitete sich von selbst durch einen Fehler in veralteten Windows-Systemen und benötigte keinen E-Mail-Trick und keinen Klick von irgendjemandem. Ein Patch für diesen Fehler war seit Wochen verfügbar, und die Maschinen, auf denen er installiert war, blieben unberührt. WannaCry hat Ransomware zu den Schlagzeilen gemacht, und seine Lehre gilt immer noch: Nicht gepatchte Software kann eine Infektion in eine Epidemie verwandeln.
Maze und die moderne Ransomware
Maze veränderten das Playbook 2019. Die Betreiber stahlen Daten, bevor sie sie verschlüsselten, und veröffentlichten Beispiele von Opfern, die sich weigerten, zu zahlen, was beweist, dass ein gutes Backup nicht mehr ausreicht. Dieser Ansatz wurde schnell zum Standard. Gruppen wie LockBit, Akira und Qilin führen jetzt Operationen aus, die Unternehmen ähneln, einschließlich Verhandlungsportalen und Leak-Sites.
Was sind die wichtigsten Arten von Ransomware?
Ransomware-Typen werden in der Regel danach sortiert, was die Schadsoftware mit Ihren Daten und Ihrem Gerät macht, und nicht nach der Gruppe, die dahinter steckt. Kurz gesagt, was macht Ransomware? Es verschlüsselt Ihre Dateien, sperrt Ihr Gerät, stiehlt Ihre Daten oder eine Kombination aus den dreien.
Crypto-Ransomware
Crypto-Ransomware verschlüsselt einzelne Dateien mit starker Kryptografie , während das Gerät im Betrieb bleibt. Dokumente, Tabellenkalkulationen und Fotos bleiben sichtbar, können jedoch nicht geöffnet werden und werden oft mit einer unbekannten Erweiterung umbenannt. Der Computer funktioniert gerade gut genug, um die Lösegeldforderung anzuzeigen.
Locker-Ransomware
Die Locker-Ransomware blockiert das gesamte Gerät und nicht einzelne Dateien. Eine Nachricht im Vollbildmodus ersetzt den normalen Desktop, und Tastatur und Maus reagieren nur genug, um Zahlungsdaten einzugeben. Die darunter liegenden Dateien bleiben oft intakt, was die Wiederherstellung von Schließfächern einfacher macht als Krypto-Ransomware.
Ransomware für Datendiebstahl
Einige moderne Ransomware-Programme priorisieren den Diebstahl vertraulicher Informationen neben der Verschlüsselung von Dateien oder in einigen Fällen sogar anstelle der Verschlüsselung von Dateien. Die Erpressung erfolgt durch die Drohung, die gestohlenen Daten preiszugeben oder zu verkaufen, was bedeutet, dass das Wiederherstellen von Dateien aus einem Backup das Datenschutzrisiko nicht beseitigt.
Was sind doppelte Erpressung, dreifache Erpressung und Ransomware-as-a-Service?
Ransomware ist zu einer Branche geworden, und diese drei Begriffe beschreiben eher ihre Ausführung als die Funktionsweise des Codes.
Doppelte und dreifache Erpressung
Doppelte Erpressung verbindet Verschlüsselung mit Diebstahl. Wenn Sie für den Entschlüsselungsschlüssel bezahlen, müssen Sie möglicherweise erneut aufgefordert werden, die gestohlenen Dateien geheim zu halten. Dreifache Erpressung erhöht den Druck zusätzlich, wenn beispielsweise Kunden des Opfers kontaktiert, Dienste offline genommen oder Mitarbeiter direkt belästigt werden.
Was ist Ransomware-as-a-Service?
Ransomware-as-a-Service oder RaaS funktioniert wie ein Abo-Geschäft. Die Entwickler bauen die Schadsoftware und die Zahlungsinfrastruktur auf und vermieten sie dann an Cyberkriminelle, die Angriffe ausführen und den Erlös teilen. Dieses Modell machte technisches Geschick überflüssig, und die Zahl der aktiven Angreifer stieg entsprechend an, was Ransomware zu einer der profitabelsten Formen der Cyberkriminalität machte . Es erklärt auch, warum eine Ransomware-Familie in Tausenden von nicht zusammenhängenden Angriffen vorkommen kann.
Was sind die Warnzeichen für Ransomware?
Ransomware verrät sich oft vor oder während eines Angriffs, und eine frühzeitige Erkennung kann den Schaden begrenzen. Wenn mehrere der folgenden Anzeichen gleichzeitig auftreten, behandeln Sie das Gerät als infiziert und handeln Sie sofort.
Häufige Anzeichen einer Infektion
Achten Sie insbesondere auf die folgenden Symptome:
- Dateien, die sich plötzlich nicht öffnen lassen oder die seltsame neue Erweiterungen haben
- Eine Lösegeldforderung in Form einer Textdatei, eines Hintergrundbilds oder eines Pop-up-Fensters
- Ein gesperrter Bildschirm mit Zahlungsaufforderungen für die Wiederherstellung des Zugriffs
- Sicherheitssoftware die ohne Ihr Zutun deaktiviert wurden
- Ungewöhnliche Festplattenaktivität oder ein auffallend langsames System
- Dateien auf Netzlaufwerken, freigegebenen Ordnern oder verbundenen Geräten werden unlesbar
Wie sieht eine Lösegeldforderung aus?
Die meisten Lösegeldforderungen folgen einer Vorlage: einer Erklärung, dass Dateien verschlüsselt oder gestohlen wurden, einem Preis in Kryptowährung , einer Zahlungsanleitung oder einem Kontaktkanal und einer Frist. Einige fügen einen Countdown-Timer oder eine Bedrohung hinzu, um die Daten zu veröffentlichen.
Wenn Sie eine Lösegeldforderung entdecken, trennen Sie das betroffene Gerät sofort und vermeiden Sie das Löschen verschlüsselter Dateien, bis Sie die Ransomware-Familie identifiziert haben.
Wie verbreitet sich Ransomware auf Ihren Geräten?
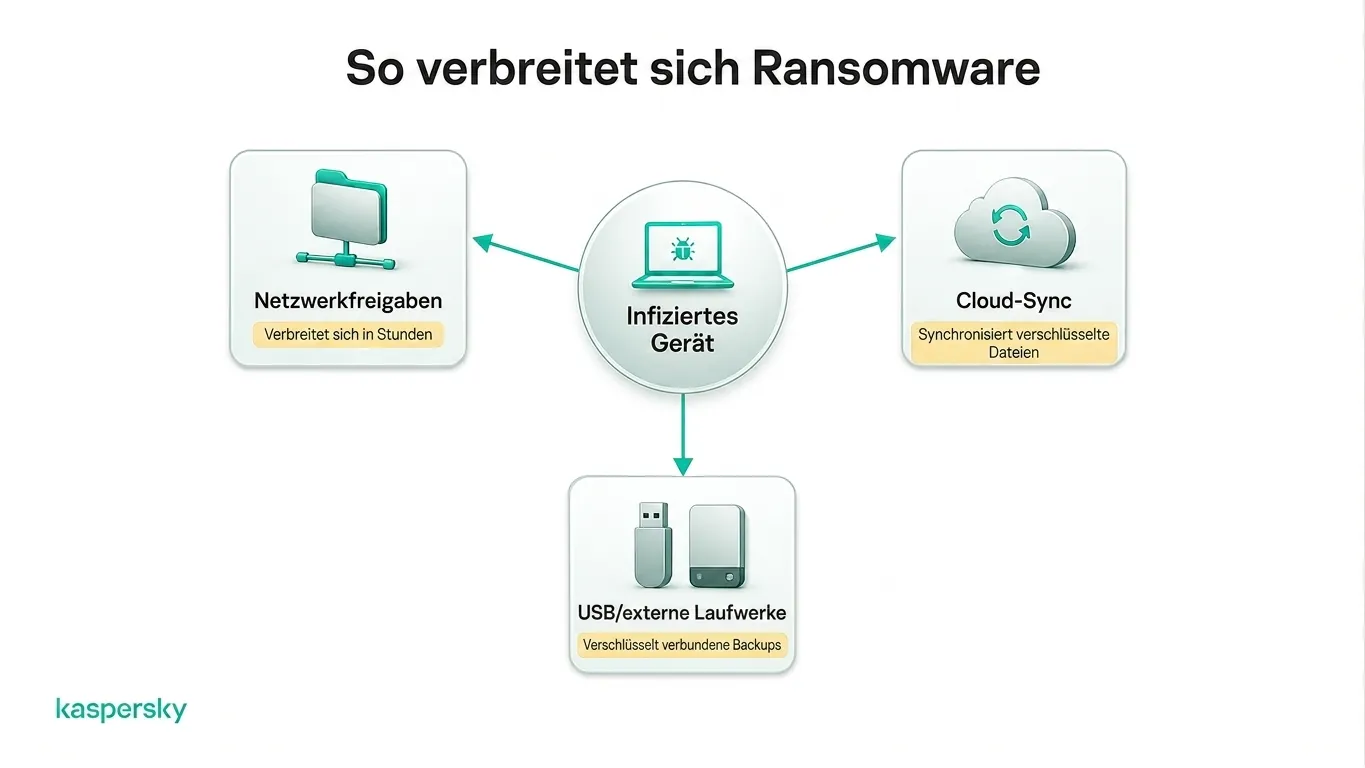
Für einen Angreifer ist es am einfachsten, auf einen einzelnen Computer zuzugreifen. Der Schaden entsteht durch das, was passiert, wenn sich die Infektion nach außen ausbreitet.
Netzlaufwerke und freigegebene Ordner
Die Ransomware betrachtet den ersten Computer als Ausgangspunkt. Alles, was der kompromittierte Benutzer öffnen könnte, kann die Malware öffnen, wodurch zugeordnete Laufwerke und freigegebene Ordner sofort in Reichweite gebracht werden. Einige Stämme durchsuchen das Netzwerk auch nach anderen Geräten, und so wird aus einem Laptop innerhalb weniger Stunden ein unternehmensweites Problem.
Cloud-Speicher und Backups
Sync ist kein Backup . Wenn ein Ordner auf dem infizierten Computer mit der Cloud synchronisiert wird, können verschlüsselte Versionen automatisch durch die gesunden ersetzt werden. Das wissen auch Angreifer, und das Auffinden von Backups zum Löschen gehört bei modernen Angriffen zur Routine.
Wechselmedien
USB-Laufwerke und externe Datenträger sind einfacher und dennoch effektiv. Alles, was zum Zeitpunkt der Verschlüsselung verbunden ist, ist wahrscheinlich mit allem anderen verschlüsselt, daher bietet ein dauerhaft angeschlossenes Backup-Laufwerk weniger Schutz, als es den Anschein hat.
Der rote Faden ist die Verbindung, weshalb es so wichtig ist, ein infiziertes Gerät frühzeitig zu isolieren.
Welchen Schaden kann Ransomware anrichten?
Die Lösegeldforderung ist der sichtbarste Preis eines Angriffs, aber für Einzelpersonen und Unternehmen geht der Schaden weit über das Lösegeld selbst hinaus.
Auswirkungen auf Einzelpersonen
Für einen Heimanwender sind die Verluste persönlicher Natur. Ein Jahrzehnt mit Familienfotos, Steuerunterlagen, Cloud-Speichern und gespeicherten Dokumenten kann an einem Nachmittag unerreichbar sein. Wenn die Angreifer auch Daten stehlen, wird der Identitätsdiebstahl zu einem Dauerproblem. Viele Opfer beschreiben den Stress als den schlimmsten Teil und können lange anhalten, nachdem das technische Problem behoben wurde.
Auswirkungen auf Unternehmen
Für ein Unternehmen sind Ausfallzeiten in der Regel der größte Kostenfaktor. Bestellungen bleiben stehen, Mitarbeiter sitzen untätig und Kunden gehen woanders hin, während die Systeme neu aufgebaut werden.
Gestohlene Daten können Benachrichtigungen über Sicherheitsverstöße, behördliche Untersuchungen und schwierige Gespräche mit Kunden auslösen, deren Informationen durchsickern. Kleine Unternehmen sind häufige Ziele, da Angreifer eine dünnere Verteidigung erwarten.
Wie kann man Ransomware verhindern?
Es gibt keine Möglichkeit, Ransomware vollständig zu vermeiden, aber ein paar einfache Gewohnheiten verhindern die meisten Angriffe.
Sichern Sie Ihre Daten
Backups machen aus einer Katastrophe eine Unannehmlichkeit. Befolgen Sie die 3-2-1-Regel und bewahren Sie drei Kopien Ihrer Daten auf zwei verschiedenen Speichertypen auf, wobei eine Kopie offline oder extern aufbewahrt wird. Verwenden Sie für die Offline-Kopie ein nicht verbundenes externes Laufwerk oder einen dedizierten Backup-Dienst anstelle der Cloud-Synchronisierung, die auch verschlüsselte Dateien spiegelt.
Software und Geräte auf dem neuesten Stand halten
Updates schließen die Sicherheitslücken, die von Ransomware ausgenutzt werden. Aktivieren Sie daher die automatischen Updates für Ihr Betriebssystem, Ihren Browser, Ihre Programme und die Computer-Sicherheitssoftware.
Konten-Schutz
Gestohlene Logins sind mittlerweile eine Standardmethode, daher ist die Kontosicherheit ein Schutz vor Ransomware. Verwenden Sie für jedes Konto ein eindeutiges Kennwort, lassen Sie es von einem Kennwortmanager speichern und aktivieren Sie die mehrstufige Authentifizierung, wo immer sie angeboten wird. Priorisieren Sie die Konten, die bei einer Kompromittierung am wichtigsten sind: E-Mail, Cloud-Speicher und alles, was den Remote-Zugriff auf Ihre Geräte ermöglicht.
Vertrauenswürdige Sicherheitssoftware verwenden
Sicherheitssoftware fügt eine zusätzliche Ebene hinzu, die Gewohnheiten nicht übersehen können, und sucht nach schädlichen Dateien, verdächtigem Verhalten und verräterischen Aktivitäten bei der Verschlüsselung. Ein spezielles Anti-Ransomware-Tool kann viele Angriffe blockieren, bevor Dateien angefasst werden. Behandeln Sie es als eine Ebene unter mehreren und nicht als Ersatz für Backups und Updates.
Ransomware stoppen, bevor Ihre Dateien gesperrt werden
Kaspersky Premium überwacht die Verschlüsselungsaktivität, auf die sich die Ransomware stützt, und blockiert diese in Echtzeit. Anti-Phishing beendet die am häufigsten auftretende Infektionsquelle.
Premium kostenlos testenWas ist nach einem Ransomware-Angriff zu tun?
Nach einem Ransomware-Angriff besteht das Ziel darin, den Schaden einzudämmen und herauszufinden, womit Sie es zu tun haben, bevor Sie Entscheidungen über die Wiederherstellung treffen.
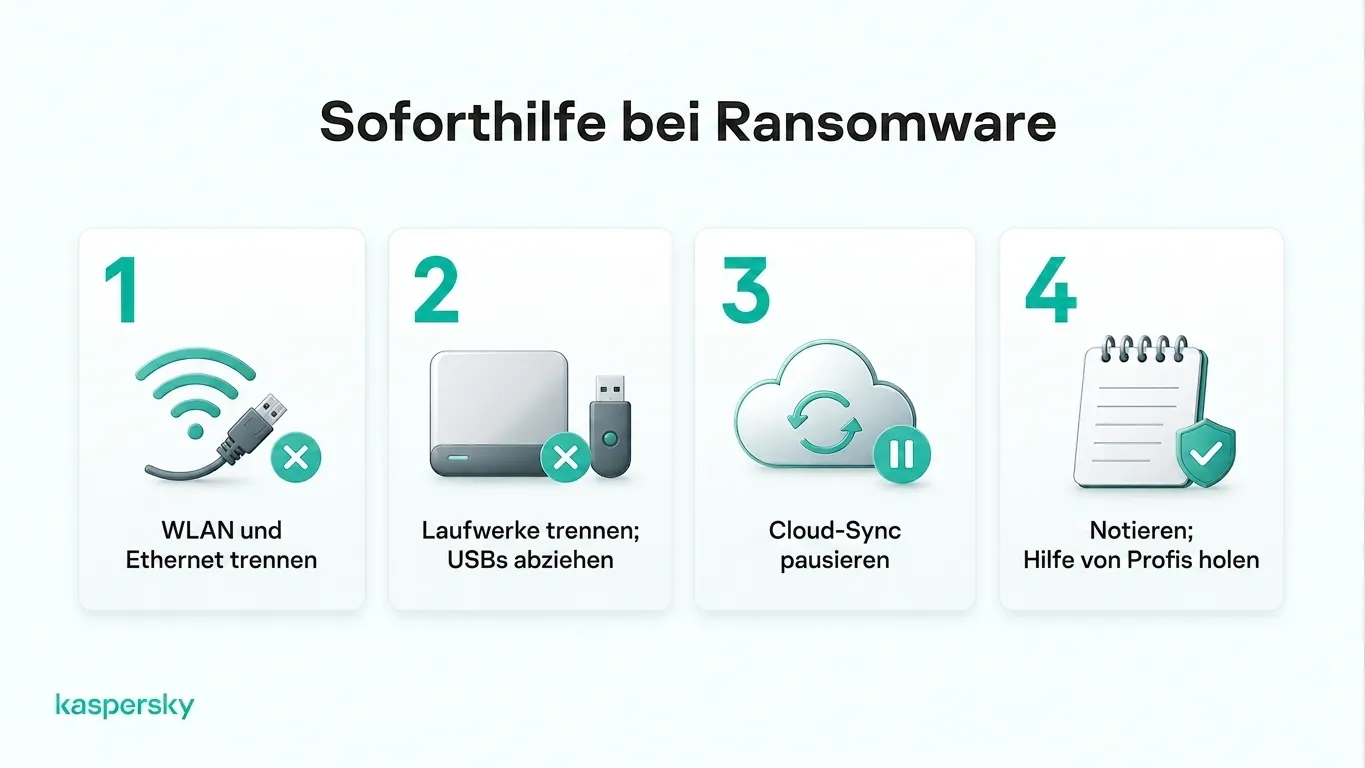
Isolieren Sie das infizierte Gerät
Trennen Sie das Gerät vom WLAN und ziehen Sie ein beliebiges Netzwerkkabel ab, sobald Sie einen Ransomware-Verdacht haben. Entfernen Sie angeschlossene externe Laufwerke und USB-Sticks und halten Sie die Cloud-Synchronisierung von einem anderen Gerät an, wenn möglich.
Die Isolierung verhindert, dass die Schadsoftware freigegebene Ordner und andere Computer im Netzwerk erreicht. Wenn ein Arbeitsgerät betroffen ist, informieren Sie sofort Ihr IT-Team, da es die Eindämmung möglicherweise selbst durchführen möchte.
Sichern Sie Beweise und wenden Sie sich an vertrauenswürdige Hilfe
Bewahren Sie die Lösegeldforderung auf und löschen Sie die verschlüsselten Dateien nicht. Beide können die Ransomware-Familie identifizieren, die bestimmt, ob ein kostenloser Entschlüsseler vorhanden ist. Fotografieren Sie, was auf dem Bildschirm angezeigt wird, und notieren Sie, wann der Fehler aufgetreten ist.
Das Projekt No More Ransom , das von Strafverfolgungsbehörden und Sicherheitsunternehmen betrieben wird, bietet kostenlose Identifizierungstools und legitime Entschlüsseler. Es kann sich auch lohnen, den Angriff den örtlichen Behörden zu melden, und ist an manchen Stellen für Unternehmen vorgeschrieben.
Sollten Sie das Lösegeld zahlen?
Von einer Zahlung wird generell abgeraten. Es gibt keine Garantie dafür, dass der Entschlüsselungsschlüssel ankommt oder funktioniert; Einige Opfer zahlen und erhalten nichts zurück. Gestohlene Daten können trotzdem durchsickern oder verkauft werden, da das Versprechen eines Kriminellen, sie zu löschen, nicht überprüft werden kann. Die Zahlung kann Sie auch als willigen Zahler kennzeichnen, was zu wiederholter Erpressung verleitet, und in einigen Ländern kann sie ein rechtliches Risiko darstellen.
Können mit Ransomware verschlüsselte Dateien wiederhergestellt werden?
Die Möglichkeit der Wiederherstellung hängt davon ab, ob Sie über saubere Backups oder einen funktionierenden Entschlüsseler für die jeweilige Ransomware-Familie verfügen.
Wiederherstellen von Dateien aus Backups
Backups sind der zuverlässigste Weg zurück, mit einer Bedingung. Stellen Sie die Wiederherstellung erst wieder her, nachdem die Ransomware vollständig entfernt wurde. Andernfalls können die neuen Kopien erneut verschlüsselt werden. Ideal ist ein Offline- oder Offsite-Backup, das vor der Infektion erstellt wurde. Überprüfen Sie auch den Versionsverlauf Ihres Cloud-Dienstes, da einige ältere Kopien von Dateien behalten, die den Angriff überlebt haben, selbst wenn die Live-Versionen dies nicht getan haben. Testen Sie die wiederhergestellten Dateien, bevor Sie davon ausgehen, dass der Vorfall beendet ist.
Auf legitime Entschlüsseler prüfen
Es gibt kostenlose Entschlüsseler, jedoch nur für bestimmte Ransomware-Familien, normalerweise für solche, deren Entwickler Fehler gemacht haben oder deren Schlüssel von der Polizei beschlagnahmt wurden. Das Identifizierungstool von No More Ransom kann die Sorte aus einer Beispieldatei benennen und auf einen passenden Entschlüsseler verweisen, falls vorhanden. Vermeiden Sie Downloads des "kostenlosen Decryptors", die in Suchergebnissen gefunden werden und eine beliebte Tarnung für weitere Schadsoftware darstellen. Wenn heute kein Entschlüsselungsprogramm vorhanden ist, behalten Sie die verschlüsselten Dateien bei. Einer kann zu einem späteren Zeitpunkt entlassen werden.
Verwandte Artikel:
- Was ist Cyberkriminalität: Risiken und Vorsorge
- Welche Schritte sind zur Entfernung von Ransomware erforderlich?
- Wie können Sie effektiv verhindern, dass Ransomware Ihre Geräte infiziert?
- Was sollten Sie über die Schadsoftware Cryptolocker wissen?
Verwandte Produkte:
FAQs – Häufig gestellte Fragen
Kann Ransomware Smartphones infizieren?
Ja, hauptsächlich Android. Es kommt normalerweise über quergeladene Apps, gefälschte Updates oder bösartige Links an und sperrt meistens den Bildschirm, anstatt Dateien zu verschlüsseln. iPhones sind selten betroffen, obwohl betrügerische Pop-ups manchmal Ransomware imitieren, um die Benutzer zum Zahlen zu verschrecken.
Zielt Ransomware nur auf Unternehmen?
Nein. Die Nachfrage nach Unternehmen ist höher, aber Einzelpersonen sind ständig von Phishing, bösartigen Downloads und infizierten Websites betroffen. Heimanwender können leichtere Opfer sein, da weniger Backups auf jedem Gerät aufbewahrt oder aktuelle Sicherheitssoftware ausgeführt werden.
Kann sich Ransomware auf andere Geräte in meinem Netzwerk ausbreiten?
Ja. Viele Stämme suchen nach Netzlaufwerken, freigegebenen Ordnern und verbundenen Geräten, nachdem ein Computer infiziert wurde. Cloud-Sync und immer verbundene Laufwerke können auch verschlüsselte Dateien über Backups kopieren. Das Trennen der Verbindung des infizierten Geräts schränkt die Verbreitung ein.
Wie lange dauert ein Ransomware-Angriff?
Die Verschlüsselung selbst kann in Minuten oder Stunden abgeschlossen sein. Angreifer, die zuerst Daten stehlen, können jedoch Tage oder Wochen in einem Netzwerk verbringen, sodass sich der sichtbare Angriff nur dann plötzlich anfühlt, weil die Vorbereitung unbemerkt blieb.