KI-Technologien für die SOC-Automatisierung
Anfang der 2000er-Jahre begannen wir, Algorithmen für maschinelles Lernen einzusetzen, um schädliche Software zu erkennen. Seitdem haben Angreifer ihre Methoden verbessert. Heutige zielgerichtete Angriffe zeichnen sich durch ein hohes Maß an Tarnung aus – insbesondere dadurch, dass sie möglichst wenig Malware einsetzen, die von Antivirenprogrammen erkannt werden kann. Stattdessen nutzen viele Angreifer Social Engineering, um sich zunächst Zugriff zu verschaffen. Anschließend nutzen sie Fehlkonfigurationen von Systemen und legitime Software, um sich lateral in der kompromittierten Infrastruktur zu bewegen und sich dort dauerhaft einzunisten.
Um solche Angriffe zu erkennen, müssen große Datenmengen zum Verhalten von Geräten, Anwendungen und Benutzern im Unternehmensnetzwerk erfasst und analysiert werden. Jedes Mal, wenn verdächtige Aktivitäten erkannt werden, muss geprüft werden, ob es sich bei dem Vorfall um einen Angriff oder um legitime Aktivitäten handelt. Mit der Anzahl der Assets in einem Unternehmen wächst auch die Menge der erfassten Telemetriedaten. Dadurch steigt die Belastung der Analysten in Security Operations Centern und bei MDR-Diensten.
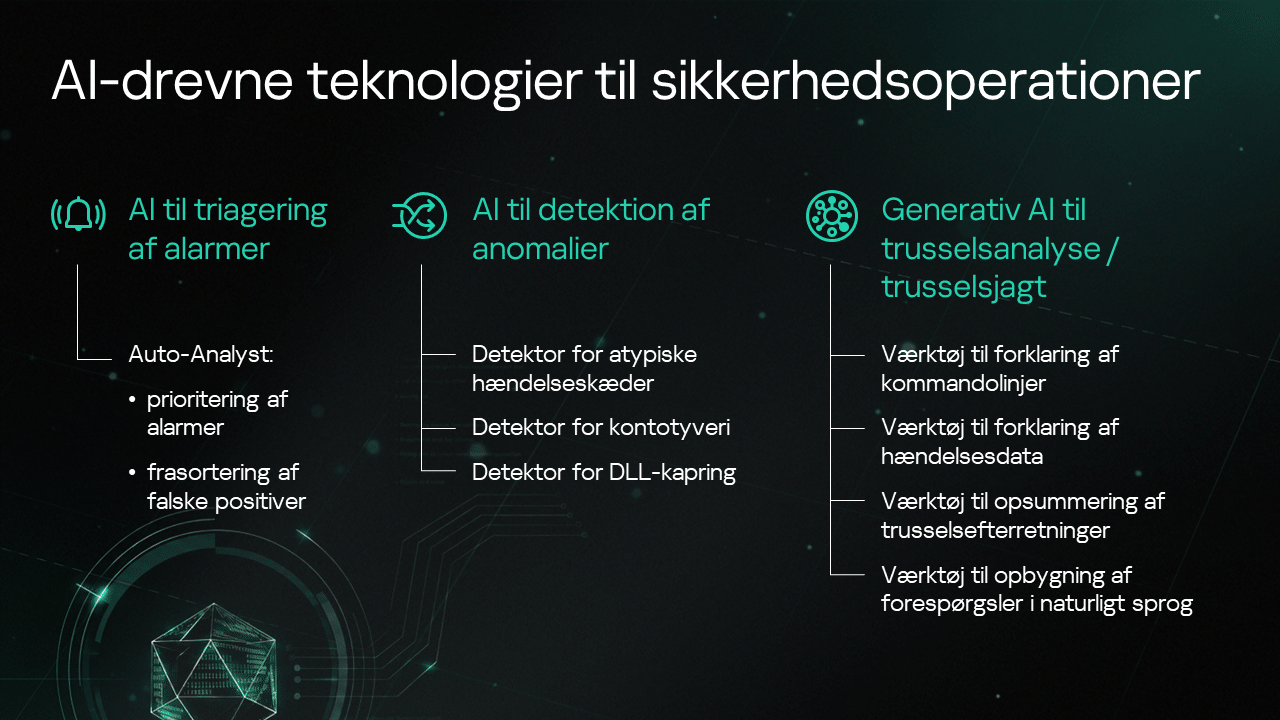
Durch Automatisierung auf Basis von KI-Technologien lässt sich diese Arbeit in mehreren Bereichen erheblich vereinfachen:
- Triage: Priorisieren von Warnmeldungen zu verdächtigen Ereignissen in der MDR/XDR/SIEM-Telemetrie und Herausfiltern von Fehlalarmen.
- Fund von Verhaltensanomalien: Identifizieren von Anzeichen für Kontodiebstahl, die Kompromittierung von Hosts, DLL-Hijacking-Angriffe und andere schädliche Aktivitäten.
- Datenaufbereitung: Zusammenfassen und Interpretieren von Kommandozeilen, Vorfällen und TI-Berichten.
- Threat Hunting in natürlicher Sprache: Umsetzen der Hypothesen von Analysten in SQL-Abfragen.
Im Folgenden beschreiben wir, wie diese KI-Technologien in unseren Produkten und Services in der Praxis eingesetzt werden.
Automatische Analyse und Priorisierung von Warnmeldungen
Die Infrastruktur der Kunden unseres MDR-Service erzeugt täglich Milliarden von Sicherheitsereignissen. Das Datenerfassungssystem identifiziert verdächtige Ereignisse anhand spezieller Fundregeln und meldet diese potenziell schädlichen Aktivitäten den Analysten in Form von Warnmeldungen: mehrere Hunderttausend Meldungen pro Jahr. Allerdings bezieht sich nur etwa ein Zehntel dieser Warnmeldungen auf tatsächliche Sicherheitsvorfälle.
Analysten stehen daher vor der Aufgabe, die „Fehlalarme“ herauszufiltern, die den Großteil der Warnmeldungen ausmachen. Dafür haben wir ein KI-System namens Auto-Analyst entwickelt. Dieses System für überwachtes maschinelles Lernen wird anhand von Warnmeldungen trainiert, die mit den Bewertungen von SOC-Analysten versehen sind. Ziel ist es, Fehlalarme, die durch legitime Netzwerkaktivitäten ausgelöst werden, zuverlässig zu identifizieren.
Das maschinelle Lernen basiert hier auf CatBoost – einer weitverbreiteten Bibliothek für Gradient Boosting. Der trainierte Auto-Analyst filtert Warnmeldungen und leitet nur diejenigen zur menschlichen Überprüfung weiter, bei denen die Wahrscheinlichkeit eines tatsächlichen Vorfalls über einem festgelegten Schwellenwert liegt. Dieser richtet sich nach der akzeptablen Fehlerquote. Dadurch werden rund 30 % der Warnmeldungen ausschließlich von der KI bearbeitet, sodass dem SOC-Team mehr Zeit für komplexere Aufgaben bleibt. Die Warnmeldungen, die zur menschlichen Analyse gelangen, sind bereits priorisiert. So können sich Analysten zuerst auf die kritischsten konzentrieren.
Weitere Einzelheiten zu den praktischen Aspekten der Arbeitsweise von Auto-Analyst, etwa zur Kontrolle der Trainingsdaten und zur stichprobenartigen Überprüfung der Ergebnisse, finden Sie in einem gesonderten Artikel unserer Experten.
Anomalie-Erkennung in SIEM
Der Kern dieses Ansatzes besteht darin, ein KI-Modell anhand von Telemetriedaten zu trainieren, die während des „gesunden“ Betriebs des Systems erfasst wurden. Das Modell meldet anschließend Abweichungen vom normalen Verhalten.
Der Einsatz solcher Algorithmen in großen verteilten Systemen wird durch die enorme Anzahl an Parametern erschwert, die bei der Erstellung des Modells berücksichtigt werden müssen. Zudem können solche Modelle zahlreiche Fehlalarme erzeugen: In einem Unternehmen mit Tausenden von Benutzern kann atypisches Verhalten in vielen Fällen legitim sein.
Für einzelne Assets und Prozesse, bei denen sich ein hinreichend genaues Modell des normalen Betriebs erstellen lässt, kann dieser Ansatz jedoch sehr erfolgreich eingesetzt werden.
Anomale Ereignisketten
In diesem Fall werden Daten zu typischen Abfolgen von Auslösungen der SIEM-Korrelationsregeln verwendet, um ein Modell des normalen Verhaltens zu erstellen. Wird dieselbe Abfolge häufig ausgelöst, handelt es sich in der Regel um Fehlalarme, etwa durch die automatisierte Ausführung von Administrationsskripten. Diese können als Indikator für typische Aktivitäten innerhalb der Infrastruktur dienen.
Unser KI-System erstellt ein Profil des typischen Host-Verhaltens anhand der Wahrscheinlichkeiten, mit denen bestimmte Regeln ausgelöst werden. So kann es bewerten, wie typisch oder atypisch jede neue Ereigniskette für die jeweilige Infrastruktur ist. Wird eine atypische Kette erkannt, erhöht das System die Priorität der Warnmeldung und lenkt damit die Aufmerksamkeit der Sicherheitsspezialisten darauf, damit sie eine detailliertere Analyse durchführen.
Kontodiebstahl
Eine weitere Technologie zum Fund von Anomalien ermöglicht die Erkennung potenziell unbefugter Aktivitäten von Benutzerkonten. Dabei verwendet das ML-System Entitätspaare wie „Konto-IP“, „Konto-Host“, „Konto-Land“ usw., um Profile des typischen Kontoverhaltens zu erstellen.
Ein Angreifer, der ein gestohlenes Konto verwendet, weicht in der Regel vom üblichen Aktivitätsmuster ab. Angreifer melden sich von ungewöhnlichen Adressen aus am System an und suchen dann nach Möglichkeiten, sich lateral im Netzwerk zu bewegen oder ihre Berechtigungen im System zu erweitern. Dabei greifen sie auf Knoten in der Infrastruktur zu, auf die der rechtmäßige Benutzer des Kontos bisher nicht zugegriffen hat. Das KI-System erkennt solche Anomalien und fasst die erforderlichen Kontextinformationen in einer Warnmeldung zusammen, sodass Analysten schnell auf solche Vorfälle reagieren können.
DLL-Übernahme
Die DLL-Übernahme ist eine Angriffstechnik unter Windows, bei der Angreifer eine von einem legitimen Prozess aufgerufene Bibliothek durch eine schädliche ersetzen. Solche Angriffe lassen sich mit klassischen Sicherheitslösungen nur schwer erkennen, da die schädliche Bibliothek im vertrauenswürdigen Adressraum eines legitimen Prozesses ausgeführt wird. Dadurch kann diese Aktivität für eine Sicherheitslösung wie ein vertrauenswürdiger Prozess aussehen. Es überrascht daher nicht, dass die Zahl der Angriffe mittels DLL-Übernahme in den letzten Jahren deutlich zugenommen hat.
Um ein KI-Modell zu erstellen, das zwischen dem Laden schädlicher und legitimer Bibliotheken unterscheidet, haben unsere Experten eine Reihe von Merkmalen identifiziert, die in verdächtigen Fällen auftreten: falscher Speicherort der Bibliothek, falscher Speicherort der ausführbaren Datei, umbenannte ausführbare Datei, Änderungen an Größe und Struktur der Bibliothek, fehlende Signatur usw. Für die Trainingsprobe verwendeten wir Daten zum Laden von DLLs aus unseren internen automatischen Verarbeitungssystemen sowie anonymisierte Benutzertelemetriedaten aus dem KSN.
Weitere Einzelheiten zum Training dieses Modells finden Sie in einem separaten Bericht. Bereits in der Pilotphase hat diese Technologie dazu beigetragen, mehrere Angriffe auf die Systeme unserer Kunden zu verhindern.
KI-Assistenten auf Basis generativer Modelle
Alle bisherigen Beispiele betreffen den Einsatz von KI als Klassifikator: Das Modell ordnet ein neues Informationsobjekt einer bestimmten Klasse zu („Das ist ein Hund“). Solche ML-Systeme werden in der Regel anhand einer begrenzten Datenprobe trainiert, die unmittelbar für die jeweilige Aufgabe relevant ist.
Generative KI funktioniert „umgekehrt“. Das System erhält eine Anfrage, die die gewünschte Art des Ergebnisses vorgibt („Zeichne mir einen Hund“), und gibt neue Informationsobjekte des gewünschten Typs aus. Dazu nutzt das System umfangreiches „Wissen“ über das jeweilige Fachgebiet, das durch das Vortraining eines großen Sprachmodells (Large Language Model, LLM) anhand riesiger Mengen öffentlich zugänglicher Daten gewonnen wurde.
Dies ermöglicht die Anwendung LLM-basierter Systeme auf ein breites Spektrum von Aufgaben, einschließlich der Arbeit mit unstrukturierten Daten. Heutige LLMs eignen sich besonders gut für Textverarbeitungsaufgaben wie das Übersetzen, Interpretieren und Zusammenfassen, also das Erstellen einer Kurzfassung des Originaltextes unter Beibehaltung der Kernaussagen.
Um ähnliche Textverarbeitungsaufgaben in Sicherheitsprodukten und -services zu lösen, haben wir eine eigene KI-Assistententechnologie entwickelt. Diese Technologie bereitet Daten für Anfragen an ein LLM auf, erstellt und sendet die Anfragen, verarbeitet die Ergebnisse und leitet sie an Analysten weiter. Dabei gewährleistet sie die Sicherheit der gesamten Kommunikation.
Der KI-Assistent kann mit jedem LLM arbeiten, das der Kunde entsprechend seinen Aufgaben und Anforderungen auswählt. Cloud-Modelle sind beispielsweise in der Regel leistungsfähiger als lokal bereitgestellte Modelle. Durch den Einsatz lokal bereitgestellter Modelle lässt sich jedoch vermeiden, dass vertrauliche Daten an Dienste von Drittanbietern übertragen werden.
Interpretation von Befehlszeilen
Eine verschleierte Befehlszeile ist eine häufige Art verdächtiger Ereignisse, die eine genaue Untersuchung durch einen Analysten erfordern. Angreifer verwenden solche Zeilen, um ihre Anweisungen direkt an das Betriebssystem des angegriffenen Hosts zu übermitteln und dabei einen Fund zu vermeiden. Um schädliche Befehle zu verbergen, nutzen sie Kodierung, Syntaxmanipulation und viele weitere Verschleierungsmethoden. Dadurch wird es schwierig, die wahren Absichten des Befehlsautors zu erkennen.
Unser KI-Assistent entschleiert die verdächtige Zeile zunächst mithilfe statischer Verfahren. Anschließend sendet er eine Reihe von Anfragen an ein LLM, um alle Befehlszeilenparameter zu erläutern. Abschließend legt der Assistent dem Analysten eine Zusammenfassung vor: was die Zeile bewirkt und wie gefährlich sie ist.
Zusammenfassung von Vorfalldaten
Zur Automatisierung der Reaktion auf Vorfälle nutzt ein modernes SOC die Funktionalität einer Incident Response Platform (IRP). Dieses Programm führt alle Daten zu einem Vorfall in einer Übersicht zusammen, einschließlich der zugehörigen Sicherheitsereignisse und Artefakte.
Eine solche Datensammlung kann jedoch sehr umfangreich sein, und die manuelle Analyse aller Vorfalldetails nimmt Zeit in Anspruch. Darüber hinaus müssen Analysten mitunter frühere Vorfälle nachvollziehen. Dazu müssen sie die alten Puzzleteile erneut zusammensetzen.
Der GenAI-Assistent vereinfacht diese Arbeit erheblich. Er sammelt alle Telemetriedaten zum Vorfall und erstellt mithilfe eines LLM eine kurze Erklärung des Geschehens. Diese umfasst den ursprünglichen Angriffsvektor und die Aktionen des Angreifers im gesamten Verlauf des Vorfalls sowie Empfehlungen zur Reaktion.
Zusammenfassung von Threat Intelligence (TI)
Bei der Untersuchung eines Vorfalls greifen Analysten häufig auf zusätzliche Informationsquellen zur jeweiligen Bedrohung zurück. Eine solche Quelle ist unser Threat Intelligence Portal (TIP). Es enthält über fünf Petabyte an TI, die Kaspersky in mehr als einem Vierteljahrhundert im Rahmen seiner Arbeit rund um den Fund von Bedrohungen gesammelt hat: Hashwerte schädlicher Dateien, statistische Merkmale und Verhaltensmerkmale, IP-Adressen und URLs von Command-and-Control-Servern, TTPs von Hackergruppen usw.
Ein typisches Szenario für die Arbeit mit dem Portal sieht folgendermaßen aus: Ein Analyst lädt eine verdächtige Probe hoch, die bei der Untersuchung eines Vorfalls gefunden wurde, und führt sie in der Sandbox des Portals aus. Als Ergebnis erhält er detaillierte Analysen: Einstufungen und Hashwerte gefundener Malware, Adressen der Domänen, zu denen sie Kontakt aufgenommen hat, aus dem Internet heruntergeladene Dateien usw.
All diese Daten können als Parameter für die Suche nach zusätzlicher TI aus offenen Quellen verwendet werden. Beispielsweise kann das Portal Berichte über eine APT-Gruppe anzeigen, die dieselben C2-Adressen verwendet, die bei der Ausführung der Probe in der Sandbox gefunden wurden. Dadurch erhält der Analyst zusätzliche IoCs, auf die er seine Infrastruktur überprüfen kann.
Die Auswertung unterschiedlicher TI-Berichte kann jedoch viel Zeit in Anspruch nehmen, insbesondere wenn sie in verschiedenen Sprachen und Formaten verfasst sind. Unser KI-Assistent erstellt eine strukturierte Zusammenfassung der TI-Berichte. Sie zeigt, wie ein bestimmter Indikator mit einer konkreten Gruppe zusammenhängt, wo und wann diese aktiv war, welche Techniken sie verwendet usw. Ebenso kann der KI-Assistent auf Basis von OSINT-Daten eine strukturierte Beschreibung einer bestimmten APT-Gruppe erstellen.
Threat Hunting in natürlicher Sprache
Wenn ein Analyst zusätzliche Daten zu einem laufenden Vorfall erhalten oder anhand neu eingegangener Indikatoren proaktiv eine Bedrohung identifizieren möchte, muss er eine Abfrage an einen Log-Speicher oder eine SIEM/EDR/XDR-Datenbank formulieren, in der Sicherheitsereignisse gesammelt werden. Die Umsetzung der Hypothese des Analysten in SQL-Abfragen mit präziser Syntax und korrekten Parametern kann jedoch viel Zeit in Anspruch nehmen und die Untersuchungs- und Reaktionsprozesse verlangsamen.
Unser KI-Assistent ermöglicht es Analysten, Datenbankabfragen in natürlicher Sprache zu formulieren, also unmittelbar auf der Ebene der Hypothese. Ein Analyst kann beispielsweise sagen: „Zeige alle Ereignisse an, die gestern auf bestimmten Hosts aufgetreten sind und an denen eine ausführbare Datei mit dem und dem Namen beteiligt war.“ Nach Erhalt dieser Anfrage wählt der KI-Assistent mithilfe eines LLM die erforderlichen Felder aus dem Datenmodell aus und erstellt anschließend eine SQL-Abfrage an die Datenbank. Vor der tatsächlichen Ausführung können Analysten die von der KI generierte Abfrage überprüfen, ihre Logik validieren und bei Bedarf Parameter oder Syntax anpassen.


