 Hardware

Wie kann ein industrieller Server über seine Grafikkarte kompromittiert werden? Und zwar möglichst, ohne Spuren zu hinterlassen. So ein komplexer und bisher theoretischer Angriff würde vermutlich Hardwareschwachstellen ausnutzen. Dabei geht es nicht einmal um Konstruktionsfehler in der eigentlichen Hardware, sondern um Besonderheiten in der Funktionsweise, möglicherweise auch auf physischer Ebene. Eine aktuelle Studie der University of Toronto beschreibt GPUThor. Dies ist ein neuer und sehr effizienter Rowhammer-Angriff, der genau diese Art von Hardwareverhalten im Videospeicher ausnutzt.
Rowhammer und Grafikkarten
GPUThor beruht auf dem ursprünglichen Angriff, der den Arbeitsspeicher zum Ziel hat und erstmals 2014 in der Rowhammer-Studie vorgestellt wurde. Rowhammer und alle Angriffe dieser Klasse basieren auf einer einfachen Tatsache: Speicherzellen sind nicht vollständig voneinander isoliert. Ein wiederholter Zugriff (Hämmern) auf dieselbe Zellenzeile kann unter bestimmten Bedingungen Daten in benachbarten Zeilen beschädigen (d. h. deren Werte verändern). Da dieser Effekt prinzipiell möglich ist, muss nur noch ein Weg gefunden werden, ihn zu einer Waffe zu machen. Die Ziele können unterschiedlich sein: von Denial-of-Service bis hin zum Ausführen von beliebigem Code.
Was haben Server und Grafikbeschleuniger damit zu tun? Seit dem Aufschwung von KI-Technologien steigt auch die Nachfrage nach Hardware, die massenhaft ähnliche Berechnungen parallel ausführen kann. Gaming-Grafikkarten verfügen über Beschleuniger, die für solche Hochleistungsvorgänge wie geschaffen sind. Das macht Cloud-Anbieter, die Grafikbeschleuniger an beliebige Interessenten vermieten, zu einem attraktiven Ziel für Rowhammer-Angriffe. Das hypothetische Szenario sieht so aus: Ein Angreifer erwirbt Zugriff auf einen Grafikchip und versucht damit, die gesamte Infrastruktur des Anbieters zu kompromittieren. Genau aus diesem Grund sind Angriffe auf Videospeicher für die Forschung nach wie vor ein heißes Thema.
So funktioniert der GPUThor-Angriff
Im Frühjahr 2026 erschienen drei neue Artikel, die jeweils einen speziellen Angriff auf Nvidia-Beschleuniger mit GDDR6-Speicher demonstrieren. Die Ergebnisse waren in allen drei Fällen recht bescheiden: Der größte Schaden wurde angerichtet, wenn auf Grafikkarten der Consumer-Klasse „eingehämmert“ wurde. Angriffe auf Industriebeschleuniger (wie Nvidia A6000) waren weit weniger effektiv. Darüber hinaus funktionierte keiner der Angriffe, wenn der Speicherschutz ECC (Error Correction Code) aktiviert war.
GPUThor untersucht auch die Möglichkeit, die älteren Ampere-Beschleuniger von Nvidia mit GDDR6-Speicher zu attackieren: Die Forscher untersuchten die Modelle A4000, A4500, A5000 und A6000. Die Effektivität der neuen Methode ist aber deutlich höher. Als Maßstab galt die Anzahl der Zellen, deren Daten gewaltsam verändert wurden. Die Forscher bestätigen, dass diese Methode theoretisch auch auf neuere Beschleuniger anwendbar wäre.
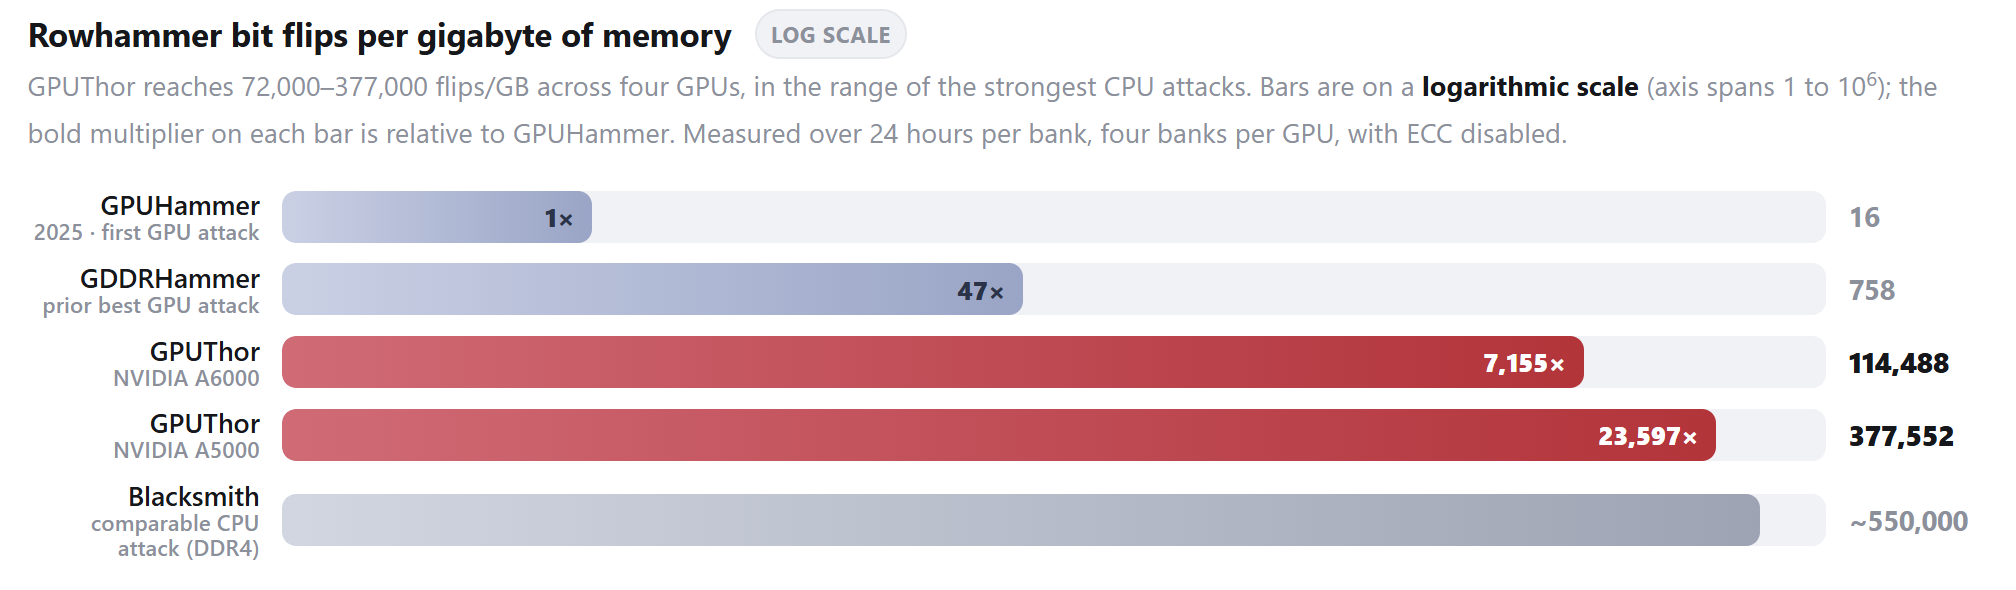
Effektivität von GPUThor im Vergleich zu früheren Angriffen. Quelle
Wie wurden diese Ergebnisse erzielt? Der Standard-Abwehrmechanismus gegen Rowhammer-Angriffe heißt Target Row Refresh (TRR). Diesen nahmen die kanadischen Forscher genauer unter die Lupe. Es wurde beobachtet: Wenn TRR wiederholte Zugriffsversuche erkennt, erzwingt es eine Aktualisierung benachbarter Zellen, wodurch eine Datenkorruption schwierig oder unmöglich wird. Üblicherweise versuchen Angreifer, TRR zu überwinden, indem sie nach dem Zufallsprinzip auf Zellen zugreifen. Dadurch wird das Abwehrsystem verwirrt und die Wirksamkeit sinkt. Die Forscher fanden heraus, dass TRR auf Nvidia-Ampere-Karten nur alle 72 Auffrischungszyklen der Speicherzelle ausgelöst wird. Darum wendeten sie ein ungleichmäßiges Zugriffsmuster an und hämmerten viel aggressiver auf die die Zielzellen ein als zuvor. Das Ergebnis: Im Vergleich zum ursprünglichen GDDR-Angriff, der als GPUHammer bekannt ist, erweist sich GPUThor als etwa 7.000 bis 23.000 Mal effektiver.
Ergebnisse und Prognose
Die Kombination dieses aggressiveren Angriffsmusters mit anderen Verfeinerungen ergab 72.000 bis 377.000 beschädigte Zellen pro Gigabyte. Frühere Rowhammer-Varianten schafften bestenfalls ein paar Hundert. Damit erreichten die Forscher doppelt und sogar dreimal so viele Bitfehler. Einen Single-Bit-Fehler kann das ECC-Korrektursystem leicht beheben, gegen Double-Bit-Fehler ist es jedoch machtlos.
Die neue Methode demonstriert auch den realen Schaden, den ein Rowhammer-Angriff anrichten kann: Wiederholter Zugriff auf den Videospeicher mithilfe von GPUThor führt zu Denial-of-Service. Der Beschleuniger wird zuerst neu gestartet, wobei Daten verloren gehen. Anschließend meldet er dem Administrator, dass er ausgetauscht werden muss.
Trotz dieser haarsträubenden Studie sind GPUThor-Angriffe nur teilweise erfolgreich. Die Forscher konnten nicht nachweisen, dass aufgrund der Datenbeschädigung beliebiger Code ausgeführt werden konnte (obwohl dies ihrer Meinung nach sogar mit aktiviertem ECC möglich ist). Andererseits deutet ein tausendfach effektiverer Angriff theoretisch darauf hin, dass auch neuere Beschleuniger gefährdet sind. Der Beweis steht aber auch hier noch aus.
Wie dem auch sei – die kanadischen Forscher haben gezeigt, dass Rowhammer-Angriffe auf Grafikbeschleuniger ein ungenutztes Potenzial bergen. Nicht auszuschließen, dass künftige Studien ähnliche Angriffe gegen weitaus fortschrittlichere Geräte realisieren, die bisher als sehr resistent gelten.

 Tipps