Cybersicherheit nach NIS 2
Die NIS-2-Richtlinie der EU ist ein zentraler Baustein der europäischen Cybersicherheits-Gesetzgebung und zielt auf ein einheitlich hohes Cybersicherheitsniveau in Europa ab. In Deutschland wurde sie durch das NIS-2-Umsetzungsgesetz in nationales Recht umgesetzt, das u.a. das BSI-Gesetz novelliert hat. Seit dem 6. Dezember 2025 ist das neue BSI-Gesetz in Kraft und definiert die Compliance-Anforderungen für die betroffenen Unternehmen.
Kontakt
Wer ist von NIS 2 betroffen?
Betroffen sind Einrichtungen, die im BSI-Gesetz (BSIG) in „wichtige“ und „besonders wichtige Einrichtung“ untergliedert werden. Das Bundesamt für Sicherheit in der Informationstechnik ist NIS-2-Aufsichtsbehörde und bietet eine Online-Betroffenheitsprüfung an.
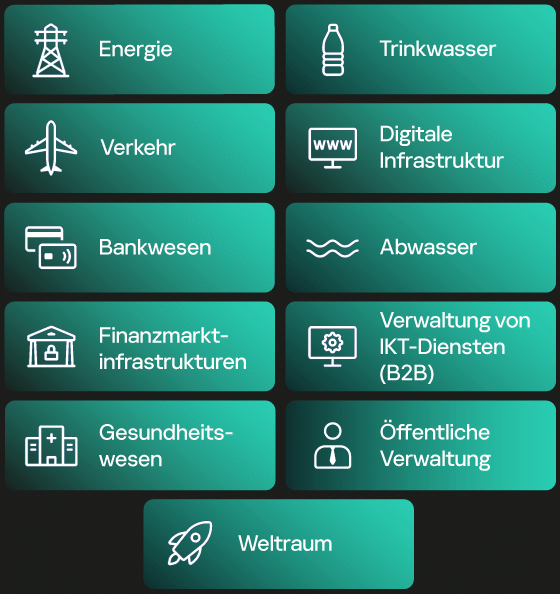
Sektoren mit hoher Kritikalität
(Besonders wichtige und wichtige Einrichtungen)
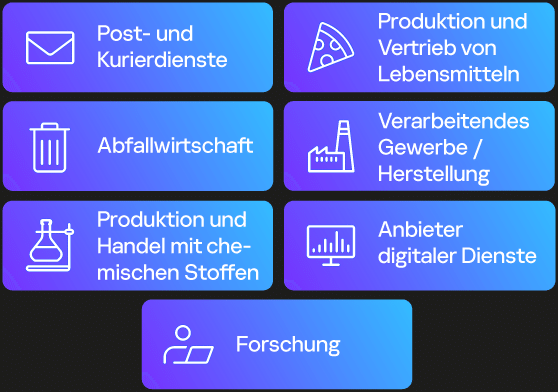
Weitere kritische Sektoren
(Wichtige Einrichtungen)
das ganze Unternehmen ist gefordert!
Wichtige und besonders wichtige Einrichtungen müssen umfassende Risikomanagement- und Cybersicherheitsmaßnahmen umsetzen. Verantwortlich für die Umsetzung und Überwachung sind die Geschäftsleitungen. Werden diese Pflichten verletzt, entstehen Haftungsrisiken und es drohen Bußgelder.
Zu den wesentlichen Pflichten zählen: Risikomanagement & Technische Maßnahmen, Meldepflichten, Registrierungspflicht, Leitungsorgane & Schulung.
Als Aufsichtsbehörde bietet das BSI strukturierte Informationen zur NIS-2-Risikoanalyse, zur sicheren Lieferkette, zur Geschäftsleitungsschulung sowie umfassende FAQs an.
Erfahren Sie mehr über die Compliance-Pflichten und wie Sie sich darauf vorbereiten können
NIS-2-Whitepaper lesen
Betroffene Einrichtungen müssen geeignete, wirksame und verhältnismäßige Risikomanagementmaßnahmen implementieren und dokumentieren. Dazu zählen unter anderem IT-Sicherheitskonzepte, Zugriffskontrollen, Backup-Management und Wiederherstellung nach einem Notfall, Krisenmanagement, sowie Sicherheitsvorkehrungen für die Lieferkette.
Erfahren Sie mehr über die Compliance-Pflichten und wie Sie sich darauf vorbereiten können
NIS-2-Whitepaper lesen
Registrierungspflicht
Meldepflichten:
Erhebliche Sicherheitsvorfälle müssen dem Bundesamt für Sicherheit in der Informationstechnik (BSI) gemeldet werden. Dies erfordert eine Frühwarnung innerhalb von 24 Stunden, eine detaillierte Meldung binnen 72 Stunden sowie einen Abschlussbericht.
Registrierungspflicht:
Betroffene Einrichtungen müssen sich beim BSI registrieren und dabei u.a. Kontaktdaten und IP-Adressbereiche angeben.
Erfahren Sie mehr über die Compliance-Pflichten und wie Sie sich darauf vorbereiten können
NIS-2-Whitepaper lesen
Die Geschäftsleitungen müssen die Risikomanagementmaßnahmen genehmigen, deren Umsetzung überwachen und sich regelmäßig fortbilden. Zudem sind Schulungsangebote für die Mitarbeitenden sicherzustellen.
Erfahren Sie mehr über die Compliance-Pflichten und wie Sie sich darauf vorbereiten können
NIS-2-Whitepaper lesen
Bereit für NIS 2?
Kaspersky ist seit März 2026 gemäß BSI-Gesetz als Managed Security Service Provider (MSSP) beim BSI als „besonders wichtige Einrichtung" registriert; die Registrierung gilt EU-weit. Bereits vor Inkrafttreten des NIS-2-Umsetzungsgesetzes hatte Kaspersky proaktiv ein internes Compliance-Programm mit Dokumentationen und einem umfassenden Risikomanagement aufgebaut. Auf Basis dieser Erfahrung bietet Kaspersky Unternehmen in Deutschland und Österreich ein Lösungspaket zur effizienten Erfüllung der NIS-2-Pflichten und zur Erhöhung von Cybersicherheit und Resilienz an.